Päivitetty:
Kertakirjautuminen ATS:ssä: SSO, SCIM ja tietoturva
Rekrytointiprosessi

Recruitify-tiimi
Kertakirjautuminen ATS:ssä tarkoittaa, että rekrytoija todentaa itsensä kerran organisaation tunnistuspalvelussa ja pääsee sen jälkeen suoraan hakijaseurantajärjestelmään ilman erillistä salasanaa. Se parantaa käyttökokemusta ja vähentää salasanoihin liittyvää tukityötä merkittävästi. Silti kertakirjautuminen hoitaa vain todennuksen: käyttäjätilien luonti, roolitus ja poisto vaativat rinnalle SCIM-provisioinnin, jotta koko elinkaari on hallinnassa.
Lyhyesti:
Kertakirjautuminen (SSO) poistaa salasanojen hallintaan liittyviä ongelmia, mutta vaatii rinnalle SCIM-provisioningin koko käyttäjäelinkaaren hallintaan.
SCIM automatisoi käyttäjätilien luonnin, päivitykset ja poiston, mikä vähentää manuaalista työtä ja estää “zombi-tilien” syntymistä.
Pääsynhallinnan tulee perustua roolipohjaiseen hallintaan, monivaiheiseen todennukseen ja auditointiin GDPR- ja tietoturvavaatimusten noudattamiseksi.
HR:n ja IT:n yhteistyö on keskeistä oikean attribuuttimappauksen, testauksen ja ylläpidon varmistamiseksi, erityisesti palautus- ja hätäkäyttötunnusten osalta.
Recruitify.ai tarjoaa yhdistetyn alustan, jossa identiteetin elinkaari, GDPR-vaatimustenmukaisuus ja käyttöoikeuksien hallinta hoituvat helposti yhtä ekosysteemiä hyödyntäen.
Recruitifyrecruitify.aiHallitse rekrytoinnin tietoturvaa yhdessäRecruitify yhdistää ATS:n, GDPR-suostumusten hallinnan ja täydellisen auditointipolun samaan toimintaekosysteemiin.Tutustu Recruitifyhin
Sisällysluettelo
Miten kertakirjautuminen ATS:ssä toimii: SAML ja OIDC pähkinänkuoressa
Miksi SCIM-provisiointi on eri asia kuin kertakirjautuminen
Tietoturva ja GDPR: mitä vaatia SSO- ja SCIM-ratkaisulta
Kertakirjautumisen käyttöönotto: vaiheittainen tarkistuslista
Recruitify.ai ja identiteetin elinkaaren hallinta ATS:ssä
Näkökulma: miksi HR-tiimit aliarvioivat provisioinnin merkityksen
Recruitify: identiteetin hallinta osana rekrytoinnin arkea
Lähteet
Usein kysytyt kysymykset
Miten kertakirjautuminen ATS:ssä toimii: SAML ja OIDC pähkinänkuoressa
Kertakirjautuminen (SSO) perustuu kahteen rooliin. Identiteetin tarjoaja (IdP), kuten Microsoft Entra ID tai Okta, todentaa käyttäjän. Palveluntarjoaja, tässä tapauksessa ATS, luottaa IdP:n antamaan varmennukseen sen sijaan, että pyytäisi omaa salasanaa. Käytännössä tämä poistaa tarpeen ylläpitää erillisiä tunnuksia joka järjestelmään, mikä parantaa käytettävyyttä ja vähentää huonoja salasanakäytäntöjä.
Tekninen toteutus nojaa kahteen standardiin, jotka toimivat eri tavoin mutta tähtäävät samaan lopputulokseen:
SAML 2.0 siirtää XML-muotoisen varmennusviestin selaimen kautta IdP:ltä ATS:ään, ja se on yleinen yritysympäristöjen vanhemmissa integraatioissa.
OpenID Connect (OIDC) rakentuu OAuth 2.0:n päälle ja käyttää JSON-muotoisia tokeneita, mikä tekee siitä kevyemmän vaihtoehdon nykyaikaisiin pilvisovelluksiin.
Käyttäjän näkökulmasta kirjautuminen näkyy yhtenä uudelleenohjauksena: hän avaa ATS:n, selain ohjaa hänet hetkeksi organisaation kirjautumissivulle ja palaa sitten takaisin valmiiseen istuntoon. Se, mitä käyttäjä ei näe, on rajaus: SSO todistaa “kuka olet”, mutta ei kerro järjestelmälle, mihin projekteihin tai tietoihin hänellä on oikeus. Tämä jää käyttäjätilin provisioinnin ja roolimäärittelyn vastuulle, ja siinä astuu kuvaan SCIM.
Miksi SCIM-provisiointi on eri asia kuin kertakirjautuminen
Moni HR-tiimi olettaa, että kertakirjautuminen automatisoi myös käyttäjätilien hallinnan. Todellisuudessa SSO hoitaa vain todennuksen, kun taas SCIM 2.0 vastaa käyttäjätilien luonnista, päivityksestä ja poistosta. Ero on käytännössä ratkaiseva: ilman SCIM-integraatiota jokainen uusi rekrytoija joutuu odottamaan manuaalista tilin perustamista, ja irtisanoutunut työntekijä voi säilyttää pääsyn järjestelmään päiviä tai viikkoja.
SCIM automatisoi kolme perusoperaatiota koko identiteetin elinkaaren ajalta:
Käyttäjätilin luonti heti, kun henkilö lisätään HR-järjestelmään tai IdP-ryhmään, ilman erillistä IT-tikettiä.
Tietojen päivitys, kun rooli, tiimi tai osasto muuttuu, jolloin ATS:n käyttöoikeudet päivittyvät automaattisesti ryhmäjäsenyyden mukana.
Käyttöoikeuden poisto välittömästi työsuhteen päättyessä, mikä sulkee pääsyn ATS:ään samana päivänä ilman manuaalista väliintuloa.
Yleistetty integraatiomalli etenee HR-järjestelmästä identiteetinhallintaan ja siitä ATS:ään: HR-tieto laukaisee muutoksen, IdP välittää sen SCIM-rajapinnan kautta ja ATS päivittää tilin muutamassa minuutissa. Microsoft Entra ID tukee SCIM 2.0:aa sekä asiakkaana että palveluntarjoajana, mikä tekee siitä yleisen lähtökohdan yritysintegraatioihin. Hyvin toteutettu prosessi poistaa niin kutsutut “zombie-tilit”, jotka jäävät auki entisille työntekijöille ja muodostavat todellisen tietoturvariskin.
Tietoturva ja GDPR: mitä vaatia SSO- ja SCIM-ratkaisulta
Kertakirjautuminen ja provisiointi eivät riitä yksinään. HR:n on varmistettava, että pääsynhallinta noudattaa periaatteita, jotka kestävät myös auditoinnin. Pääsynhallinnan tulee perustua vähimmän oikeuden periaatteeseen ja sisältää säännölliset tarkistukset asianmukaisen dokumentaation kanssa, mikä tarkoittaa käytännössä sitä, että rekrytoija näkee vain omat toimeksiantonsa, ei koko organisaation hakijakantaa oletuksena.
Vaatimuslistalle kuuluu vähintään:
Roolipohjainen pääsynhallinta, jossa oikeudet määräytyvät tehtävän, ei henkilön, mukaan.
Monivaiheinen todennus jokaiselle tilille, joka pääsee henkilötietoihin.
Kirjausketju (audit trail), joka tallentaa kirjautumiset, muutokset ja poistot todisteeksi valvontaviranomaiselle.
Dokumentoitu deprovisiointiprosessi, joka näyttää, milloin ja miten pääsy suljettiin.
Ammattilaisen vinkki: Vaihda tavalliset salasana- ja SMS-pohjaiset kirjautumiset kalastelunkestäviin menetelmiin, kuten FIDO2-avaimiin, kriittisissä HR-järjestelmissä. Kyberturvallisuuskeskus suosittelee tätä siirtymää nimenomaan tilanteissa, joissa tunnukset ovat voineet vuotaa, sillä perinteinen MFA ei estä kaikkia kalasteluhyökkäyksiä.
Kertakirjautumisen käyttöönotto: vaiheittainen tarkistuslista
Onnistunut käyttöönotto etenee kolmessa vaiheessa, ja jokainen vaihe vaatii yhteistyötä HR:n ja IT:n välillä.
Ennakkovalmistelu. Sopikaa yhdessä IT:n kanssa, mitkä attribuutit (osasto, rooli, toimipiste) siirtyvät HR-järjestelmästä ATS:ään, ja rakentakaa testidata, jolla voitte varmistaa mappauksen toimivuuden ennen tuotantoa.
Tekninen käyttöönotto. Konfiguroikaa IdP tunnistamaan ATS palveluntarjoajana, testatkaa SSO-kirjautuminen muutamalla pilottikäyttäjällä ja rakentakaa sen jälkeen SCIM-attribuuttimappaus. Käytännössä juuri attribuuttimappaus muodostuu useimmin toteutuksen pullonkaulaksi, koska HR-järjestelmän kenttänimet eivät vastaa suoraan ATS:n rakenteita.
Ylläpito ja valvonta. Sopikaa säännöllisestä pääsyoikeuksien tarkistuksesta, esimerkiksi neljännesvuosittain, ja testatkaa deprovisiointi käytännössä, ei vain teoriassa.
Yksi kohta jää usein huomiotta: hätäkäyttötunnukset. Organisaatioiden kannattaa varata erilliset break-glass-tunnukset ennen kuin ehdollisia käyttöoikeuskäytäntöjä tiukennetaan, jotta pääsy järjestelmään säilyy myös IdP-häiriön aikana. Ilman tätä varmistusta koko rekrytointitiimi voi jäädä ulos ATS:stä yhden tekniikkakatkoksen takia.
Recruitify.ai ja identiteetin elinkaaren hallinta ATS:ssä
Recruitify.ai yhdistää ATS:n, myynnin CRM:n ja Body Leasing -hallinnan yhteen alustaan, jolloin joiners/movers/leavers-prosessi ei jää irralliseksi IT-projektiksi vaan osaksi samaa käyttöliittymää, jossa rekrytoijat työskentelevät päivittäin. Kun käyttöoikeudet, roolit ja asiakastiedot elävät samassa ekosysteemissä, provisioinnin ja pääsynhallinnan ylläpito on yksinkertaisempaa kuin usean erillisen järjestelmän ympäristössä.
Alustan tietoturva-arkkitehtuuri sisältää:
GDPR-suostumusten hallintamoduulin, joka tuottaa täydellisen kirjausketjun jokaisesta tietueesta.
Digitaalisen todisteen tietojen käsittelystä, mikä tukee auditointia ja viranomaisraportointia.
Mahdollisuuden anonymisoida arkaluonteiset tiedot turvallisesti ilman, että johtotason raportointi kärsii.
Näitä käytäntöjä on avattu tarkemmin GDPR-vaatimustenmukaisuuden käytännön oppaassa. Kun ATS ja CRM toimivat samalla identiteettipohjalla, myös päällekkäisten kontaktien ja hajanaisten käyttöoikeuksien riski pienenee huomattavasti verrattuna tilanteeseen, jossa rekrytointitiimi ylläpitää erillisiä työkaluja rinnakkain.
Näkökulma: miksi HR-tiimit aliarvioivat provisioinnin merkityksen
Yleisin virhe, jonka HR-tiimit tekevät kertakirjautumisen käyttöönotossa, on käsitellä sitä puhtaasti IT-projektina. Todellisuudessa suurin hyöty ja suurin riski syntyvät juuri HR:n omistamassa prosessissa: kuka lisätään järjestelmään, milloin roolit vaihtuvat ja kuinka nopeasti pääsy suljetaan lähdön jälkeen. SSO ratkaisee näkyvän ongelman, salasanojen ruuhkan, mutta jättää näkymättömän ongelman koskemattomaksi, jos provisiointia ei rakenneta rinnalle.
Toinen aliarvioitu asia on attribuuttimappauksen tylsä, hallinnollinen luonne. Se ei ole yhtä kiinnostava aihe kuin “tekoälypohjainen matching”, mutta se on juuri se kohta, jossa käyttöönotot kaatuvat tai onnistuvat. Suosittelemme priorisoimaan tätä ennen kuin edes harkitaan lisäominaisuuksia. Kun perusta, todennus, provisiointi ja auditointi, on kunnossa, kaikki muu rekrytointiteknologia toimii sen päällä paremmin.
- Recruitify Team
Recruitify: identiteetin hallinta osana rekrytoinnin arkea
Recruitify tarjoaa rekrytointitoimistoille ja HR-osastoille vaihtoehdon, jossa ATS, CRM ja käyttöoikeuksien hallinta elävät samassa alustassa erillisten järjestelmien ja niiden välisten integraatioriskien sijaan. Kun uuden rekrytoijan pääsy tai entisen työntekijän poisto ei vaadi erillistä IT-tikettiä joka kerta, hallinnollinen kuormitus laskee, ja tiimi voi keskittyä toimeksiantojen sulkemiseen.
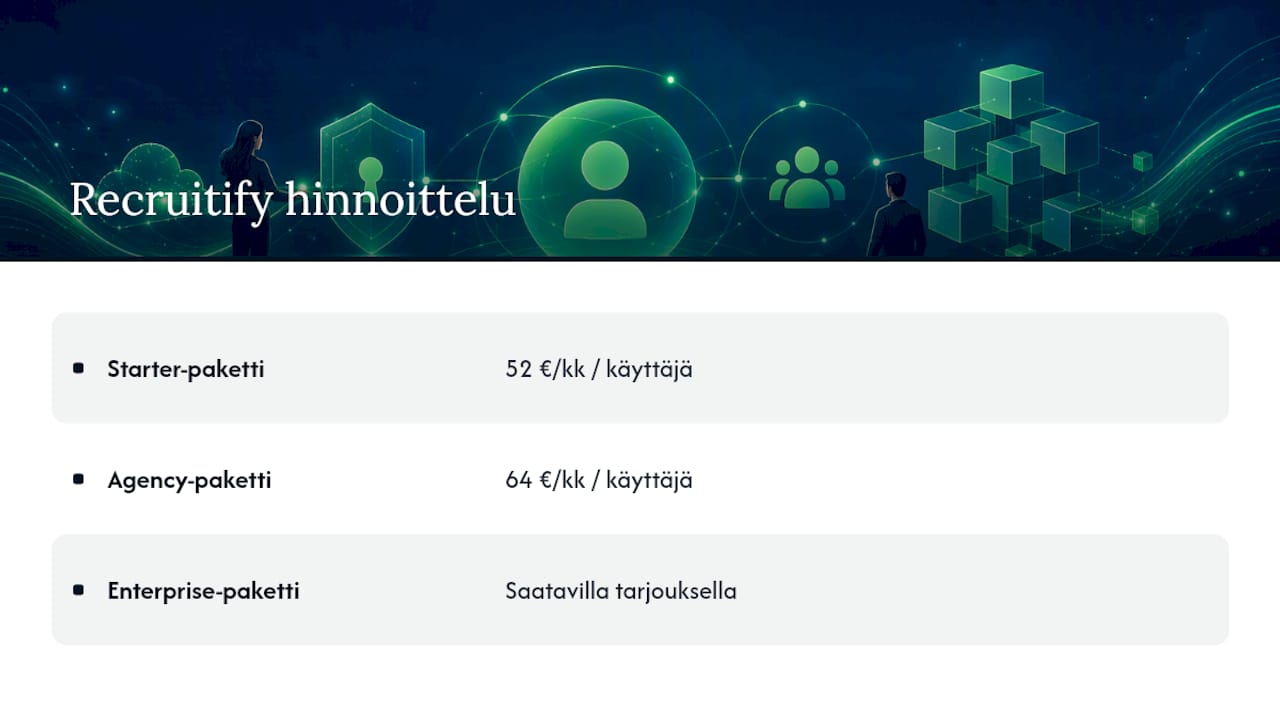
Tämä sopii erityisesti toimistoille, jotka ovat kasvaneet erillisten taulukoiden ja irrallisten työkalujen varaan ja huomaavat, että käyttöoikeuksien seuranta on muuttunut omaksi projektikseen. Recruitify.ai:n hinnoittelu alkaa Starter-paketista 52 € kuukaudessa käyttäjää kohden, ja Agency-paketti lähtee 64 € kuukaudessa käyttäjää kohden suuremmille tiimeille, joilla on enemmän rinnakkaisia toimeksiantoja. Enterprise-paketin hinta on saatavilla erillisellä tarjouksella suoraan Recruitifyltä.
Jos GDPR-vaatimustenmukaisuus ja audit trail ovat kiireellisin ongelma juuri nyt, kannattaa aloittaa tutustumalla hintasivun paketteihin ja pyytämällä demo, jossa nähdään, miten käyttöoikeuksien elinkaari toimii käytännössä oman tiimin datalla.
Lähteet
Syvempää teknistä taustaa löytyy Microsoftin SCIM-dokumentaatiosta, Kyberturvallisuuskeskuksen suosituksista ja tietosuojaviranomaisen ohjeistuksesta pääsynhallinnan auditoinnista.
Usein kysytyt kysymykset
Mitä ATS tarkoittaa?
ATS tarkoittaa hakijaseurantajärjestelmää (Applicant Tracking System), joka kerää työhakemukset, seuraa rekrytointiprosessin vaiheita ja tallentaa ehdokastiedot yhteen paikkaan. Nykyaikaiset ATS-järjestelmät, kuten Recruitify.ai, yhdistävät tähän myös automaation ja käyttöoikeuksien hallinnan.
Mikä on ATS CV?
ATS CV tarkoittaa ansioluetteloa, joka on muotoiltu niin, että hakijaseurantajärjestelmän tekstintunnistus ja jäsentäjä pystyvät lukemaan sen sisällön oikein. Selkeät otsikot, tavallinen fontti ja vältetyt kuvakaappaukset tekstistä parantavat luettavuutta järjestelmässä.
Mitä tarkoittaa ATS-optimoitu?
ATS-optimoitu tarkoittaa ansioluetteloa tai hakemusta, joka on rakennettu niin, että järjestelmän automaattinen jäsentäjä tunnistaa avainsanat, otsikot ja rakenteen luotettavasti. Se ei tarkoita järjestelmän huijaamista, vaan selkeää, standardimuotoista esitystapaa, joka toimii yhtä hyvin ihmislukijalle kuin ohjelmistolle.
Onko kertakirjautuminen ATS:ssä turvallisempi kuin erilliset salasanat?
Kyllä, kun se on toteutettu oikein: kertakirjautuminen vähentää huonojen salasanakäytäntöjen riskiä, koska käyttäjä ei enää tallenna tai kierrätä useita salasanoja eri järjestelmiin. Turvallisuus riippuu lisäksi siitä, käytetäänkö rinnalla monivaiheista todennusta ja säännöllisiä pääsyoikeustarkistuksia.
Riittääkö SSO yksinään automatisoimaan käyttäjätilien hallinnan?
Ei. SSO hoitaa vain todennuksen, kun taas käyttäjätilien luonti, päivitys ja poisto vaativat SCIM 2.0 -protokollan. Näitä kahta yhdessä käyttävä organisaatio saa täyden hyödyn identiteetin elinkaaren automaatiosta.
Suositukset
Päivitykset ja uutuudet
Pysy ajan tasalla uusimpien innovaatioiden, ominaisuuksien ja vinkkien kanssa koskien Recruitify-sovellusta!
Antaessasi sähköpostiosoitteesi uutiskirjeen tilaamisen yhteydessä suostut sen käsittelyyn markkinointitietojen lähettämiseksi koskien Administraattorin tuotteita ja palveluita. Henkilötietojesi käsittelijä yllä olevaan tarkoitukseen on Recruitify Sp. z o.o., jonka päätoimipaikka on Varsovassa (KRS 0000709889). Lisätietoja henkilötietojen käsittelyn periaatteista ja niihin liittyvien henkilöiden oikeuksista löydät asiakirjasta Tietosuojakäytäntö.

Päivitetty:
Kertakirjautuminen ATS:ssä: SSO, SCIM ja tietoturva
Rekrytointiprosessi
Recruitify-tiimi
Kertakirjautuminen ATS:ssä tarkoittaa, että rekrytoija todentaa itsensä kerran organisaation tunnistuspalvelussa ja pääsee sen jälkeen suoraan hakijaseurantajärjestelmään ilman erillistä salasanaa. Se parantaa käyttökokemusta ja vähentää salasanoihin liittyvää tukityötä merkittävästi. Silti kertakirjautuminen hoitaa vain todennuksen: käyttäjätilien luonti, roolitus ja poisto vaativat rinnalle SCIM-provisioinnin, jotta koko elinkaari on hallinnassa.
Lyhyesti:
Kertakirjautuminen (SSO) poistaa salasanojen hallintaan liittyviä ongelmia, mutta vaatii rinnalle SCIM-provisioningin koko käyttäjäelinkaaren hallintaan.
SCIM automatisoi käyttäjätilien luonnin, päivitykset ja poiston, mikä vähentää manuaalista työtä ja estää “zombi-tilien” syntymistä.
Pääsynhallinnan tulee perustua roolipohjaiseen hallintaan, monivaiheiseen todennukseen ja auditointiin GDPR- ja tietoturvavaatimusten noudattamiseksi.
HR:n ja IT:n yhteistyö on keskeistä oikean attribuuttimappauksen, testauksen ja ylläpidon varmistamiseksi, erityisesti palautus- ja hätäkäyttötunnusten osalta.
Recruitify.ai tarjoaa yhdistetyn alustan, jossa identiteetin elinkaari, GDPR-vaatimustenmukaisuus ja käyttöoikeuksien hallinta hoituvat helposti yhtä ekosysteemiä hyödyntäen.
Recruitifyrecruitify.aiHallitse rekrytoinnin tietoturvaa yhdessäRecruitify yhdistää ATS:n, GDPR-suostumusten hallinnan ja täydellisen auditointipolun samaan toimintaekosysteemiin.Tutustu Recruitifyhin
Sisällysluettelo
Miten kertakirjautuminen ATS:ssä toimii: SAML ja OIDC pähkinänkuoressa
Miksi SCIM-provisiointi on eri asia kuin kertakirjautuminen
Tietoturva ja GDPR: mitä vaatia SSO- ja SCIM-ratkaisulta
Kertakirjautumisen käyttöönotto: vaiheittainen tarkistuslista
Recruitify.ai ja identiteetin elinkaaren hallinta ATS:ssä
Näkökulma: miksi HR-tiimit aliarvioivat provisioinnin merkityksen
Recruitify: identiteetin hallinta osana rekrytoinnin arkea
Lähteet
Usein kysytyt kysymykset
Miten kertakirjautuminen ATS:ssä toimii: SAML ja OIDC pähkinänkuoressa
Kertakirjautuminen (SSO) perustuu kahteen rooliin. Identiteetin tarjoaja (IdP), kuten Microsoft Entra ID tai Okta, todentaa käyttäjän. Palveluntarjoaja, tässä tapauksessa ATS, luottaa IdP:n antamaan varmennukseen sen sijaan, että pyytäisi omaa salasanaa. Käytännössä tämä poistaa tarpeen ylläpitää erillisiä tunnuksia joka järjestelmään, mikä parantaa käytettävyyttä ja vähentää huonoja salasanakäytäntöjä.
Tekninen toteutus nojaa kahteen standardiin, jotka toimivat eri tavoin mutta tähtäävät samaan lopputulokseen:
SAML 2.0 siirtää XML-muotoisen varmennusviestin selaimen kautta IdP:ltä ATS:ään, ja se on yleinen yritysympäristöjen vanhemmissa integraatioissa.
OpenID Connect (OIDC) rakentuu OAuth 2.0:n päälle ja käyttää JSON-muotoisia tokeneita, mikä tekee siitä kevyemmän vaihtoehdon nykyaikaisiin pilvisovelluksiin.
Käyttäjän näkökulmasta kirjautuminen näkyy yhtenä uudelleenohjauksena: hän avaa ATS:n, selain ohjaa hänet hetkeksi organisaation kirjautumissivulle ja palaa sitten takaisin valmiiseen istuntoon. Se, mitä käyttäjä ei näe, on rajaus: SSO todistaa “kuka olet”, mutta ei kerro järjestelmälle, mihin projekteihin tai tietoihin hänellä on oikeus. Tämä jää käyttäjätilin provisioinnin ja roolimäärittelyn vastuulle, ja siinä astuu kuvaan SCIM.
Miksi SCIM-provisiointi on eri asia kuin kertakirjautuminen
Moni HR-tiimi olettaa, että kertakirjautuminen automatisoi myös käyttäjätilien hallinnan. Todellisuudessa SSO hoitaa vain todennuksen, kun taas SCIM 2.0 vastaa käyttäjätilien luonnista, päivityksestä ja poistosta. Ero on käytännössä ratkaiseva: ilman SCIM-integraatiota jokainen uusi rekrytoija joutuu odottamaan manuaalista tilin perustamista, ja irtisanoutunut työntekijä voi säilyttää pääsyn järjestelmään päiviä tai viikkoja.
SCIM automatisoi kolme perusoperaatiota koko identiteetin elinkaaren ajalta:
Käyttäjätilin luonti heti, kun henkilö lisätään HR-järjestelmään tai IdP-ryhmään, ilman erillistä IT-tikettiä.
Tietojen päivitys, kun rooli, tiimi tai osasto muuttuu, jolloin ATS:n käyttöoikeudet päivittyvät automaattisesti ryhmäjäsenyyden mukana.
Käyttöoikeuden poisto välittömästi työsuhteen päättyessä, mikä sulkee pääsyn ATS:ään samana päivänä ilman manuaalista väliintuloa.
Yleistetty integraatiomalli etenee HR-järjestelmästä identiteetinhallintaan ja siitä ATS:ään: HR-tieto laukaisee muutoksen, IdP välittää sen SCIM-rajapinnan kautta ja ATS päivittää tilin muutamassa minuutissa. Microsoft Entra ID tukee SCIM 2.0:aa sekä asiakkaana että palveluntarjoajana, mikä tekee siitä yleisen lähtökohdan yritysintegraatioihin. Hyvin toteutettu prosessi poistaa niin kutsutut “zombie-tilit”, jotka jäävät auki entisille työntekijöille ja muodostavat todellisen tietoturvariskin.
Tietoturva ja GDPR: mitä vaatia SSO- ja SCIM-ratkaisulta
Kertakirjautuminen ja provisiointi eivät riitä yksinään. HR:n on varmistettava, että pääsynhallinta noudattaa periaatteita, jotka kestävät myös auditoinnin. Pääsynhallinnan tulee perustua vähimmän oikeuden periaatteeseen ja sisältää säännölliset tarkistukset asianmukaisen dokumentaation kanssa, mikä tarkoittaa käytännössä sitä, että rekrytoija näkee vain omat toimeksiantonsa, ei koko organisaation hakijakantaa oletuksena.
Vaatimuslistalle kuuluu vähintään:
Roolipohjainen pääsynhallinta, jossa oikeudet määräytyvät tehtävän, ei henkilön, mukaan.
Monivaiheinen todennus jokaiselle tilille, joka pääsee henkilötietoihin.
Kirjausketju (audit trail), joka tallentaa kirjautumiset, muutokset ja poistot todisteeksi valvontaviranomaiselle.
Dokumentoitu deprovisiointiprosessi, joka näyttää, milloin ja miten pääsy suljettiin.
Ammattilaisen vinkki: Vaihda tavalliset salasana- ja SMS-pohjaiset kirjautumiset kalastelunkestäviin menetelmiin, kuten FIDO2-avaimiin, kriittisissä HR-järjestelmissä. Kyberturvallisuuskeskus suosittelee tätä siirtymää nimenomaan tilanteissa, joissa tunnukset ovat voineet vuotaa, sillä perinteinen MFA ei estä kaikkia kalasteluhyökkäyksiä.
Kertakirjautumisen käyttöönotto: vaiheittainen tarkistuslista
Onnistunut käyttöönotto etenee kolmessa vaiheessa, ja jokainen vaihe vaatii yhteistyötä HR:n ja IT:n välillä.
Ennakkovalmistelu. Sopikaa yhdessä IT:n kanssa, mitkä attribuutit (osasto, rooli, toimipiste) siirtyvät HR-järjestelmästä ATS:ään, ja rakentakaa testidata, jolla voitte varmistaa mappauksen toimivuuden ennen tuotantoa.
Tekninen käyttöönotto. Konfiguroikaa IdP tunnistamaan ATS palveluntarjoajana, testatkaa SSO-kirjautuminen muutamalla pilottikäyttäjällä ja rakentakaa sen jälkeen SCIM-attribuuttimappaus. Käytännössä juuri attribuuttimappaus muodostuu useimmin toteutuksen pullonkaulaksi, koska HR-järjestelmän kenttänimet eivät vastaa suoraan ATS:n rakenteita.
Ylläpito ja valvonta. Sopikaa säännöllisestä pääsyoikeuksien tarkistuksesta, esimerkiksi neljännesvuosittain, ja testatkaa deprovisiointi käytännössä, ei vain teoriassa.
Yksi kohta jää usein huomiotta: hätäkäyttötunnukset. Organisaatioiden kannattaa varata erilliset break-glass-tunnukset ennen kuin ehdollisia käyttöoikeuskäytäntöjä tiukennetaan, jotta pääsy järjestelmään säilyy myös IdP-häiriön aikana. Ilman tätä varmistusta koko rekrytointitiimi voi jäädä ulos ATS:stä yhden tekniikkakatkoksen takia.
Recruitify.ai ja identiteetin elinkaaren hallinta ATS:ssä
Recruitify.ai yhdistää ATS:n, myynnin CRM:n ja Body Leasing -hallinnan yhteen alustaan, jolloin joiners/movers/leavers-prosessi ei jää irralliseksi IT-projektiksi vaan osaksi samaa käyttöliittymää, jossa rekrytoijat työskentelevät päivittäin. Kun käyttöoikeudet, roolit ja asiakastiedot elävät samassa ekosysteemissä, provisioinnin ja pääsynhallinnan ylläpito on yksinkertaisempaa kuin usean erillisen järjestelmän ympäristössä.
Alustan tietoturva-arkkitehtuuri sisältää:
GDPR-suostumusten hallintamoduulin, joka tuottaa täydellisen kirjausketjun jokaisesta tietueesta.
Digitaalisen todisteen tietojen käsittelystä, mikä tukee auditointia ja viranomaisraportointia.
Mahdollisuuden anonymisoida arkaluonteiset tiedot turvallisesti ilman, että johtotason raportointi kärsii.
Näitä käytäntöjä on avattu tarkemmin GDPR-vaatimustenmukaisuuden käytännön oppaassa. Kun ATS ja CRM toimivat samalla identiteettipohjalla, myös päällekkäisten kontaktien ja hajanaisten käyttöoikeuksien riski pienenee huomattavasti verrattuna tilanteeseen, jossa rekrytointitiimi ylläpitää erillisiä työkaluja rinnakkain.
Näkökulma: miksi HR-tiimit aliarvioivat provisioinnin merkityksen
Yleisin virhe, jonka HR-tiimit tekevät kertakirjautumisen käyttöönotossa, on käsitellä sitä puhtaasti IT-projektina. Todellisuudessa suurin hyöty ja suurin riski syntyvät juuri HR:n omistamassa prosessissa: kuka lisätään järjestelmään, milloin roolit vaihtuvat ja kuinka nopeasti pääsy suljetaan lähdön jälkeen. SSO ratkaisee näkyvän ongelman, salasanojen ruuhkan, mutta jättää näkymättömän ongelman koskemattomaksi, jos provisiointia ei rakenneta rinnalle.
Toinen aliarvioitu asia on attribuuttimappauksen tylsä, hallinnollinen luonne. Se ei ole yhtä kiinnostava aihe kuin “tekoälypohjainen matching”, mutta se on juuri se kohta, jossa käyttöönotot kaatuvat tai onnistuvat. Suosittelemme priorisoimaan tätä ennen kuin edes harkitaan lisäominaisuuksia. Kun perusta, todennus, provisiointi ja auditointi, on kunnossa, kaikki muu rekrytointiteknologia toimii sen päällä paremmin.
- Recruitify Team
Recruitify: identiteetin hallinta osana rekrytoinnin arkea
Recruitify tarjoaa rekrytointitoimistoille ja HR-osastoille vaihtoehdon, jossa ATS, CRM ja käyttöoikeuksien hallinta elävät samassa alustassa erillisten järjestelmien ja niiden välisten integraatioriskien sijaan. Kun uuden rekrytoijan pääsy tai entisen työntekijän poisto ei vaadi erillistä IT-tikettiä joka kerta, hallinnollinen kuormitus laskee, ja tiimi voi keskittyä toimeksiantojen sulkemiseen.
Tämä sopii erityisesti toimistoille, jotka ovat kasvaneet erillisten taulukoiden ja irrallisten työkalujen varaan ja huomaavat, että käyttöoikeuksien seuranta on muuttunut omaksi projektikseen. Recruitify.ai:n hinnoittelu alkaa Starter-paketista 52 € kuukaudessa käyttäjää kohden, ja Agency-paketti lähtee 64 € kuukaudessa käyttäjää kohden suuremmille tiimeille, joilla on enemmän rinnakkaisia toimeksiantoja. Enterprise-paketin hinta on saatavilla erillisellä tarjouksella suoraan Recruitifyltä.
Jos GDPR-vaatimustenmukaisuus ja audit trail ovat kiireellisin ongelma juuri nyt, kannattaa aloittaa tutustumalla hintasivun paketteihin ja pyytämällä demo, jossa nähdään, miten käyttöoikeuksien elinkaari toimii käytännössä oman tiimin datalla.
Lähteet
Syvempää teknistä taustaa löytyy Microsoftin SCIM-dokumentaatiosta, Kyberturvallisuuskeskuksen suosituksista ja tietosuojaviranomaisen ohjeistuksesta pääsynhallinnan auditoinnista.
Usein kysytyt kysymykset
Mitä ATS tarkoittaa?
ATS tarkoittaa hakijaseurantajärjestelmää (Applicant Tracking System), joka kerää työhakemukset, seuraa rekrytointiprosessin vaiheita ja tallentaa ehdokastiedot yhteen paikkaan. Nykyaikaiset ATS-järjestelmät, kuten Recruitify.ai, yhdistävät tähän myös automaation ja käyttöoikeuksien hallinnan.
Mikä on ATS CV?
ATS CV tarkoittaa ansioluetteloa, joka on muotoiltu niin, että hakijaseurantajärjestelmän tekstintunnistus ja jäsentäjä pystyvät lukemaan sen sisällön oikein. Selkeät otsikot, tavallinen fontti ja vältetyt kuvakaappaukset tekstistä parantavat luettavuutta järjestelmässä.
Mitä tarkoittaa ATS-optimoitu?
ATS-optimoitu tarkoittaa ansioluetteloa tai hakemusta, joka on rakennettu niin, että järjestelmän automaattinen jäsentäjä tunnistaa avainsanat, otsikot ja rakenteen luotettavasti. Se ei tarkoita järjestelmän huijaamista, vaan selkeää, standardimuotoista esitystapaa, joka toimii yhtä hyvin ihmislukijalle kuin ohjelmistolle.
Onko kertakirjautuminen ATS:ssä turvallisempi kuin erilliset salasanat?
Kyllä, kun se on toteutettu oikein: kertakirjautuminen vähentää huonojen salasanakäytäntöjen riskiä, koska käyttäjä ei enää tallenna tai kierrätä useita salasanoja eri järjestelmiin. Turvallisuus riippuu lisäksi siitä, käytetäänkö rinnalla monivaiheista todennusta ja säännöllisiä pääsyoikeustarkistuksia.
Riittääkö SSO yksinään automatisoimaan käyttäjätilien hallinnan?
Ei. SSO hoitaa vain todennuksen, kun taas käyttäjätilien luonti, päivitys ja poisto vaativat SCIM 2.0 -protokollan. Näitä kahta yhdessä käyttävä organisaatio saa täyden hyödyn identiteetin elinkaaren automaatiosta.
Suositukset
Päivitykset ja uutuudet
Pysy ajan tasalla uusimpien innovaatioiden, ominaisuuksien ja vinkkien kanssa koskien Recruitify-sovellusta!
Antaessasi sähköpostiosoitteesi uutiskirjeen tilaamisen yhteydessä suostut sen käsittelyyn markkinointitietojen lähettämiseksi koskien Administraattorin tuotteita ja palveluita. Henkilötietojesi käsittelijä yllä olevaan tarkoitukseen on Recruitify Sp. z o.o., jonka päätoimipaikka on Varsovassa (KRS 0000709889). Lisätietoja henkilötietojen käsittelyn periaatteista ja niihin liittyvien henkilöiden oikeuksista löydät asiakirjasta Tietosuojakäytäntö.
Päivitetty:
Kertakirjautuminen ATS:ssä: SSO, SCIM ja tietoturva
Rekrytointiprosessi
Recruitify-tiimi
Kertakirjautuminen ATS:ssä tarkoittaa, että rekrytoija todentaa itsensä kerran organisaation tunnistuspalvelussa ja pääsee sen jälkeen suoraan hakijaseurantajärjestelmään ilman erillistä salasanaa. Se parantaa käyttökokemusta ja vähentää salasanoihin liittyvää tukityötä merkittävästi. Silti kertakirjautuminen hoitaa vain todennuksen: käyttäjätilien luonti, roolitus ja poisto vaativat rinnalle SCIM-provisioinnin, jotta koko elinkaari on hallinnassa.
Lyhyesti:
Kertakirjautuminen (SSO) poistaa salasanojen hallintaan liittyviä ongelmia, mutta vaatii rinnalle SCIM-provisioningin koko käyttäjäelinkaaren hallintaan.
SCIM automatisoi käyttäjätilien luonnin, päivitykset ja poiston, mikä vähentää manuaalista työtä ja estää “zombi-tilien” syntymistä.
Pääsynhallinnan tulee perustua roolipohjaiseen hallintaan, monivaiheiseen todennukseen ja auditointiin GDPR- ja tietoturvavaatimusten noudattamiseksi.
HR:n ja IT:n yhteistyö on keskeistä oikean attribuuttimappauksen, testauksen ja ylläpidon varmistamiseksi, erityisesti palautus- ja hätäkäyttötunnusten osalta.
Recruitify.ai tarjoaa yhdistetyn alustan, jossa identiteetin elinkaari, GDPR-vaatimustenmukaisuus ja käyttöoikeuksien hallinta hoituvat helposti yhtä ekosysteemiä hyödyntäen.
Recruitifyrecruitify.aiHallitse rekrytoinnin tietoturvaa yhdessäRecruitify yhdistää ATS:n, GDPR-suostumusten hallinnan ja täydellisen auditointipolun samaan toimintaekosysteemiin.Tutustu Recruitifyhin
Sisällysluettelo
Miten kertakirjautuminen ATS:ssä toimii: SAML ja OIDC pähkinänkuoressa
Miksi SCIM-provisiointi on eri asia kuin kertakirjautuminen
Tietoturva ja GDPR: mitä vaatia SSO- ja SCIM-ratkaisulta
Kertakirjautumisen käyttöönotto: vaiheittainen tarkistuslista
Recruitify.ai ja identiteetin elinkaaren hallinta ATS:ssä
Näkökulma: miksi HR-tiimit aliarvioivat provisioinnin merkityksen
Recruitify: identiteetin hallinta osana rekrytoinnin arkea
Lähteet
Usein kysytyt kysymykset
Miten kertakirjautuminen ATS:ssä toimii: SAML ja OIDC pähkinänkuoressa
Kertakirjautuminen (SSO) perustuu kahteen rooliin. Identiteetin tarjoaja (IdP), kuten Microsoft Entra ID tai Okta, todentaa käyttäjän. Palveluntarjoaja, tässä tapauksessa ATS, luottaa IdP:n antamaan varmennukseen sen sijaan, että pyytäisi omaa salasanaa. Käytännössä tämä poistaa tarpeen ylläpitää erillisiä tunnuksia joka järjestelmään, mikä parantaa käytettävyyttä ja vähentää huonoja salasanakäytäntöjä.
Tekninen toteutus nojaa kahteen standardiin, jotka toimivat eri tavoin mutta tähtäävät samaan lopputulokseen:
SAML 2.0 siirtää XML-muotoisen varmennusviestin selaimen kautta IdP:ltä ATS:ään, ja se on yleinen yritysympäristöjen vanhemmissa integraatioissa.
OpenID Connect (OIDC) rakentuu OAuth 2.0:n päälle ja käyttää JSON-muotoisia tokeneita, mikä tekee siitä kevyemmän vaihtoehdon nykyaikaisiin pilvisovelluksiin.
Käyttäjän näkökulmasta kirjautuminen näkyy yhtenä uudelleenohjauksena: hän avaa ATS:n, selain ohjaa hänet hetkeksi organisaation kirjautumissivulle ja palaa sitten takaisin valmiiseen istuntoon. Se, mitä käyttäjä ei näe, on rajaus: SSO todistaa “kuka olet”, mutta ei kerro järjestelmälle, mihin projekteihin tai tietoihin hänellä on oikeus. Tämä jää käyttäjätilin provisioinnin ja roolimäärittelyn vastuulle, ja siinä astuu kuvaan SCIM.
Miksi SCIM-provisiointi on eri asia kuin kertakirjautuminen
Moni HR-tiimi olettaa, että kertakirjautuminen automatisoi myös käyttäjätilien hallinnan. Todellisuudessa SSO hoitaa vain todennuksen, kun taas SCIM 2.0 vastaa käyttäjätilien luonnista, päivityksestä ja poistosta. Ero on käytännössä ratkaiseva: ilman SCIM-integraatiota jokainen uusi rekrytoija joutuu odottamaan manuaalista tilin perustamista, ja irtisanoutunut työntekijä voi säilyttää pääsyn järjestelmään päiviä tai viikkoja.
SCIM automatisoi kolme perusoperaatiota koko identiteetin elinkaaren ajalta:
Käyttäjätilin luonti heti, kun henkilö lisätään HR-järjestelmään tai IdP-ryhmään, ilman erillistä IT-tikettiä.
Tietojen päivitys, kun rooli, tiimi tai osasto muuttuu, jolloin ATS:n käyttöoikeudet päivittyvät automaattisesti ryhmäjäsenyyden mukana.
Käyttöoikeuden poisto välittömästi työsuhteen päättyessä, mikä sulkee pääsyn ATS:ään samana päivänä ilman manuaalista väliintuloa.
Yleistetty integraatiomalli etenee HR-järjestelmästä identiteetinhallintaan ja siitä ATS:ään: HR-tieto laukaisee muutoksen, IdP välittää sen SCIM-rajapinnan kautta ja ATS päivittää tilin muutamassa minuutissa. Microsoft Entra ID tukee SCIM 2.0:aa sekä asiakkaana että palveluntarjoajana, mikä tekee siitä yleisen lähtökohdan yritysintegraatioihin. Hyvin toteutettu prosessi poistaa niin kutsutut “zombie-tilit”, jotka jäävät auki entisille työntekijöille ja muodostavat todellisen tietoturvariskin.
Tietoturva ja GDPR: mitä vaatia SSO- ja SCIM-ratkaisulta
Kertakirjautuminen ja provisiointi eivät riitä yksinään. HR:n on varmistettava, että pääsynhallinta noudattaa periaatteita, jotka kestävät myös auditoinnin. Pääsynhallinnan tulee perustua vähimmän oikeuden periaatteeseen ja sisältää säännölliset tarkistukset asianmukaisen dokumentaation kanssa, mikä tarkoittaa käytännössä sitä, että rekrytoija näkee vain omat toimeksiantonsa, ei koko organisaation hakijakantaa oletuksena.
Vaatimuslistalle kuuluu vähintään:
Roolipohjainen pääsynhallinta, jossa oikeudet määräytyvät tehtävän, ei henkilön, mukaan.
Monivaiheinen todennus jokaiselle tilille, joka pääsee henkilötietoihin.
Kirjausketju (audit trail), joka tallentaa kirjautumiset, muutokset ja poistot todisteeksi valvontaviranomaiselle.
Dokumentoitu deprovisiointiprosessi, joka näyttää, milloin ja miten pääsy suljettiin.
Ammattilaisen vinkki: Vaihda tavalliset salasana- ja SMS-pohjaiset kirjautumiset kalastelunkestäviin menetelmiin, kuten FIDO2-avaimiin, kriittisissä HR-järjestelmissä. Kyberturvallisuuskeskus suosittelee tätä siirtymää nimenomaan tilanteissa, joissa tunnukset ovat voineet vuotaa, sillä perinteinen MFA ei estä kaikkia kalasteluhyökkäyksiä.
Kertakirjautumisen käyttöönotto: vaiheittainen tarkistuslista
Onnistunut käyttöönotto etenee kolmessa vaiheessa, ja jokainen vaihe vaatii yhteistyötä HR:n ja IT:n välillä.
Ennakkovalmistelu. Sopikaa yhdessä IT:n kanssa, mitkä attribuutit (osasto, rooli, toimipiste) siirtyvät HR-järjestelmästä ATS:ään, ja rakentakaa testidata, jolla voitte varmistaa mappauksen toimivuuden ennen tuotantoa.
Tekninen käyttöönotto. Konfiguroikaa IdP tunnistamaan ATS palveluntarjoajana, testatkaa SSO-kirjautuminen muutamalla pilottikäyttäjällä ja rakentakaa sen jälkeen SCIM-attribuuttimappaus. Käytännössä juuri attribuuttimappaus muodostuu useimmin toteutuksen pullonkaulaksi, koska HR-järjestelmän kenttänimet eivät vastaa suoraan ATS:n rakenteita.
Ylläpito ja valvonta. Sopikaa säännöllisestä pääsyoikeuksien tarkistuksesta, esimerkiksi neljännesvuosittain, ja testatkaa deprovisiointi käytännössä, ei vain teoriassa.
Yksi kohta jää usein huomiotta: hätäkäyttötunnukset. Organisaatioiden kannattaa varata erilliset break-glass-tunnukset ennen kuin ehdollisia käyttöoikeuskäytäntöjä tiukennetaan, jotta pääsy järjestelmään säilyy myös IdP-häiriön aikana. Ilman tätä varmistusta koko rekrytointitiimi voi jäädä ulos ATS:stä yhden tekniikkakatkoksen takia.
Recruitify.ai ja identiteetin elinkaaren hallinta ATS:ssä
Recruitify.ai yhdistää ATS:n, myynnin CRM:n ja Body Leasing -hallinnan yhteen alustaan, jolloin joiners/movers/leavers-prosessi ei jää irralliseksi IT-projektiksi vaan osaksi samaa käyttöliittymää, jossa rekrytoijat työskentelevät päivittäin. Kun käyttöoikeudet, roolit ja asiakastiedot elävät samassa ekosysteemissä, provisioinnin ja pääsynhallinnan ylläpito on yksinkertaisempaa kuin usean erillisen järjestelmän ympäristössä.
Alustan tietoturva-arkkitehtuuri sisältää:
GDPR-suostumusten hallintamoduulin, joka tuottaa täydellisen kirjausketjun jokaisesta tietueesta.
Digitaalisen todisteen tietojen käsittelystä, mikä tukee auditointia ja viranomaisraportointia.
Mahdollisuuden anonymisoida arkaluonteiset tiedot turvallisesti ilman, että johtotason raportointi kärsii.
Näitä käytäntöjä on avattu tarkemmin GDPR-vaatimustenmukaisuuden käytännön oppaassa. Kun ATS ja CRM toimivat samalla identiteettipohjalla, myös päällekkäisten kontaktien ja hajanaisten käyttöoikeuksien riski pienenee huomattavasti verrattuna tilanteeseen, jossa rekrytointitiimi ylläpitää erillisiä työkaluja rinnakkain.
Näkökulma: miksi HR-tiimit aliarvioivat provisioinnin merkityksen
Yleisin virhe, jonka HR-tiimit tekevät kertakirjautumisen käyttöönotossa, on käsitellä sitä puhtaasti IT-projektina. Todellisuudessa suurin hyöty ja suurin riski syntyvät juuri HR:n omistamassa prosessissa: kuka lisätään järjestelmään, milloin roolit vaihtuvat ja kuinka nopeasti pääsy suljetaan lähdön jälkeen. SSO ratkaisee näkyvän ongelman, salasanojen ruuhkan, mutta jättää näkymättömän ongelman koskemattomaksi, jos provisiointia ei rakenneta rinnalle.
Toinen aliarvioitu asia on attribuuttimappauksen tylsä, hallinnollinen luonne. Se ei ole yhtä kiinnostava aihe kuin “tekoälypohjainen matching”, mutta se on juuri se kohta, jossa käyttöönotot kaatuvat tai onnistuvat. Suosittelemme priorisoimaan tätä ennen kuin edes harkitaan lisäominaisuuksia. Kun perusta, todennus, provisiointi ja auditointi, on kunnossa, kaikki muu rekrytointiteknologia toimii sen päällä paremmin.
- Recruitify Team
Recruitify: identiteetin hallinta osana rekrytoinnin arkea
Recruitify tarjoaa rekrytointitoimistoille ja HR-osastoille vaihtoehdon, jossa ATS, CRM ja käyttöoikeuksien hallinta elävät samassa alustassa erillisten järjestelmien ja niiden välisten integraatioriskien sijaan. Kun uuden rekrytoijan pääsy tai entisen työntekijän poisto ei vaadi erillistä IT-tikettiä joka kerta, hallinnollinen kuormitus laskee, ja tiimi voi keskittyä toimeksiantojen sulkemiseen.
Tämä sopii erityisesti toimistoille, jotka ovat kasvaneet erillisten taulukoiden ja irrallisten työkalujen varaan ja huomaavat, että käyttöoikeuksien seuranta on muuttunut omaksi projektikseen. Recruitify.ai:n hinnoittelu alkaa Starter-paketista 52 € kuukaudessa käyttäjää kohden, ja Agency-paketti lähtee 64 € kuukaudessa käyttäjää kohden suuremmille tiimeille, joilla on enemmän rinnakkaisia toimeksiantoja. Enterprise-paketin hinta on saatavilla erillisellä tarjouksella suoraan Recruitifyltä.
Jos GDPR-vaatimustenmukaisuus ja audit trail ovat kiireellisin ongelma juuri nyt, kannattaa aloittaa tutustumalla hintasivun paketteihin ja pyytämällä demo, jossa nähdään, miten käyttöoikeuksien elinkaari toimii käytännössä oman tiimin datalla.
Lähteet
Syvempää teknistä taustaa löytyy Microsoftin SCIM-dokumentaatiosta, Kyberturvallisuuskeskuksen suosituksista ja tietosuojaviranomaisen ohjeistuksesta pääsynhallinnan auditoinnista.
Usein kysytyt kysymykset
Mitä ATS tarkoittaa?
ATS tarkoittaa hakijaseurantajärjestelmää (Applicant Tracking System), joka kerää työhakemukset, seuraa rekrytointiprosessin vaiheita ja tallentaa ehdokastiedot yhteen paikkaan. Nykyaikaiset ATS-järjestelmät, kuten Recruitify.ai, yhdistävät tähän myös automaation ja käyttöoikeuksien hallinnan.
Mikä on ATS CV?
ATS CV tarkoittaa ansioluetteloa, joka on muotoiltu niin, että hakijaseurantajärjestelmän tekstintunnistus ja jäsentäjä pystyvät lukemaan sen sisällön oikein. Selkeät otsikot, tavallinen fontti ja vältetyt kuvakaappaukset tekstistä parantavat luettavuutta järjestelmässä.
Mitä tarkoittaa ATS-optimoitu?
ATS-optimoitu tarkoittaa ansioluetteloa tai hakemusta, joka on rakennettu niin, että järjestelmän automaattinen jäsentäjä tunnistaa avainsanat, otsikot ja rakenteen luotettavasti. Se ei tarkoita järjestelmän huijaamista, vaan selkeää, standardimuotoista esitystapaa, joka toimii yhtä hyvin ihmislukijalle kuin ohjelmistolle.
Onko kertakirjautuminen ATS:ssä turvallisempi kuin erilliset salasanat?
Kyllä, kun se on toteutettu oikein: kertakirjautuminen vähentää huonojen salasanakäytäntöjen riskiä, koska käyttäjä ei enää tallenna tai kierrätä useita salasanoja eri järjestelmiin. Turvallisuus riippuu lisäksi siitä, käytetäänkö rinnalla monivaiheista todennusta ja säännöllisiä pääsyoikeustarkistuksia.
Riittääkö SSO yksinään automatisoimaan käyttäjätilien hallinnan?
Ei. SSO hoitaa vain todennuksen, kun taas käyttäjätilien luonti, päivitys ja poisto vaativat SCIM 2.0 -protokollan. Näitä kahta yhdessä käyttävä organisaatio saa täyden hyödyn identiteetin elinkaaren automaatiosta.
Suositukset
Päivitykset ja uutuudet
Pysy ajan tasalla uusimpien innovaatioiden, ominaisuuksien ja vinkkien kanssa koskien Recruitify-sovellusta!
Antaessasi sähköpostiosoitteesi uutiskirjeen tilaamisen yhteydessä suostut sen käsittelyyn markkinointitietojen lähettämiseksi koskien Administraattorin tuotteita ja palveluita. Henkilötietojesi käsittelijä yllä olevaan tarkoitukseen on Recruitify Sp. z o.o., jonka päätoimipaikka on Varsovassa (KRS 0000709889). Lisätietoja henkilötietojen käsittelyn periaatteista ja niihin liittyvien henkilöiden oikeuksista löydät asiakirjasta Tietosuojakäytäntö.
Tutustu myös
Rekrytointiprosessi
Paras rekrytointi CRM: näin ATS ja CRM täydentävät toisiaan
Lue, miten rekrytoinnin suhteidenhallinta yhdistetään hakijaseurantaan, jotta passiiviset kandidaatit saadaan hoidettua ja hakemukset käsitellään samassa...
24.9.2026
Näytä lisää
Hakijanseurantajärjestelmä (ATS)
Paras ATS suurille yrityksille: valintakriteerit ja ROI
Kun etsit parasta ATS:ää suurille yrityksille, vaadi skaalautuvuutta, toimivia integraatioita, auditointilokia ja tekoälykontrolleja sekä 2–6 viikon...
23.9.2026
Näytä lisää
Rekrytointiprosessi
Paras ATS konsulttitaloille: mitä valinta vaatii vuonna 2026
Oppaassa opit valitsemaan konsulttitalolle rekrytointijärjestelmän, joka yhdistää tekoälyn, asiakkuudenhallinnan ja GDPR:n mukaisen kirjausketjun.
22.9.2026
Näytä lisää
Rekrytointiprosessi
Paras rekrytointi CRM: näin ATS ja CRM täydentävät toisiaan
Lue, miten rekrytoinnin suhteidenhallinta yhdistetään hakijaseurantaan, jotta passiiviset kandidaatit saadaan hoidettua ja hakemukset käsitellään samassa...
24.9.2026
Näytä lisää
Hakijanseurantajärjestelmä (ATS)
Paras ATS suurille yrityksille: valintakriteerit ja ROI
Kun etsit parasta ATS:ää suurille yrityksille, vaadi skaalautuvuutta, toimivia integraatioita, auditointilokia ja tekoälykontrolleja sekä 2–6 viikon...
23.9.2026
Näytä lisää