Zaktualizowano:
Bezpieczeństwo danych ATS: jak spełnić wymogi RODO
Nowości

Recruitify Team
Tak, ATS można bezpiecznie używać zgodnie z RODO, jeśli system spełnia konkretne wymagania techniczne i organizacyjne. Kluczowe warunki to szyfrowanie danych in transit i at rest, ścisła kontrola dostępu oparta na zasadzie least privilege, podpisana umowa powierzenia przetwarzania (DPA) z dostawcą oraz jasno określona polityka retencji danych kandydatów. Każdy z tych elementów wymaga osobnego wdrożenia i regularnej weryfikacji, co szczegółowo opisujemy w dalszych częściach artykułu.
Krótko mówiąc:
System ATS musi stosować szyfrowanie TLS 1.2 lub nowsze oraz AES-256 do danych przechowywanych i przesyłanych, aby spełnić wymogi RODO.
Aby zapewnić bezpieczeństwo, konieczne jest regularne przeprowadzanie testów penetracyjnych i skanowania podatności przez niezależne zespoły.
Umowa powierzenia z dostawcą powinna określać zakres, cele, czas przetwarzania oraz listę subprocesorów, aby uniknąć naruszeń RODO.
Okres retencji danych kandydatów musi być jasno określony w polityce firmy i powiązany z celem rekrutacji, najczęściej do trzech lat.
Automatyzacja procesów, w tym blokady błędów ludzkich i pełny ślad rewizyjny, znacząco zmniejsza ryzyko naruszenia danych osobowych.
RecruitifyZadbaj o zgodność danych rekrutacyjnychRecruitify łączy ATS z zarządzaniem zgodami RODO, anonimizacją danych i pełnym śladem rewizyjnym w jednym ekosystemie.Poznaj Recruitify
Spis treści
Techniczno-organizacyjne środki bezpieczeństwa, które musi oferować ATS
Obowiązki administratora danych i podstawy prawne przetwarzania w rekrutacji
Cykl życia danych w ATS: od zbierania do usuwania i anonimizacji
Jak weryfikować i wybierać dostawcę ATS: umowy powierzenia i audyty
Procedury na wypadek naruszenia danych: wykrywanie, eskalacja i zgłoszenie
Przykład implementacji: jak Recruitify realizuje wymagania bezpieczeństwa
Perspektywa Recruitify Team: najczęstsze błędy i priorytety
Jak Recruitify może pomóc: oferta i wezwanie do działania
Źródła
Najczęściej zadawane pytania
Techniczno-organizacyjne środki bezpieczeństwa, które musi oferować ATS
Ocena bezpieczeństwa systemu ATS zaczyna się od podstaw technicznych, bez których żadna polityka zgodności nie ma znaczenia praktycznego. Urząd Ochrony Danych Osobowych wskazuje, że systemy przetwarzające dane osobowe powinny zapewniać szyfrowanie danych podczas przesyłania oraz szyfrowanie danych przechowywanych, a także umożliwiać automatyczne usuwanie lub anonimizację danych po określonym okresie retencji, zgodnie z zasadą minimalizacji z art. 5 ust. 1 lit. c RODO. Standardem w tym zakresie jest szyfrowanie TLS dla transferu danych oraz szyfrowanie danych zapisanych zarówno w bazach głównych, jak i w backupach.
RODO nie narzuca konkretnych technologii. Rozporządzenie wymaga stosowania adekwatnych środków technicznych i organizacyjnych opartych na analizie ryzyka, co oznacza, że dobór rozwiązań zależy od skali przetwarzania i charakteru danych, jakie gromadzi dana organizacja.
Podczas audytu dostawcy ATS lub przygotowań do wdrożenia warto sprawdzić następujące elementy:
Szyfrowanie TLS 1.2 lub nowsze dla całej komunikacji między przeglądarką a serwerem oraz szyfrowanie AES-256 dla danych przechowywanych w bazach i kopiach zapasowych.
Politykę backupów obejmującą częstotliwość, okres przechowywania kopii oraz potwierdzenie, że kopie zapasowe są szyfrowane tym samym standardem co dane produkcyjne.
Kontrolę dostępu opartą na rolach użytkowników, gdzie każdy pracownik ma dostęp wyłącznie do danych niezbędnych do wykonywania swoich obowiązków.
Mechanizmy trwałego usuwania danych obejmujące bazę główną, backupy, eksporty i logi systemowe, a nie tylko interfejs użytkownika.
Pełny ślad rewizyjny rejestrujący kto, kiedy i jaką operację wykonał na danym rekordzie kandydata.
Zabezpieczone integracje API z ograniczeniem pól, które mogą być eksportowane do systemów zewnętrznych.
Techniczne blokady ograniczające błędy ludzkie, na przykład opóźnienie wysyłki wiadomości masowych lub ostrzeżenie przed wysłaniem poza organizację.
Regularne testy penetracyjne i skanowanie podatności przeprowadzane przez niezależne zespoły lub firmy zewnętrzne.
Ostatni punkt zasługuje na rozwinięcie, ponieważ bywa pomijany przy wyborze dostawcy. Pentesty i skany podatności powinny odbywać się cyklicznie, a nie jednorazowo przy wdrożeniu systemu, bo nowe luki pojawiają się wraz z aktualizacjami oprogramowania i zmianami w infrastrukturze. Warto poprosić dostawcę o raport z ostatniego testu oraz harmonogram kolejnych.
Blokady przeciwko błędom ludzkim zasługują na osobną uwagę, bo dotyczą najczęstszej przyczyny wycieków danych w rekrutacji. Decyzja Europejskiej Rady Ochrony Danych opisuje przypadek masowego ujawnienia adresów e-mail i nakłada obowiązek wdrożenia technicznych zabezpieczeń zapobiegających powtórzeniu się takiego incydentu, na przykład wymuszenie ukrytej kopii przy wysyłkach do wielu odbiorców jednocześnie. Tego typu blokady są relatywnie tanie do wdrożenia, a skutecznie zmniejszają ryzyko przypadkowego ujawnienia danych osobowych kandydatów.
Porada profesjonalisty: Poproś dostawcę ATS o dokument opisujący architekturę bezpieczeństwa, zamiast polegać wyłącznie na deklaracjach w materiałach marketingowych.
Obowiązki administratora danych i podstawy prawne przetwarzania w rekrutacji
Dział HR lub agencja rekrutacyjna zbierająca dane kandydatów pełni rolę administratora danych osobowych, co oznacza pełną odpowiedzialność za zgodność procesu z RODO. Wybór właściwej podstawy prawnej zależy od etapu procesu i rodzaju gromadzonych danych.
Artykuł 6 ust. 1 lit. b RODO pozwala przetwarzać dane niezbędne do podjęcia działań przed zawarciem umowy, co obejmuje standardowy proces rekrutacyjny prowadzący do zatrudnienia. Zgoda kandydata, czyli podstawa z art. 6 ust. 1 lit. a, staje się konieczna wtedy, gdy dane mają być wykorzystane poza bieżącym procesem, na przykład przy budowaniu bazy talentów na przyszłość. Prawnie uzasadniony interes administratora z art. 6 ust. 1 lit. f znajduje zastosowanie tam, gdzie przetwarzanie służy interesom organizacji niewynikającym wprost z umowy, na przykład przy przechowywaniu danych na wypadek potencjalnych roszczeń.
Każdy administrator ma obowiązek informacyjny wobec kandydata, realizowany zwykle w momencie zbierania danych. Informacja musi zawierać:
Tożsamość i dane kontaktowe administratora danych oraz, jeśli został wyznaczony, inspektora ochrony danych.
Cele przetwarzania danych i podstawę prawną dla każdego z nich osobno.
Odbiorców danych, w tym informację o ewentualnym przekazywaniu danych podwykonawcom lub do państw trzecich.
Planowany okres przechowywania danych lub kryteria jego ustalania.
Prawa kandydata: dostępu do danych, sprostowania, usunięcia, ograniczenia przetwarzania, przenoszenia danych oraz wniesienia skargi do organu nadzorczego.
Zakres danych, jakich pracodawca może żądać od kandydata, określa Kodeks pracy, a poradnik Urzędu Ochrony Danych Osobowych podkreśla, że dane wykraczające poza ten katalog mogą naruszać zasadę minimalizacji. Praktyczna konsekwencja dla działów HR jest prosta: formularz aplikacyjny powinien zbierać wyłącznie dane niezbędne do oceny kwalifikacji kandydata, a pola dodatkowe, takie jak stan cywilny czy zdjęcie, wymagają odrębnej podstawy prawnej lub w ogóle nie powinny się pojawiać.
Projektując formularz rekrutacyjny w systemie ATS, warto zadać sobie pytanie przy każdym polu: czy ta informacja jest rzeczywiście potrzebna do oceny kandydata na tym etapie procesu. Pola opcjonalne powinny być wyraźnie oznaczone, a system powinien pozwalać na łatwą modyfikację formularza bez ingerencji programisty.
Kwestia okresu retencji danych rekrutacyjnych bywa źródłem sporów interpretacyjnych. Praktyka pokazuje, że przechowywanie danych kandydatów przez dłuższy czas w celu ochrony przed potencjalnymi roszczeniami pracowniczymi może znajdować uzasadnienie w prawnie uzasadnionym interesie administratora, o ile okres ten jest powiązany z terminem przedawnienia takich roszczeń, a nie ustalany dowolnie. Rekomendacja praktyczna brzmi: określ maksymalny okres retencji w polityce wewnętrznej, uzasadnij go konkretnym celem i informuj o nim kandydatów w klauzuli informacyjnej, zamiast przechowywać dane bezterminowo z powodu braku decyzji.
Cykl życia danych w ATS: od zbierania do usuwania i anonimizacji
Zgodność z RODO w systemie ATS wymaga myślenia procesowego, a nie punktowego. Dane kandydata przechodzą przez kilka etapów, z których każdy wymaga osobnej decyzji technicznej i dokumentacyjnej.
Punkt wejścia danych. W momencie aplikacji system powinien wyświetlić klauzulę informacyjną i, jeśli to konieczne, zebrać zgodę na konkretny cel przetwarzania wykraczający poza bieżącą rekrutację.
Konfiguracja okresu retencji. Administrator ustala domyślny okres przechowywania danych, na przykład czas trwania procesu plus określony bufor, oraz definiuje kryteria wyjątkowego przedłużenia tego okresu, na przykład w razie sporu prawnego z kandydatem.
Rozróżnienie ukrycia i usunięcia. Wielu systemom brakuje mechanizmu odróżniającego dezaktywację rekordu w interfejsie od jego rzeczywistego, trwałego usunięcia z bazy danych, kopii zapasowych i eksportów. Samo ukrycie rekordu przed użytkownikiem nie spełnia wymogu usunięcia danych.
Usuwanie z backupów i eksportów. Polityka retencji powinna obejmować nie tylko bazę produkcyjną, ale też archiwalne kopie zapasowe oraz pliki wyeksportowane do arkuszy kalkulacyjnych czy innych systemów, bo to właśnie tam dane najczęściej przeżywają dłużej niż powinny.
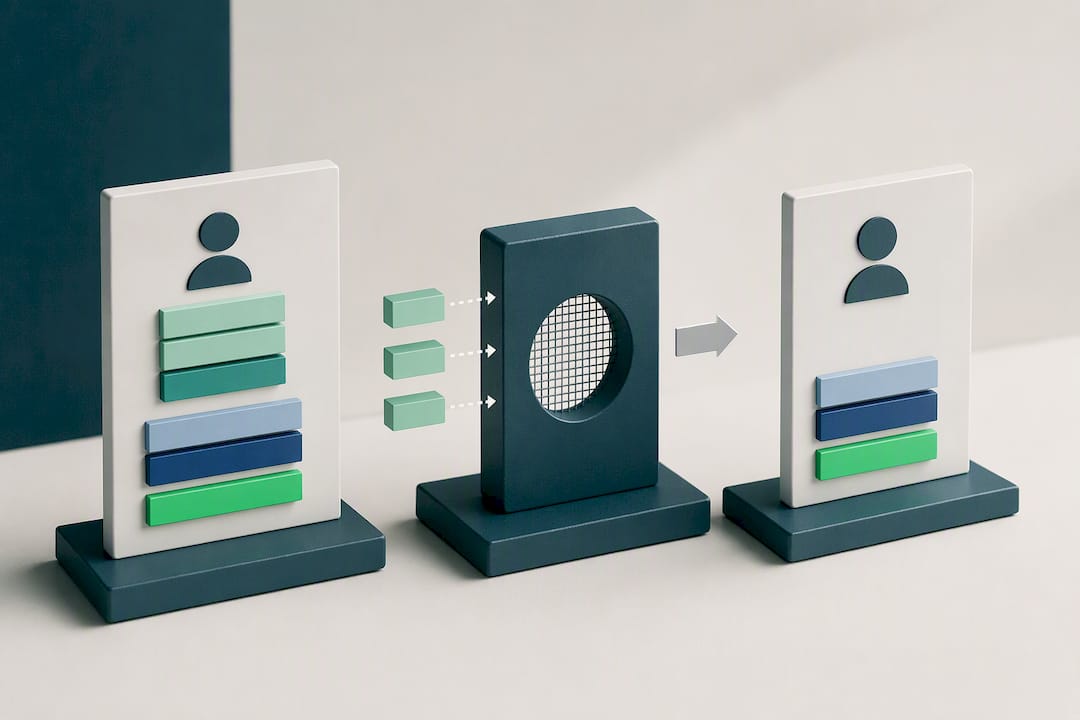
Anonimizacja jako alternatywa. Tam, gdzie dane trzeba zachować dla celów statystycznych lub raportowych, na przykład do analizy skuteczności źródeł rekrutacji, anonimizacja pozwala usunąć dane identyfikujące osobę przy zachowaniu twardych metadanych potrzebnych do analityki.
Dokumentowanie wykonanych działań. Dowód usunięcia danych, potocznie nazywany proof-of-deletion, może przyjąć formę automatycznego raportu zawierającego identyfikator operacji, znacznik czasu i potwierdzenie zakresu usuniętych danych. Taki zapis znacząco ułatwia wykazanie zgodności podczas kontroli.
Praktyka pokazuje, że organizacje, które projektują ten cykl od początku, unikają najczęstszego błędu, czyli traktowania usuwania danych jako czynności ręcznej wykonywanej na żądanie. Automatyzacja tego procesu w systemie zarządzania bazą kandydatów pozwala egzekwować politykę retencji bez konieczności ręcznego przeglądu każdego rekordu przez pracownika HR.
Anonimizacja zasługuje na osobne podkreślenie, bo bywa mylona z usunięciem. Zanonimizowany profil kandydata, pozbawiony danych identyfikujących, ale zachowujący informacje o stanowisku, źródle aplikacji czy wyniku procesu, pozwala agencji analizować skuteczność rekrutacji bez naruszania prywatności osoby, której dane dotyczą. Anonimizacja CV staje się szczególnie przydatna przy prezentacji kandydatów klientom końcowym, zanim dojdzie do formalnej zgody na ujawnienie tożsamości.
Jak weryfikować i wybierać dostawcę ATS: umowy powierzenia i audyty
Wybór dostawcy ATS to decyzja o powierzeniu przetwarzania danych osobowych podmiotowi zewnętrznemu, co rodzi konkretne obowiązki prawne po stronie administratora. Umowa powierzenia przetwarzania danych, czyli DPA, jest dokumentem obowiązkowym, a jej brak lub niekompletność stanowi naruszenie RODO niezależnie od tego, jak dobre zabezpieczenia techniczne oferuje system.
Kompletna umowa powierzenia powinna zawierać:
Zakres, cel i czas trwania przetwarzania danych przez dostawcę w imieniu administratora.
Kategorie danych osobowych oraz kategorie osób, których dane dotyczą.
Zobowiązanie dostawcy do stosowania środków technicznych i organizacyjnych odpowiadających poziomowi ryzyka.
Warunki korzystania z podwykonawców, w tym obowiązek uzyskania zgody administratora przed zaangażowaniem nowego subprocesora.
Zasady wsparcia administratora przy realizacji praw osób, których dane dotyczą, oraz przy zgłaszaniu naruszeń.
Zobowiązanie do usunięcia lub zwrotu danych po zakończeniu współpracy, obejmujące również kopie zapasowe.
Weryfikacja subprocesorów zasługuje na szczególną uwagę, bo dostawcy ATS często korzystają z zewnętrznych usług chmurowych do hostingu, wysyłki wiadomości czy analizy dokumentów. Administrator powinien znać pełną listę podwykonawców oraz lokalizację centrów danych, ponieważ przekazywanie danych poza Europejski Obszar Gospodarczy wymaga dodatkowych zabezpieczeń prawnych, takich jak standardowe klauzule umowne.
Przed podpisaniem umowy warto zażądać od dostawcy konkretnych dokumentów potwierdzających poziom bezpieczeństwa, zamiast polegać na ogólnych zapewnieniach:
Aktualny raport z testu penetracyjnego lub podsumowanie wyników skanowania podatności.
Certyfikaty bezpieczeństwa, jeśli dostawca je posiada, oraz informację o zakresie ich obowiązywania.
Zapisany w umowie SLA dotyczący czasu reakcji na incydent bezpieczeństwa oraz terminu informowania administratora o naruszeniu.
Prawo do audytu lub przynajmniej do otrzymania wyników audytu przeprowadzonego przez niezależny podmiot.
Ostatnim krokiem przed pełnym wdrożeniem powinien być test integracyjny w środowisku testowym, czyli sandboxie, pozwalający sprawdzić, jakie dane faktycznie trafiają do eksportów, jak działają integracje API i czy uprawnienia użytkowników są respektowane w praktyce, a nie tylko w dokumentacji. Kompleksowy przewodnik po systemach rekrutacyjnych opisuje szerzej, na co zwracać uwagę przy porównywaniu funkcji poszczególnych platform.
Porada profesjonalisty: Poproś potencjalnego dostawcę o dostęp testowy i sprawdź osobiście, jakie pola trafiają do pliku eksportu CSV, zanim podpiszesz umowę roczną.
Procedury na wypadek naruszenia danych: wykrywanie, eskalacja i zgłoszenie
Nawet dobrze zabezpieczony system ATS nie eliminuje całkowicie ryzyka naruszenia danych, dlatego organizacja musi mieć gotowy plan reakcji, zanim incydent nastąpi.
Wykrycie i wstępna ocena. Pierwszym krokiem jest ustalenie, czy doszło do naruszenia poufności, integralności lub dostępności danych, oraz oszacowanie skali: liczby osób dotkniętych i rodzaju ujawnionych danych. Prosty schemat oceny ryzyka, uwzględniający wrażliwość danych i prawdopodobieństwo szkody dla osoby fizycznej, pomaga szybko zdecydować o dalszych krokach.
Przypisanie odpowiedzialności. Zespół IT zabezpiecza system i ogranicza dalsze szkody, inspektor ochrony danych ocenia obowiązek zgłoszenia, dział prawny weryfikuje konsekwencje, a dział komunikacji przygotowuje informację dla osób dotkniętych, jeśli zajdzie taka potrzeba. Brak jasno przypisanych ról przed incydentem prowadzi do opóźnień w krytycznym momencie.
Terminy zgłoszeń. RODO wymaga zgłoszenia naruszenia do organu nadzorczego w ciągu 72 godzin od jego stwierdzenia, o ile naruszenie może powodować ryzyko dla praw i wolności osób fizycznych. Jeśli ryzyko jest wysokie, administrator musi też bez zbędnej zwłoki poinformować osoby, których dane dotyczą, opisując charakter naruszenia i zalecane środki ostrożności.
Działania ograniczające szkody. W praktyce oznacza to natychmiastowe unieważnienie skompromitowanych kluczy dostępu, izolację zagrożonego systemu od reszty infrastruktury oraz rotację haseł i tokenów API, które mogły zostać ujawnione.
Ćwiczenia i gotowość. Organizacja, która przeprowadza symulację incydentu przynajmniej raz w roku, reaguje szybciej i popełnia mniej błędów proceduralnych niż zespół, który po raz pierwszy mierzy się z realnym naruszeniem bez wcześniejszego przygotowania.
Analiza przypadków naruszeń pokazuje, że większość incydentów wynika z błędów proceduralnych, takich jak wysyłka danych do niewłaściwego odbiorcy, a nie z zaawansowanych ataków hakerskich. To przesuwa ciężar odpowiedzialności z czysto technicznych zabezpieczeń na jakość procedur i szkoleń wewnętrznych.
Przykład implementacji: jak Recruitify realizuje wymagania bezpieczeństwa
Recruitify buduje mechanizmy zgodności z RODO bezpośrednio w architekturze systemu, zamiast traktować je jako dodatek wdrażany osobno. Moduł zarządzania zgodami pozwala rejestrować, na jaki cel przetwarzania kandydat wyraził zgodę, i automatycznie egzekwować ograniczenia wynikające z tej zgody na kolejnych etapach procesu.
Kluczowym elementem jest pełny ślad rewizyjny, czyli total audit trail, obejmujący każdą operację wykonaną na rekordzie kandydata: kto go utworzył, kto edytował, kto przeglądał i kiedy dokładnie to się wydarzyło. Taki zapis daje cyfrowy dowód dla każdego rekordu i stanowi podstawę do wykazania zgodności podczas kontroli lub audytu wewnętrznego.
System umożliwia też bezpieczną anonimizację danych wrażliwych przy jednoczesnym zachowaniu twardych metadanych niezbędnych do raportowania i analityki zarządczej, co pozwala agencjom zachować wartość analityczną bazy kandydatów bez naruszania zasady minimalizacji.
Praktyczny wymiar bezpieczeństwa widać też w module AI CV Parser wykorzystującym technologię OCR: dokumenty aplikacyjne w formacie PDF, DOCX czy nawet skanach są przetwarzane automatycznie, a system w kilka sekund buduje ustrukturyzowany profil kandydata i wychwytuje duplikaty, ograniczając liczbę osób mających fizyczny dostęp do surowych plików CV, co szczegółowo omawia AI w HR: praktyczny przewodnik dla specjalistów i menedżerów. Więcej o funkcjach bezpieczeństwa i zgodności platformy można sprawdzić na stronie poświęconej temu tematowi.
Perspektywa Recruitify Team: najczęstsze błędy i priorytety
Największym błędem, jaki widzimy w praktyce, nie jest brak szyfrowania czy słabe hasła. Jest nim traktowanie zgodności z RODO jako jednorazowego projektu wdrożeniowego, a nie ciągłego procesu operacyjnego. Pięć powtarzających się problemów wygląda podobnie w większości organizacji: brak jasnej polityki retencji spisanej w konkretnych liczbach, umowy powierzenia podpisywane bez realnej weryfikacji treści, mylenie ukrycia rekordu z jego usunięciem, brak testów incydentowych oraz szkolenia traktowane jako formalność raz do roku, a nie element codziennej pracy zespołu.
Dla mniejszych działów HR priorytetem powinno być uporządkowanie podstaw: jeden dokument opisujący, jakie dane są zbierane, na jakiej podstawie prawnej i jak długo są przechowywane. Duże agencje rekrutacyjne, operujące na tysiącach rekordów kandydatów, powinny inwestować w automatyzację egzekwowania tych reguł, bo ręczna kontrola zgodności przy dużej skali danych praktycznie zawsze zawodzi prędzej czy później.
Szkolenia pracowników pozostają niedocenianym elementem strategii bezpieczeństwa, mimo że większość naruszeń wynika z błędów ludzkich, a nie z ataków zewnętrznych. Automatyzacja procesów, takich jak retencja danych czy blokady przy masowej wysyłce, redukuje pole do pomyłki znacznie skuteczniej niż kolejna instrukcja w regulaminie wewnętrznym, której nikt nie czyta po pierwszym dniu pracy.
- Recruitify Team
Jak Recruitify może pomóc: oferta i wezwanie do działania
Wdrożenie bezpiecznego ATS nie musi oznaczać miesięcy negocjacji z działem prawnym i osobnego budżetu na doradztwo zewnętrzne. Recruitify łączy funkcje bezpieczeństwa opisane w tym artykule bezpośrednio w platformie, którą agencje rekrutacyjne i działy HR wykorzystują na co dzień do prowadzenia procesów rekrutacyjnych.

Platforma oferuje zarządzanie zgodami RODO, pełny ślad rewizyjny każdego rekordu, mechanizmy anonimizacji zachowujące metadane do raportowania oraz automatyczne parsowanie CV ograniczające ręczny dostęp do surowych danych kandydatów. Przed podjęciem decyzji o wdrożeniu warto poprosić o demo i zapytać dostawcę wprost o trzy rzeczy: gdzie fizycznie przechowywane są dane, jak wygląda proces trwałego usuwania rekordu z backupów oraz jak długo trwa reakcja na zgłoszony incydent bezpieczeństwa.
Funkcja bezpieczeństwa | Zastosowanie praktyczne |
|---|---|
Zarządzanie zgodami RODO | Rejestrowanie celu przetwarzania i egzekwowanie ograniczeń zgody kandydata |
Total audit trail | Cyfrowy dowód każdej operacji na rekordzie do celów audytowych |
Anonimizacja z zachowaniem metadanych | Analityka rekrutacyjna bez naruszania zasady minimalizacji |
AI CV Parser z OCR | Automatyczne strukturyzowanie danych i redukcja ręcznego dostępu do plików |
Plany HR Team zaczynają się od 52 EUR miesięcznie za użytkownika, a plan Recruitment Agencies od 64 EUR miesięcznie za użytkownika, natomiast wycena planu Enterprise jest dostępna na zapytanie. Sprawdź ofertę i cennik Recruitify, aby zobaczyć, który plan odpowiada skali Twojej organizacji.
Źródła
Urząd Ochrony Danych Osobowych publikuje bieżące wytyczne dotyczące szyfrowania i minimalizacji danych. Poradnik dla pracodawców precyzuje dopuszczalny zakres danych w rekrutacji. Decyzja Europejskiej Rady Ochrony Danych pokazuje konsekwencje naruszeń wynikających z błędów ludzkich. Wyrok Naczelnego Sądu Administracyjnego z 20 lutego 2024 roku dostarcza dodatkowego kontekstu w sprawie retencji danych kandydatów.
This article is general information, not a substitute for advice from a qualified lawyer. Consult a qualified legal professional about your own circumstances before acting on anything here.
Najczęściej zadawane pytania
Czym jest system ATS i do czego służy?
ATS, czyli Applicant Tracking System, to oprogramowanie do zarządzania procesem rekrutacyjnym, gromadzące aplikacje kandydatów, automatyzujące komunikację i wspierające ocenę kandydatów na poszczególnych etapach. Systemy tego typu zastępują ręczne prowadzenie rekrutacji w arkuszach kalkulacyjnych i skrzynkach mailowych.
Jak sprawdzić, czy CV przejdzie przez system ATS?
Dokument aplikacyjny ma większą szansę na poprawne odczytanie, gdy zawiera prosty układ tekstu bez grafik i tabel utrudniających parsowanie, a słowa kluczowe odpowiadają wymaganiom z ogłoszenia. Nowoczesne systemy, wykorzystujące technologię OCR, radzą sobie też z plikami PDF i skanami, ale przejrzysty format zawsze zmniejsza ryzyko błędnego odczytu danych.
Jak działa system ATS na poziomie technicznym?
System ATS zbiera aplikacje z formularzy, poczty elektronicznej lub portali z ogłoszeniami, następnie strukturyzuje dane kandydata i umożliwia rekruterowi filtrowanie, ocenę i przesuwanie kandydatów między etapami procesu. W zaawansowanych rozwiązaniach mechanizmy dopasowania analizują dopasowanie kandydata do wymagań stanowiska.
Jaki jest maksymalny okres przechowywania danych kandydatów w ATS?
RODO nie narzuca jednego sztywnego terminu, a okres retencji zależy od celu przetwarzania określonego przez administratora. Przechowywanie danych do trzech lat w celu ochrony przed roszczeniami pracowniczymi może znajdować uzasadnienie w prawnie uzasadnionym interesie administratora, jeśli okres ten jest powiązany z terminem przedawnienia takich roszczeń.
Czy dostawca ATS musi podpisać umowę powierzenia przetwarzania danych?
Tak, umowa powierzenia przetwarzania danych, czyli DPA, jest obowiązkowa przy każdym powierzeniu danych osobowych podmiotowi zewnętrznemu przetwarzającemu je w imieniu administratora. Dokument musi określać zakres, cel i czas przetwarzania, zasady korzystania z podwykonawców oraz zobowiązanie do usunięcia danych po zakończeniu współpracy.
Rekomendacje
Aktualizacje i nowości
Bądź na bieżąco z najnowszymi innowacjami, funkcjami i wskazówkami dotyczącymi Recruitify!
Podając swój adres e-mail w ramach formularza zapisu na newsletter wyrażasz zgodę na jego przetwarzanie w celu przesyłania informacji marketingowych dotyczących produktów i usług Administratora. Administratorem Twoich danych osobowych przetwarzanych w powyższym celu jest Recruitify Sp. z o.o. z siedzibą w Warszawie (KRS 0000709889). Więcej informacji na temat zasad przetwarzania danych osobowych i praw osób, których dane dotyczą znajdziesz w dokumencie Polityka prywatności.

Zaktualizowano:
Bezpieczeństwo danych ATS: jak spełnić wymogi RODO
Nowości
Recruitify Team
Tak, ATS można bezpiecznie używać zgodnie z RODO, jeśli system spełnia konkretne wymagania techniczne i organizacyjne. Kluczowe warunki to szyfrowanie danych in transit i at rest, ścisła kontrola dostępu oparta na zasadzie least privilege, podpisana umowa powierzenia przetwarzania (DPA) z dostawcą oraz jasno określona polityka retencji danych kandydatów. Każdy z tych elementów wymaga osobnego wdrożenia i regularnej weryfikacji, co szczegółowo opisujemy w dalszych częściach artykułu.
Krótko mówiąc:
System ATS musi stosować szyfrowanie TLS 1.2 lub nowsze oraz AES-256 do danych przechowywanych i przesyłanych, aby spełnić wymogi RODO.
Aby zapewnić bezpieczeństwo, konieczne jest regularne przeprowadzanie testów penetracyjnych i skanowania podatności przez niezależne zespoły.
Umowa powierzenia z dostawcą powinna określać zakres, cele, czas przetwarzania oraz listę subprocesorów, aby uniknąć naruszeń RODO.
Okres retencji danych kandydatów musi być jasno określony w polityce firmy i powiązany z celem rekrutacji, najczęściej do trzech lat.
Automatyzacja procesów, w tym blokady błędów ludzkich i pełny ślad rewizyjny, znacząco zmniejsza ryzyko naruszenia danych osobowych.
RecruitifyZadbaj o zgodność danych rekrutacyjnychRecruitify łączy ATS z zarządzaniem zgodami RODO, anonimizacją danych i pełnym śladem rewizyjnym w jednym ekosystemie.Poznaj Recruitify
Spis treści
Techniczno-organizacyjne środki bezpieczeństwa, które musi oferować ATS
Obowiązki administratora danych i podstawy prawne przetwarzania w rekrutacji
Cykl życia danych w ATS: od zbierania do usuwania i anonimizacji
Jak weryfikować i wybierać dostawcę ATS: umowy powierzenia i audyty
Procedury na wypadek naruszenia danych: wykrywanie, eskalacja i zgłoszenie
Przykład implementacji: jak Recruitify realizuje wymagania bezpieczeństwa
Perspektywa Recruitify Team: najczęstsze błędy i priorytety
Jak Recruitify może pomóc: oferta i wezwanie do działania
Źródła
Najczęściej zadawane pytania
Techniczno-organizacyjne środki bezpieczeństwa, które musi oferować ATS
Ocena bezpieczeństwa systemu ATS zaczyna się od podstaw technicznych, bez których żadna polityka zgodności nie ma znaczenia praktycznego. Urząd Ochrony Danych Osobowych wskazuje, że systemy przetwarzające dane osobowe powinny zapewniać szyfrowanie danych podczas przesyłania oraz szyfrowanie danych przechowywanych, a także umożliwiać automatyczne usuwanie lub anonimizację danych po określonym okresie retencji, zgodnie z zasadą minimalizacji z art. 5 ust. 1 lit. c RODO. Standardem w tym zakresie jest szyfrowanie TLS dla transferu danych oraz szyfrowanie danych zapisanych zarówno w bazach głównych, jak i w backupach.
RODO nie narzuca konkretnych technologii. Rozporządzenie wymaga stosowania adekwatnych środków technicznych i organizacyjnych opartych na analizie ryzyka, co oznacza, że dobór rozwiązań zależy od skali przetwarzania i charakteru danych, jakie gromadzi dana organizacja.
Podczas audytu dostawcy ATS lub przygotowań do wdrożenia warto sprawdzić następujące elementy:
Szyfrowanie TLS 1.2 lub nowsze dla całej komunikacji między przeglądarką a serwerem oraz szyfrowanie AES-256 dla danych przechowywanych w bazach i kopiach zapasowych.
Politykę backupów obejmującą częstotliwość, okres przechowywania kopii oraz potwierdzenie, że kopie zapasowe są szyfrowane tym samym standardem co dane produkcyjne.
Kontrolę dostępu opartą na rolach użytkowników, gdzie każdy pracownik ma dostęp wyłącznie do danych niezbędnych do wykonywania swoich obowiązków.
Mechanizmy trwałego usuwania danych obejmujące bazę główną, backupy, eksporty i logi systemowe, a nie tylko interfejs użytkownika.
Pełny ślad rewizyjny rejestrujący kto, kiedy i jaką operację wykonał na danym rekordzie kandydata.
Zabezpieczone integracje API z ograniczeniem pól, które mogą być eksportowane do systemów zewnętrznych.
Techniczne blokady ograniczające błędy ludzkie, na przykład opóźnienie wysyłki wiadomości masowych lub ostrzeżenie przed wysłaniem poza organizację.
Regularne testy penetracyjne i skanowanie podatności przeprowadzane przez niezależne zespoły lub firmy zewnętrzne.
Ostatni punkt zasługuje na rozwinięcie, ponieważ bywa pomijany przy wyborze dostawcy. Pentesty i skany podatności powinny odbywać się cyklicznie, a nie jednorazowo przy wdrożeniu systemu, bo nowe luki pojawiają się wraz z aktualizacjami oprogramowania i zmianami w infrastrukturze. Warto poprosić dostawcę o raport z ostatniego testu oraz harmonogram kolejnych.
Blokady przeciwko błędom ludzkim zasługują na osobną uwagę, bo dotyczą najczęstszej przyczyny wycieków danych w rekrutacji. Decyzja Europejskiej Rady Ochrony Danych opisuje przypadek masowego ujawnienia adresów e-mail i nakłada obowiązek wdrożenia technicznych zabezpieczeń zapobiegających powtórzeniu się takiego incydentu, na przykład wymuszenie ukrytej kopii przy wysyłkach do wielu odbiorców jednocześnie. Tego typu blokady są relatywnie tanie do wdrożenia, a skutecznie zmniejszają ryzyko przypadkowego ujawnienia danych osobowych kandydatów.
Porada profesjonalisty: Poproś dostawcę ATS o dokument opisujący architekturę bezpieczeństwa, zamiast polegać wyłącznie na deklaracjach w materiałach marketingowych.
Obowiązki administratora danych i podstawy prawne przetwarzania w rekrutacji
Dział HR lub agencja rekrutacyjna zbierająca dane kandydatów pełni rolę administratora danych osobowych, co oznacza pełną odpowiedzialność za zgodność procesu z RODO. Wybór właściwej podstawy prawnej zależy od etapu procesu i rodzaju gromadzonych danych.
Artykuł 6 ust. 1 lit. b RODO pozwala przetwarzać dane niezbędne do podjęcia działań przed zawarciem umowy, co obejmuje standardowy proces rekrutacyjny prowadzący do zatrudnienia. Zgoda kandydata, czyli podstawa z art. 6 ust. 1 lit. a, staje się konieczna wtedy, gdy dane mają być wykorzystane poza bieżącym procesem, na przykład przy budowaniu bazy talentów na przyszłość. Prawnie uzasadniony interes administratora z art. 6 ust. 1 lit. f znajduje zastosowanie tam, gdzie przetwarzanie służy interesom organizacji niewynikającym wprost z umowy, na przykład przy przechowywaniu danych na wypadek potencjalnych roszczeń.
Każdy administrator ma obowiązek informacyjny wobec kandydata, realizowany zwykle w momencie zbierania danych. Informacja musi zawierać:
Tożsamość i dane kontaktowe administratora danych oraz, jeśli został wyznaczony, inspektora ochrony danych.
Cele przetwarzania danych i podstawę prawną dla każdego z nich osobno.
Odbiorców danych, w tym informację o ewentualnym przekazywaniu danych podwykonawcom lub do państw trzecich.
Planowany okres przechowywania danych lub kryteria jego ustalania.
Prawa kandydata: dostępu do danych, sprostowania, usunięcia, ograniczenia przetwarzania, przenoszenia danych oraz wniesienia skargi do organu nadzorczego.
Zakres danych, jakich pracodawca może żądać od kandydata, określa Kodeks pracy, a poradnik Urzędu Ochrony Danych Osobowych podkreśla, że dane wykraczające poza ten katalog mogą naruszać zasadę minimalizacji. Praktyczna konsekwencja dla działów HR jest prosta: formularz aplikacyjny powinien zbierać wyłącznie dane niezbędne do oceny kwalifikacji kandydata, a pola dodatkowe, takie jak stan cywilny czy zdjęcie, wymagają odrębnej podstawy prawnej lub w ogóle nie powinny się pojawiać.
Projektując formularz rekrutacyjny w systemie ATS, warto zadać sobie pytanie przy każdym polu: czy ta informacja jest rzeczywiście potrzebna do oceny kandydata na tym etapie procesu. Pola opcjonalne powinny być wyraźnie oznaczone, a system powinien pozwalać na łatwą modyfikację formularza bez ingerencji programisty.
Kwestia okresu retencji danych rekrutacyjnych bywa źródłem sporów interpretacyjnych. Praktyka pokazuje, że przechowywanie danych kandydatów przez dłuższy czas w celu ochrony przed potencjalnymi roszczeniami pracowniczymi może znajdować uzasadnienie w prawnie uzasadnionym interesie administratora, o ile okres ten jest powiązany z terminem przedawnienia takich roszczeń, a nie ustalany dowolnie. Rekomendacja praktyczna brzmi: określ maksymalny okres retencji w polityce wewnętrznej, uzasadnij go konkretnym celem i informuj o nim kandydatów w klauzuli informacyjnej, zamiast przechowywać dane bezterminowo z powodu braku decyzji.
Cykl życia danych w ATS: od zbierania do usuwania i anonimizacji
Zgodność z RODO w systemie ATS wymaga myślenia procesowego, a nie punktowego. Dane kandydata przechodzą przez kilka etapów, z których każdy wymaga osobnej decyzji technicznej i dokumentacyjnej.
Punkt wejścia danych. W momencie aplikacji system powinien wyświetlić klauzulę informacyjną i, jeśli to konieczne, zebrać zgodę na konkretny cel przetwarzania wykraczający poza bieżącą rekrutację.
Konfiguracja okresu retencji. Administrator ustala domyślny okres przechowywania danych, na przykład czas trwania procesu plus określony bufor, oraz definiuje kryteria wyjątkowego przedłużenia tego okresu, na przykład w razie sporu prawnego z kandydatem.
Rozróżnienie ukrycia i usunięcia. Wielu systemom brakuje mechanizmu odróżniającego dezaktywację rekordu w interfejsie od jego rzeczywistego, trwałego usunięcia z bazy danych, kopii zapasowych i eksportów. Samo ukrycie rekordu przed użytkownikiem nie spełnia wymogu usunięcia danych.
Usuwanie z backupów i eksportów. Polityka retencji powinna obejmować nie tylko bazę produkcyjną, ale też archiwalne kopie zapasowe oraz pliki wyeksportowane do arkuszy kalkulacyjnych czy innych systemów, bo to właśnie tam dane najczęściej przeżywają dłużej niż powinny.
Anonimizacja jako alternatywa. Tam, gdzie dane trzeba zachować dla celów statystycznych lub raportowych, na przykład do analizy skuteczności źródeł rekrutacji, anonimizacja pozwala usunąć dane identyfikujące osobę przy zachowaniu twardych metadanych potrzebnych do analityki.
Dokumentowanie wykonanych działań. Dowód usunięcia danych, potocznie nazywany proof-of-deletion, może przyjąć formę automatycznego raportu zawierającego identyfikator operacji, znacznik czasu i potwierdzenie zakresu usuniętych danych. Taki zapis znacząco ułatwia wykazanie zgodności podczas kontroli.
Praktyka pokazuje, że organizacje, które projektują ten cykl od początku, unikają najczęstszego błędu, czyli traktowania usuwania danych jako czynności ręcznej wykonywanej na żądanie. Automatyzacja tego procesu w systemie zarządzania bazą kandydatów pozwala egzekwować politykę retencji bez konieczności ręcznego przeglądu każdego rekordu przez pracownika HR.
Anonimizacja zasługuje na osobne podkreślenie, bo bywa mylona z usunięciem. Zanonimizowany profil kandydata, pozbawiony danych identyfikujących, ale zachowujący informacje o stanowisku, źródle aplikacji czy wyniku procesu, pozwala agencji analizować skuteczność rekrutacji bez naruszania prywatności osoby, której dane dotyczą. Anonimizacja CV staje się szczególnie przydatna przy prezentacji kandydatów klientom końcowym, zanim dojdzie do formalnej zgody na ujawnienie tożsamości.
Jak weryfikować i wybierać dostawcę ATS: umowy powierzenia i audyty
Wybór dostawcy ATS to decyzja o powierzeniu przetwarzania danych osobowych podmiotowi zewnętrznemu, co rodzi konkretne obowiązki prawne po stronie administratora. Umowa powierzenia przetwarzania danych, czyli DPA, jest dokumentem obowiązkowym, a jej brak lub niekompletność stanowi naruszenie RODO niezależnie od tego, jak dobre zabezpieczenia techniczne oferuje system.
Kompletna umowa powierzenia powinna zawierać:
Zakres, cel i czas trwania przetwarzania danych przez dostawcę w imieniu administratora.
Kategorie danych osobowych oraz kategorie osób, których dane dotyczą.
Zobowiązanie dostawcy do stosowania środków technicznych i organizacyjnych odpowiadających poziomowi ryzyka.
Warunki korzystania z podwykonawców, w tym obowiązek uzyskania zgody administratora przed zaangażowaniem nowego subprocesora.
Zasady wsparcia administratora przy realizacji praw osób, których dane dotyczą, oraz przy zgłaszaniu naruszeń.
Zobowiązanie do usunięcia lub zwrotu danych po zakończeniu współpracy, obejmujące również kopie zapasowe.
Weryfikacja subprocesorów zasługuje na szczególną uwagę, bo dostawcy ATS często korzystają z zewnętrznych usług chmurowych do hostingu, wysyłki wiadomości czy analizy dokumentów. Administrator powinien znać pełną listę podwykonawców oraz lokalizację centrów danych, ponieważ przekazywanie danych poza Europejski Obszar Gospodarczy wymaga dodatkowych zabezpieczeń prawnych, takich jak standardowe klauzule umowne.
Przed podpisaniem umowy warto zażądać od dostawcy konkretnych dokumentów potwierdzających poziom bezpieczeństwa, zamiast polegać na ogólnych zapewnieniach:
Aktualny raport z testu penetracyjnego lub podsumowanie wyników skanowania podatności.
Certyfikaty bezpieczeństwa, jeśli dostawca je posiada, oraz informację o zakresie ich obowiązywania.
Zapisany w umowie SLA dotyczący czasu reakcji na incydent bezpieczeństwa oraz terminu informowania administratora o naruszeniu.
Prawo do audytu lub przynajmniej do otrzymania wyników audytu przeprowadzonego przez niezależny podmiot.
Ostatnim krokiem przed pełnym wdrożeniem powinien być test integracyjny w środowisku testowym, czyli sandboxie, pozwalający sprawdzić, jakie dane faktycznie trafiają do eksportów, jak działają integracje API i czy uprawnienia użytkowników są respektowane w praktyce, a nie tylko w dokumentacji. Kompleksowy przewodnik po systemach rekrutacyjnych opisuje szerzej, na co zwracać uwagę przy porównywaniu funkcji poszczególnych platform.
Porada profesjonalisty: Poproś potencjalnego dostawcę o dostęp testowy i sprawdź osobiście, jakie pola trafiają do pliku eksportu CSV, zanim podpiszesz umowę roczną.
Procedury na wypadek naruszenia danych: wykrywanie, eskalacja i zgłoszenie
Nawet dobrze zabezpieczony system ATS nie eliminuje całkowicie ryzyka naruszenia danych, dlatego organizacja musi mieć gotowy plan reakcji, zanim incydent nastąpi.
Wykrycie i wstępna ocena. Pierwszym krokiem jest ustalenie, czy doszło do naruszenia poufności, integralności lub dostępności danych, oraz oszacowanie skali: liczby osób dotkniętych i rodzaju ujawnionych danych. Prosty schemat oceny ryzyka, uwzględniający wrażliwość danych i prawdopodobieństwo szkody dla osoby fizycznej, pomaga szybko zdecydować o dalszych krokach.
Przypisanie odpowiedzialności. Zespół IT zabezpiecza system i ogranicza dalsze szkody, inspektor ochrony danych ocenia obowiązek zgłoszenia, dział prawny weryfikuje konsekwencje, a dział komunikacji przygotowuje informację dla osób dotkniętych, jeśli zajdzie taka potrzeba. Brak jasno przypisanych ról przed incydentem prowadzi do opóźnień w krytycznym momencie.
Terminy zgłoszeń. RODO wymaga zgłoszenia naruszenia do organu nadzorczego w ciągu 72 godzin od jego stwierdzenia, o ile naruszenie może powodować ryzyko dla praw i wolności osób fizycznych. Jeśli ryzyko jest wysokie, administrator musi też bez zbędnej zwłoki poinformować osoby, których dane dotyczą, opisując charakter naruszenia i zalecane środki ostrożności.
Działania ograniczające szkody. W praktyce oznacza to natychmiastowe unieważnienie skompromitowanych kluczy dostępu, izolację zagrożonego systemu od reszty infrastruktury oraz rotację haseł i tokenów API, które mogły zostać ujawnione.
Ćwiczenia i gotowość. Organizacja, która przeprowadza symulację incydentu przynajmniej raz w roku, reaguje szybciej i popełnia mniej błędów proceduralnych niż zespół, który po raz pierwszy mierzy się z realnym naruszeniem bez wcześniejszego przygotowania.
Analiza przypadków naruszeń pokazuje, że większość incydentów wynika z błędów proceduralnych, takich jak wysyłka danych do niewłaściwego odbiorcy, a nie z zaawansowanych ataków hakerskich. To przesuwa ciężar odpowiedzialności z czysto technicznych zabezpieczeń na jakość procedur i szkoleń wewnętrznych.
Przykład implementacji: jak Recruitify realizuje wymagania bezpieczeństwa
Recruitify buduje mechanizmy zgodności z RODO bezpośrednio w architekturze systemu, zamiast traktować je jako dodatek wdrażany osobno. Moduł zarządzania zgodami pozwala rejestrować, na jaki cel przetwarzania kandydat wyraził zgodę, i automatycznie egzekwować ograniczenia wynikające z tej zgody na kolejnych etapach procesu.
Kluczowym elementem jest pełny ślad rewizyjny, czyli total audit trail, obejmujący każdą operację wykonaną na rekordzie kandydata: kto go utworzył, kto edytował, kto przeglądał i kiedy dokładnie to się wydarzyło. Taki zapis daje cyfrowy dowód dla każdego rekordu i stanowi podstawę do wykazania zgodności podczas kontroli lub audytu wewnętrznego.
System umożliwia też bezpieczną anonimizację danych wrażliwych przy jednoczesnym zachowaniu twardych metadanych niezbędnych do raportowania i analityki zarządczej, co pozwala agencjom zachować wartość analityczną bazy kandydatów bez naruszania zasady minimalizacji.
Praktyczny wymiar bezpieczeństwa widać też w module AI CV Parser wykorzystującym technologię OCR: dokumenty aplikacyjne w formacie PDF, DOCX czy nawet skanach są przetwarzane automatycznie, a system w kilka sekund buduje ustrukturyzowany profil kandydata i wychwytuje duplikaty, ograniczając liczbę osób mających fizyczny dostęp do surowych plików CV, co szczegółowo omawia AI w HR: praktyczny przewodnik dla specjalistów i menedżerów. Więcej o funkcjach bezpieczeństwa i zgodności platformy można sprawdzić na stronie poświęconej temu tematowi.
Perspektywa Recruitify Team: najczęstsze błędy i priorytety
Największym błędem, jaki widzimy w praktyce, nie jest brak szyfrowania czy słabe hasła. Jest nim traktowanie zgodności z RODO jako jednorazowego projektu wdrożeniowego, a nie ciągłego procesu operacyjnego. Pięć powtarzających się problemów wygląda podobnie w większości organizacji: brak jasnej polityki retencji spisanej w konkretnych liczbach, umowy powierzenia podpisywane bez realnej weryfikacji treści, mylenie ukrycia rekordu z jego usunięciem, brak testów incydentowych oraz szkolenia traktowane jako formalność raz do roku, a nie element codziennej pracy zespołu.
Dla mniejszych działów HR priorytetem powinno być uporządkowanie podstaw: jeden dokument opisujący, jakie dane są zbierane, na jakiej podstawie prawnej i jak długo są przechowywane. Duże agencje rekrutacyjne, operujące na tysiącach rekordów kandydatów, powinny inwestować w automatyzację egzekwowania tych reguł, bo ręczna kontrola zgodności przy dużej skali danych praktycznie zawsze zawodzi prędzej czy później.
Szkolenia pracowników pozostają niedocenianym elementem strategii bezpieczeństwa, mimo że większość naruszeń wynika z błędów ludzkich, a nie z ataków zewnętrznych. Automatyzacja procesów, takich jak retencja danych czy blokady przy masowej wysyłce, redukuje pole do pomyłki znacznie skuteczniej niż kolejna instrukcja w regulaminie wewnętrznym, której nikt nie czyta po pierwszym dniu pracy.
- Recruitify Team
Jak Recruitify może pomóc: oferta i wezwanie do działania
Wdrożenie bezpiecznego ATS nie musi oznaczać miesięcy negocjacji z działem prawnym i osobnego budżetu na doradztwo zewnętrzne. Recruitify łączy funkcje bezpieczeństwa opisane w tym artykule bezpośrednio w platformie, którą agencje rekrutacyjne i działy HR wykorzystują na co dzień do prowadzenia procesów rekrutacyjnych.
Platforma oferuje zarządzanie zgodami RODO, pełny ślad rewizyjny każdego rekordu, mechanizmy anonimizacji zachowujące metadane do raportowania oraz automatyczne parsowanie CV ograniczające ręczny dostęp do surowych danych kandydatów. Przed podjęciem decyzji o wdrożeniu warto poprosić o demo i zapytać dostawcę wprost o trzy rzeczy: gdzie fizycznie przechowywane są dane, jak wygląda proces trwałego usuwania rekordu z backupów oraz jak długo trwa reakcja na zgłoszony incydent bezpieczeństwa.
Funkcja bezpieczeństwa | Zastosowanie praktyczne |
|---|---|
Zarządzanie zgodami RODO | Rejestrowanie celu przetwarzania i egzekwowanie ograniczeń zgody kandydata |
Total audit trail | Cyfrowy dowód każdej operacji na rekordzie do celów audytowych |
Anonimizacja z zachowaniem metadanych | Analityka rekrutacyjna bez naruszania zasady minimalizacji |
AI CV Parser z OCR | Automatyczne strukturyzowanie danych i redukcja ręcznego dostępu do plików |
Plany HR Team zaczynają się od 52 EUR miesięcznie za użytkownika, a plan Recruitment Agencies od 64 EUR miesięcznie za użytkownika, natomiast wycena planu Enterprise jest dostępna na zapytanie. Sprawdź ofertę i cennik Recruitify, aby zobaczyć, który plan odpowiada skali Twojej organizacji.
Źródła
Urząd Ochrony Danych Osobowych publikuje bieżące wytyczne dotyczące szyfrowania i minimalizacji danych. Poradnik dla pracodawców precyzuje dopuszczalny zakres danych w rekrutacji. Decyzja Europejskiej Rady Ochrony Danych pokazuje konsekwencje naruszeń wynikających z błędów ludzkich. Wyrok Naczelnego Sądu Administracyjnego z 20 lutego 2024 roku dostarcza dodatkowego kontekstu w sprawie retencji danych kandydatów.
This article is general information, not a substitute for advice from a qualified lawyer. Consult a qualified legal professional about your own circumstances before acting on anything here.
Najczęściej zadawane pytania
Czym jest system ATS i do czego służy?
ATS, czyli Applicant Tracking System, to oprogramowanie do zarządzania procesem rekrutacyjnym, gromadzące aplikacje kandydatów, automatyzujące komunikację i wspierające ocenę kandydatów na poszczególnych etapach. Systemy tego typu zastępują ręczne prowadzenie rekrutacji w arkuszach kalkulacyjnych i skrzynkach mailowych.
Jak sprawdzić, czy CV przejdzie przez system ATS?
Dokument aplikacyjny ma większą szansę na poprawne odczytanie, gdy zawiera prosty układ tekstu bez grafik i tabel utrudniających parsowanie, a słowa kluczowe odpowiadają wymaganiom z ogłoszenia. Nowoczesne systemy, wykorzystujące technologię OCR, radzą sobie też z plikami PDF i skanami, ale przejrzysty format zawsze zmniejsza ryzyko błędnego odczytu danych.
Jak działa system ATS na poziomie technicznym?
System ATS zbiera aplikacje z formularzy, poczty elektronicznej lub portali z ogłoszeniami, następnie strukturyzuje dane kandydata i umożliwia rekruterowi filtrowanie, ocenę i przesuwanie kandydatów między etapami procesu. W zaawansowanych rozwiązaniach mechanizmy dopasowania analizują dopasowanie kandydata do wymagań stanowiska.
Jaki jest maksymalny okres przechowywania danych kandydatów w ATS?
RODO nie narzuca jednego sztywnego terminu, a okres retencji zależy od celu przetwarzania określonego przez administratora. Przechowywanie danych do trzech lat w celu ochrony przed roszczeniami pracowniczymi może znajdować uzasadnienie w prawnie uzasadnionym interesie administratora, jeśli okres ten jest powiązany z terminem przedawnienia takich roszczeń.
Czy dostawca ATS musi podpisać umowę powierzenia przetwarzania danych?
Tak, umowa powierzenia przetwarzania danych, czyli DPA, jest obowiązkowa przy każdym powierzeniu danych osobowych podmiotowi zewnętrznemu przetwarzającemu je w imieniu administratora. Dokument musi określać zakres, cel i czas przetwarzania, zasady korzystania z podwykonawców oraz zobowiązanie do usunięcia danych po zakończeniu współpracy.
Rekomendacje
Aktualizacje i nowości
Bądź na bieżąco z najnowszymi innowacjami, funkcjami i wskazówkami dotyczącymi Recruitify!
Podając swój adres e-mail w ramach formularza zapisu na newsletter wyrażasz zgodę na jego przetwarzanie w celu przesyłania informacji marketingowych dotyczących produktów i usług Administratora. Administratorem Twoich danych osobowych przetwarzanych w powyższym celu jest Recruitify Sp. z o.o. z siedzibą w Warszawie (KRS 0000709889). Więcej informacji na temat zasad przetwarzania danych osobowych i praw osób, których dane dotyczą znajdziesz w dokumencie Polityka prywatności.
Zobacz również
Pozyskiwanie talentów
Zarządzanie kandydatami: praktyki, które realnie poprawiają rekrutację
Skuteczne zarządzanie kandydatami przyspiesza rekrutację i poprawia doświadczenie: ATS, szybka komunikacja, standaryzacja ocen i informacja zwrotna.
5 paź 2026
Zobacz więcej
Proces rekrutacyjny
Analiza źródeł kandydatów: które KPI mierzyć i jak wdrożyć je w tym tygodniu
Dowiedz się, jak ocenić źródła kandydatów: cztery KPI, UTM, pole źródło w ATS i karty oceny; obniż koszty i skróć rekrutację.
4 paź 2026
Zobacz więcej
Proces rekrutacyjny
Automatyzacja marketingu rekrutacyjnego: praktyczne automaty, które oszczędzają czas
W rekrutacji praktyczne automaty do marketingu skracają powtarzalne zadania, oszczędzając czas i zachowując zgodność z RODO i EU AI Act.
3 paź 2026
Zobacz więcej
Pozyskiwanie talentów
Zarządzanie kandydatami: praktyki, które realnie poprawiają rekrutację
Skuteczne zarządzanie kandydatami przyspiesza rekrutację i poprawia doświadczenie: ATS, szybka komunikacja, standaryzacja ocen i informacja zwrotna.
5 paź 2026
Zobacz więcej
Proces rekrutacyjny
Analiza źródeł kandydatów: które KPI mierzyć i jak wdrożyć je w tym tygodniu
Dowiedz się, jak ocenić źródła kandydatów: cztery KPI, UTM, pole źródło w ATS i karty oceny; obniż koszty i skróć rekrutację.
4 paź 2026
Zobacz więcej