Päivitetty:
Käyttöoikeudet HR: näin rajaat pääsyn henkilötietoihin
Rekrytointiprosessi

Recruitify-tiimi
Määritä roolipohjaiset käyttöoikeudet, automatisoi elinkaaren hallinta ja dokumentoi kaikki GDPR-vaatimukset. Nämä kolme toimenpidettä ratkaisevat suurimman osan HR-järjestelmien käyttöoikeuksien riskeistä. Käytännössä se tarkoittaa käyttöoikeusmatriisin laatimista, onboarding- ja offboarding-sääntöjen kirjaamista sekä säännöllistä access review -aikataulua, joka tuottaa auditoitavan lokin.
RecruitifyHallitse henkilötietoja turvallisemminRecruitifyn GDPR-suostumusten hallinta dokumentoi tietueiden käsittelyn ja mahdollistaa arkaluonteisten tietojen turvallisen anonymisoinnin.Tutustu Recruitifyyn
Tärkeimmät huomiot
Roolipohjainen käyttöoikeushallinta vähentää riskejä, automatisoi elinkaaren ja dokumentoi kaikki toiminnat GDPR:n vaatimusten täyttämiseksi.
Kohta | Tiedot |
|---|---|
Roolipohjainen hallinta | Käyttöoikeudet myönnetään roolin perusteella, mikä vähentää virheitä ja tekee oikeuksien tarkastamisesta ennustettavaa. |
Vähimmän oikeuden periaate | Käyttäjälle annetaan vain tarvittava pääsy, ja uusi tili ei näe mitään ennen oikeuksien myöntämistä. |
Automaation hyödyt | Identiteetin elinkaaren hallinta automatisoi oikeuksien myöntämisen, muokkauksen ja poiston, vähentäen manuaalista työtä ja riskejä. |
Säännölliset tarkistukset | Access review -tarkistukset suoritetaan vähintään vuosittain, jotta roolipaisuntaa estetään ja oikeudet pysyvät ajan tasalla. |
Recruitifyn ratkaisu | Recruitify yhdistää HR- ja CRM-järjestelmät, mikä mahdollistaa käyttöoikeuksien automaattisen päivityksen ja audit trailin. |
Sisällysluettelo
Keskeiset periaatteet: RBAC, tarpeellisuus ja vähimmän oikeuden periaate
Roolit, käyttöoikeusmatriisi ja yrityshierarkia: mitä dokumentoidaan
Automaation rooli: identiteetin elinkaaren hallinta ja integraatiot HR-järjestelmiin
Käytännön prosessit: onboarding, offboarding ja säännölliset access review -tarkistukset
Tekniset ja organisatoriset suojausvaatimukset: audit trail, MFA, salaus ja toimittajavalvonta
Käytännön vinkkejä ja näyttöä: Recruitifyn näkökulma käyttöoikeuksien hallintaan
Toiminnallinen yhteenveto: mikä on HR:n ja IT:n rooli yhdessä
Miten Recruitify voi tukea käyttöoikeuksien hallintaa HR-ympäristössä
Usein kysytyt kysymykset
Lähteet
Keskeiset periaatteet: RBAC, tarpeellisuus ja vähimmän oikeuden periaate
Roolipohjainen käyttöoikeushallinta (RBAC) tarkoittaa, että käyttöoikeudet myönnetään roolin perusteella, ei yksittäiselle henkilölle erikseen. Tämä pienentää virheiden määrää ja tekee oikeuksien tarkastamisesta ennustettavaa. RBAC kytkeytyy suoraan ‘need-to-know’ -periaatteeseen: henkilö näkee vain ne tiedot, joita hänen tehtävänsä edellyttää.
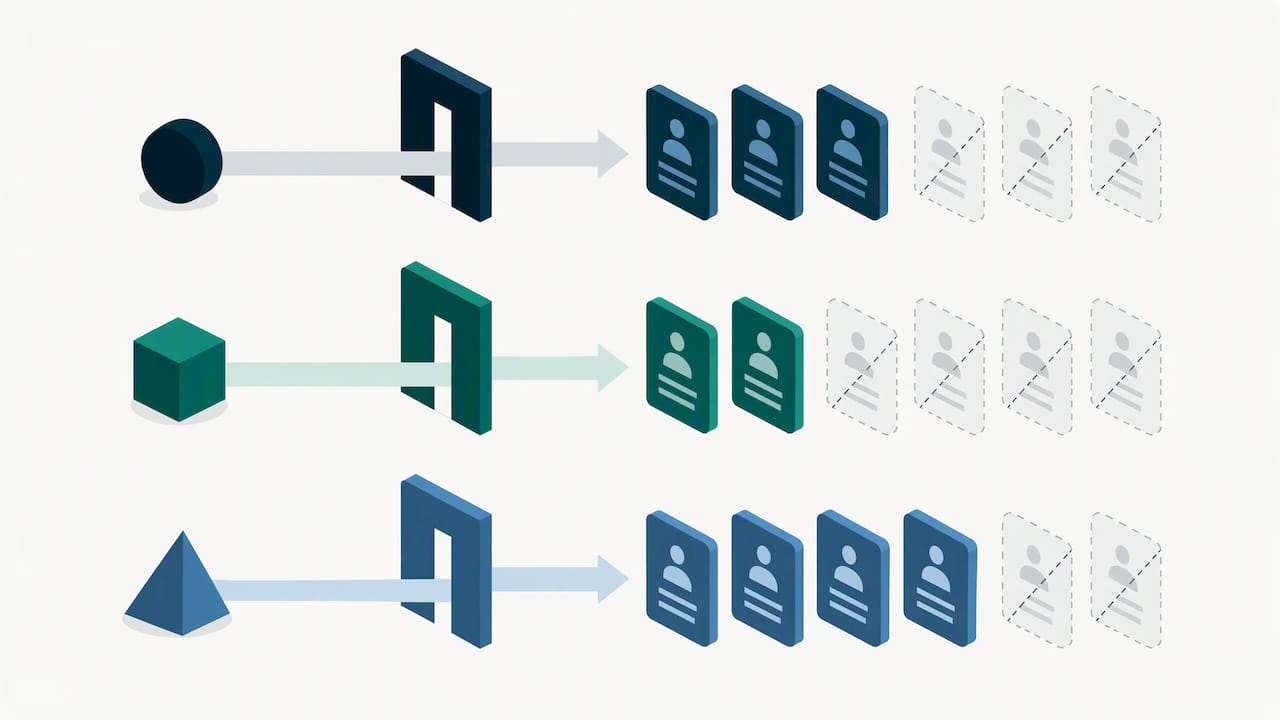
EDPB:n tietosuojaa suunnittelemalla ja oletusarvoisesti käsittelevä ohje korostaa, että käsittelyn pitää olla tarpeellista ja pääsy tietoihin on rajattava sen mukaan. Tämä periaate ohjaa suoraan sitä, miten järjestelmä asetetaan: oletusarvon tulee olla rajoittava, ei avoin.
Käytännössä tämä näkyy kolmessa asiassa:
Vähimmän oikeuden periaate: käyttäjälle annetaan vain tarvittava pääsy, ei enempää.
Deny-by-default-asetus: uusi tili ei näe mitään ennen kuin oikeudet on erikseen myönnetty.
Seloste käsittelytoimista tukee rajaamista, koska se pakottaa kirjaamaan, kuka tietoa käsittelee ja mihin tarkoitukseen.
Roolit, käyttöoikeusmatriisi ja yrityshierarkia: mitä dokumentoidaan
Käyttöoikeusmatriisi on HR:n tärkein työkalu käyttöoikeuksien hallinnassa. Se kuvaa jokaisen roolin pääsyn eri tietokategorioihin yhdellä silmäyksellä, ja sen ylläpito on edellytys sille, että oikeuksien laajuus pysyy perusteltuna.
Matriisiin kannattaa sisällyttää:
Rooli ja sen vastuualue organisaatiossa.
Käsiteltävät tietokategoriat, kuten palkkatiedot, terveystiedot tai hakijaprofiilit.
Hyväksyntätaso: kuka myöntää ja kuka vahvistaa oikeuden.
Poikkeukset ja niiden voimassaoloaika.
Yrityshierarkia vaikuttaa näkyvyyteen huomattavasti enemmän kuin roolin nimi yksin antaisi ymmärtää. Netvisorin ohjeistus Henkilötietojen hallinnoija -roolista havainnollistaa tätä: samannimisellä roolilla voi olla eri näkyvyys riippuen siitä, mihin kohtaan hierarkiaa käyttäjä on sijoitettu. Roolin nimi ei siis yksin riitä, vaan toimintokohtaiset oikeudet ja hierarkiarajaus ratkaisevat, pääseekö käyttäjä käsiksi esimerkiksi palkkatietoihin.
Ammattilaisen vinkki: Käy matriisi läpi aina, kun organisaatiorakenne muuttuu, ei vain vuosittaisessa katselmuksessa, roolipaisunta syntyy usein juuri organisaatiomuutosten välissä.
Automaation rooli: identiteetin elinkaaren hallinta ja integraatiot HR-järjestelmiin
Identiteetin elinkaaren hallinta (IGA) automatisoi käyttöoikeuksien myöntämisen, muuttamisen ja poistamisen koko työsuhteen ajan. Kun HR-järjestelmä kirjaa uuden työntekijän, IGA-ratkaisu luo tarvittavat tilit ja oikeudet automaattisesti ennalta määritellyn roolin mukaan. Roolimuutos taas päivittää oikeudet ilman, että kukaan joutuu muistamaan poistaa vanhoja käyttöoikeuksia manuaalisesti.
Microsoft Entra ID Governance -ratkaisu kuvaa, miten tällainen automaatio integroituu HR-, palkka- ja identiteettijärjestelmiin ja ylläpitää roolipohjaisia oikeuksia ajantasaisena koko ketjun läpi. Integroidut HR- ja identiteettijärjestelmät vähentävät käsin tehtävien tikettien määrää ja nopeuttavat offboardingia, mikä pienentää tietovuotoriskiä käytännössä.
Automaation keskeiset hyödyt:
Onboarding tapahtuu ennalta sovitun roolimallin mukaan, ei yksittäisten pyyntöjen varassa.
Roolimuutos käynnistää oikeuksien päivityksen samana päivänä kuin muutos astuu voimaan.
Offboarding sulkee kaikki pääsyt kerralla, myös pilvipalveluiden ja kolmansien osapuolten järjestelmien osalta.
Väliaikaiset oikeudet voidaan aikaleimata niin, että ne vanhenevat automaattisesti määräajan jälkeen.
Käytännön prosessit: onboarding, offboarding ja säännölliset access review -tarkistukset
Onboarding ja offboarding ovat ne hetket, joissa käyttöoikeuksien hallinta joko onnistuu tai pettää. Molemmille kannattaa olla kirjallinen, toistettava prosessi, joka ei riipu yksittäisen henkilön muistista.
Onboarding: myönnä vain roolin edellyttämät minimioikeudet, vaadi hyväksyntäketju esihenkilöltä ja järjestelmävastaavalta, ja kirjaa myönnetyt oikeudet osaksi dokumentaatiota.
Offboarding: poista pääsyoikeudet välittömästi työsuhteen päättyessä, ei viikon tai kuukauden viiveellä.
Jälkitarkastus: varmista erillisellä tarkistuksella, ettei vanhaan tiliin jäänyt aktiivisia oikeuksia tai unohdettuja integraatioavaimia.
Access review: käy läpi kaikki roolit ja niiden oikeudet säännöllisin väliajoin, esimerkiksi puolivuosittain.
ENISA:n Secure by Design and Default -ohjeisto suosittelee säännöllisiä access review -tarkistuksia tehokkaana keinona estää roolipaisuntaa, ja ohjeistaa käyttämään vähintään vuosittaista, mielellään puolivuosittaista rytmiä. Jokainen poikkeama tästä aikataulusta kannattaa kirjata audit-lokiin perusteluineen.
Tekniset ja organisatoriset suojausvaatimukset: audit trail, MFA, salaus ja toimittajavalvonta
Audit trail on käyttöoikeuksien hallinnan selkäranka: siitä näkyy, kuka myönsi oikeuden, milloin ja millä perusteella. Lokien säilytysajan pitää vastata organisaation omaa tietosuojakäytäntöä ja selostetta käsittelytoimista, eikä vanhoja kirjauksia pidä poistaa ennenaikaisesti.
ENISA:n Secure by Design -malli korostaa, että oletusasetusten tulee olla rajoittavia ja tunnistautumisen vahvaa: least privilege -periaate ja monivaiheinen tunnistautuminen ovat osa perustason suojausta, ei lisäpalvelua. Tämä tarkoittaa käytännössä, että käyttöoikeuksien muutoksilla on oltava versiohistoria ja pääkäyttäjätileille omat, tiukemmat säännöt.
Muita keskeisiä kontrolleja:
Lokitus kattaa kaikki oikeuksien myöntämiset, muutokset ja poistot, ei vain kirjautumiset.
Salaus suojaa henkilötiedot sekä siirrossa että levossa.
Privileged account -tilit erotetaan tavallisista käyttäjätileistä ja niiden käyttöä valvotaan tarkemmin.
Toimittajasopimuksissa määritellään henkilötietojen käsittelijän velvollisuudet kirjallisesti, kuten Tietosuojavaltuutetun toimiston ohjeistus edellyttää.
Käytännön vinkkejä ja näyttöä: Recruitifyn näkökulma käyttöoikeuksien hallintaan
Kun ATS ja CRM toimivat samassa järjestelmässä, henkilöstömuutos päivittyy kaikkiin moduuleihin, eikä käyttöoikeuksia tarvitse ylläpitää erikseen useissa erillisissä sovelluksissa.
Automaatio tuo HR-tiimille konkreettisia hyötyjä:
Manuaalisten oikeuksien myöntämispyyntöjen määrä vähenee, kun roolimuutos käynnistää päivityksen automaattisesti.
Audit trail syntyy sivutuotteena joka toiminnosta, ei erillisenä lisätyönä.
Näin käyttöoikeuksien hallinta pysyy osana päivittäistä HR-työtä.
Toiminnallinen yhteenveto: mikä on HR:n ja IT:n rooli yhdessä
Vastuunjako kannattaa kirjata selvästi: HR määrittelee roolit ja niiden sisältämät tietotarpeet, IT toteuttaa tekniset rajoitukset ja järjestelmävastaava valvoo, että access review -aikataulu toteutuu. Yhteiset mittarit, kuten auditointirytmi ja avoimien poikkeusten määrä, kannattaa käydä läpi yhdessä.
Pienessä organisaatiossa riittää usein yksinkertainen matriisi ja puolivuosittainen tarkistus. Suuremmassa organisaatiossa automaatio ja integraatiot muuttuvat välttämättömiksi, koska roolien ja järjestelmien määrä kasvaa nopeasti hallitsemattomaksi käsin ylläpidettynä.
— Recruitify Team
Miten Recruitify voi tukea käyttöoikeuksien hallintaa HR-ympäristössä
Yhdistetty ATS- ja CRM-alusta tarkoittaa, että käyttöoikeudet ja henkilöstömuutokset pysyvät samassa työkulussa sen sijaan, että niitä ylläpidettäisiin erikseen useissa järjestelmissä. Automatisoidut työnkulut kattavat prosessin ensimmäisestä kontaktista sopimuksen syntyyn.
Tämä tarkoittaa käytännössä, että audit trail syntyy automaattisesti eikä vaadi erillistä raportointityötä. Jos haluat nähdä, miten tämä toimii omassa HR-ympäristössäsi, tutustu hinnoitteluun ja käytettävissä oleviin paketteihin.
This article is general information, not a substitute for advice from a qualified lawyer. Consult a qualified legal professional about your own circumstances before acting on anything here.
Usein kysytyt kysymykset
Mitä HR-toiminta tarkoittaa käyttöoikeuksien yhteydessä?
HR-toiminta kattaa henkilöstöön liittyvän tiedon käsittelyn koko elinkaaren, rekrytoinnista palkanlaskentaan ja työsuhteen päättymiseen. Käyttöoikeuksien hallinnassa tämä tarkoittaa sen määrittämistä, kuka missä HR-prosessin vaiheessa näkee mitä tietoa.
Mitä kuuluu HR-työhön käyttöoikeuksien näkökulmasta?
HR-työhön kuuluu roolien määrittely, käyttöoikeusmatriisin ylläpito sekä onboarding- ja offboarding-prosessien dokumentointi. Näihin liittyy myös yhteistyö IT:n kanssa teknisten rajoitusten toteuttamisessa ja access review -tarkistusten läpivienti.
Mikä on HR:n tärkein tehtävä käyttöoikeuksien hallinnassa?
HR:n tärkein tehtävä on varmistaa, että käyttöoikeudet vastaavat aina kulloistakin roolia ja että muutokset työsuhteessa päivittyvät oikeuksiin viipymättä. Tämä tukee suoraan GDPR:n minimointiperiaatetta ja vähentää tietovuotoriskiä.
Miten pääsee HR-tehtäviin, joissa käsitellään käyttöoikeuksia?
HR-käyttöoikeuksien hallintaan liittyviin tehtäviin päädytään tyypillisesti HR-asiantuntijan, HR-päällikön tai järjestelmävastaavan roolin kautta. Käytännön osaaminen rakentuu tietosuojaperiaatteiden, roolipohjaisen hallinnan ja käytössä olevien HR-järjestelmien tuntemuksesta.
Miten usein access review -tarkistukset kannattaa tehdä?
Access review -tarkistuksia suositellaan tehtäväksi säännöllisin väliajoin, jotta roolipaisuntaa voidaan ehkäistä tehokkaasti. ENISA:n Secure by Design -ohjeistus mainitsee säännöllisen tarkistusrytmin tärkeänä osana tätä prosessia.
Lähteet
Guidelines 4/2019 on Article 25 Data Protection by Design and by Default
Käyttöoikeudet: Henkilötietojen hallinnoija (HH) -rooli - Netvisor
Suositukset
Päivitykset ja uutuudet
Pysy ajan tasalla uusimpien innovaatioiden, ominaisuuksien ja vinkkien kanssa koskien Recruitify-sovellusta!
Antaessasi sähköpostiosoitteesi uutiskirjeen tilaamisen yhteydessä suostut sen käsittelyyn markkinointitietojen lähettämiseksi koskien Administraattorin tuotteita ja palveluita. Henkilötietojesi käsittelijä yllä olevaan tarkoitukseen on Recruitify Sp. z o.o., jonka päätoimipaikka on Varsovassa (KRS 0000709889). Lisätietoja henkilötietojen käsittelyn periaatteista ja niihin liittyvien henkilöiden oikeuksista löydät asiakirjasta Tietosuojakäytäntö.
Päivitetty:
Käyttöoikeudet HR: näin rajaat pääsyn henkilötietoihin
Rekrytointiprosessi
Recruitify-tiimi
Määritä roolipohjaiset käyttöoikeudet, automatisoi elinkaaren hallinta ja dokumentoi kaikki GDPR-vaatimukset. Nämä kolme toimenpidettä ratkaisevat suurimman osan HR-järjestelmien käyttöoikeuksien riskeistä. Käytännössä se tarkoittaa käyttöoikeusmatriisin laatimista, onboarding- ja offboarding-sääntöjen kirjaamista sekä säännöllistä access review -aikataulua, joka tuottaa auditoitavan lokin.
RecruitifyHallitse henkilötietoja turvallisemminRecruitifyn GDPR-suostumusten hallinta dokumentoi tietueiden käsittelyn ja mahdollistaa arkaluonteisten tietojen turvallisen anonymisoinnin.Tutustu Recruitifyyn
Tärkeimmät huomiot
Roolipohjainen käyttöoikeushallinta vähentää riskejä, automatisoi elinkaaren ja dokumentoi kaikki toiminnat GDPR:n vaatimusten täyttämiseksi.
Kohta | Tiedot |
|---|---|
Roolipohjainen hallinta | Käyttöoikeudet myönnetään roolin perusteella, mikä vähentää virheitä ja tekee oikeuksien tarkastamisesta ennustettavaa. |
Vähimmän oikeuden periaate | Käyttäjälle annetaan vain tarvittava pääsy, ja uusi tili ei näe mitään ennen oikeuksien myöntämistä. |
Automaation hyödyt | Identiteetin elinkaaren hallinta automatisoi oikeuksien myöntämisen, muokkauksen ja poiston, vähentäen manuaalista työtä ja riskejä. |
Säännölliset tarkistukset | Access review -tarkistukset suoritetaan vähintään vuosittain, jotta roolipaisuntaa estetään ja oikeudet pysyvät ajan tasalla. |
Recruitifyn ratkaisu | Recruitify yhdistää HR- ja CRM-järjestelmät, mikä mahdollistaa käyttöoikeuksien automaattisen päivityksen ja audit trailin. |
Sisällysluettelo
Keskeiset periaatteet: RBAC, tarpeellisuus ja vähimmän oikeuden periaate
Roolit, käyttöoikeusmatriisi ja yrityshierarkia: mitä dokumentoidaan
Automaation rooli: identiteetin elinkaaren hallinta ja integraatiot HR-järjestelmiin
Käytännön prosessit: onboarding, offboarding ja säännölliset access review -tarkistukset
Tekniset ja organisatoriset suojausvaatimukset: audit trail, MFA, salaus ja toimittajavalvonta
Käytännön vinkkejä ja näyttöä: Recruitifyn näkökulma käyttöoikeuksien hallintaan
Toiminnallinen yhteenveto: mikä on HR:n ja IT:n rooli yhdessä
Miten Recruitify voi tukea käyttöoikeuksien hallintaa HR-ympäristössä
Usein kysytyt kysymykset
Lähteet
Keskeiset periaatteet: RBAC, tarpeellisuus ja vähimmän oikeuden periaate
Roolipohjainen käyttöoikeushallinta (RBAC) tarkoittaa, että käyttöoikeudet myönnetään roolin perusteella, ei yksittäiselle henkilölle erikseen. Tämä pienentää virheiden määrää ja tekee oikeuksien tarkastamisesta ennustettavaa. RBAC kytkeytyy suoraan ‘need-to-know’ -periaatteeseen: henkilö näkee vain ne tiedot, joita hänen tehtävänsä edellyttää.
EDPB:n tietosuojaa suunnittelemalla ja oletusarvoisesti käsittelevä ohje korostaa, että käsittelyn pitää olla tarpeellista ja pääsy tietoihin on rajattava sen mukaan. Tämä periaate ohjaa suoraan sitä, miten järjestelmä asetetaan: oletusarvon tulee olla rajoittava, ei avoin.
Käytännössä tämä näkyy kolmessa asiassa:
Vähimmän oikeuden periaate: käyttäjälle annetaan vain tarvittava pääsy, ei enempää.
Deny-by-default-asetus: uusi tili ei näe mitään ennen kuin oikeudet on erikseen myönnetty.
Seloste käsittelytoimista tukee rajaamista, koska se pakottaa kirjaamaan, kuka tietoa käsittelee ja mihin tarkoitukseen.
Roolit, käyttöoikeusmatriisi ja yrityshierarkia: mitä dokumentoidaan
Käyttöoikeusmatriisi on HR:n tärkein työkalu käyttöoikeuksien hallinnassa. Se kuvaa jokaisen roolin pääsyn eri tietokategorioihin yhdellä silmäyksellä, ja sen ylläpito on edellytys sille, että oikeuksien laajuus pysyy perusteltuna.
Matriisiin kannattaa sisällyttää:
Rooli ja sen vastuualue organisaatiossa.
Käsiteltävät tietokategoriat, kuten palkkatiedot, terveystiedot tai hakijaprofiilit.
Hyväksyntätaso: kuka myöntää ja kuka vahvistaa oikeuden.
Poikkeukset ja niiden voimassaoloaika.
Yrityshierarkia vaikuttaa näkyvyyteen huomattavasti enemmän kuin roolin nimi yksin antaisi ymmärtää. Netvisorin ohjeistus Henkilötietojen hallinnoija -roolista havainnollistaa tätä: samannimisellä roolilla voi olla eri näkyvyys riippuen siitä, mihin kohtaan hierarkiaa käyttäjä on sijoitettu. Roolin nimi ei siis yksin riitä, vaan toimintokohtaiset oikeudet ja hierarkiarajaus ratkaisevat, pääseekö käyttäjä käsiksi esimerkiksi palkkatietoihin.
Ammattilaisen vinkki: Käy matriisi läpi aina, kun organisaatiorakenne muuttuu, ei vain vuosittaisessa katselmuksessa, roolipaisunta syntyy usein juuri organisaatiomuutosten välissä.
Automaation rooli: identiteetin elinkaaren hallinta ja integraatiot HR-järjestelmiin
Identiteetin elinkaaren hallinta (IGA) automatisoi käyttöoikeuksien myöntämisen, muuttamisen ja poistamisen koko työsuhteen ajan. Kun HR-järjestelmä kirjaa uuden työntekijän, IGA-ratkaisu luo tarvittavat tilit ja oikeudet automaattisesti ennalta määritellyn roolin mukaan. Roolimuutos taas päivittää oikeudet ilman, että kukaan joutuu muistamaan poistaa vanhoja käyttöoikeuksia manuaalisesti.
Microsoft Entra ID Governance -ratkaisu kuvaa, miten tällainen automaatio integroituu HR-, palkka- ja identiteettijärjestelmiin ja ylläpitää roolipohjaisia oikeuksia ajantasaisena koko ketjun läpi. Integroidut HR- ja identiteettijärjestelmät vähentävät käsin tehtävien tikettien määrää ja nopeuttavat offboardingia, mikä pienentää tietovuotoriskiä käytännössä.
Automaation keskeiset hyödyt:
Onboarding tapahtuu ennalta sovitun roolimallin mukaan, ei yksittäisten pyyntöjen varassa.
Roolimuutos käynnistää oikeuksien päivityksen samana päivänä kuin muutos astuu voimaan.
Offboarding sulkee kaikki pääsyt kerralla, myös pilvipalveluiden ja kolmansien osapuolten järjestelmien osalta.
Väliaikaiset oikeudet voidaan aikaleimata niin, että ne vanhenevat automaattisesti määräajan jälkeen.
Käytännön prosessit: onboarding, offboarding ja säännölliset access review -tarkistukset
Onboarding ja offboarding ovat ne hetket, joissa käyttöoikeuksien hallinta joko onnistuu tai pettää. Molemmille kannattaa olla kirjallinen, toistettava prosessi, joka ei riipu yksittäisen henkilön muistista.
Onboarding: myönnä vain roolin edellyttämät minimioikeudet, vaadi hyväksyntäketju esihenkilöltä ja järjestelmävastaavalta, ja kirjaa myönnetyt oikeudet osaksi dokumentaatiota.
Offboarding: poista pääsyoikeudet välittömästi työsuhteen päättyessä, ei viikon tai kuukauden viiveellä.
Jälkitarkastus: varmista erillisellä tarkistuksella, ettei vanhaan tiliin jäänyt aktiivisia oikeuksia tai unohdettuja integraatioavaimia.
Access review: käy läpi kaikki roolit ja niiden oikeudet säännöllisin väliajoin, esimerkiksi puolivuosittain.
ENISA:n Secure by Design and Default -ohjeisto suosittelee säännöllisiä access review -tarkistuksia tehokkaana keinona estää roolipaisuntaa, ja ohjeistaa käyttämään vähintään vuosittaista, mielellään puolivuosittaista rytmiä. Jokainen poikkeama tästä aikataulusta kannattaa kirjata audit-lokiin perusteluineen.
Tekniset ja organisatoriset suojausvaatimukset: audit trail, MFA, salaus ja toimittajavalvonta
Audit trail on käyttöoikeuksien hallinnan selkäranka: siitä näkyy, kuka myönsi oikeuden, milloin ja millä perusteella. Lokien säilytysajan pitää vastata organisaation omaa tietosuojakäytäntöä ja selostetta käsittelytoimista, eikä vanhoja kirjauksia pidä poistaa ennenaikaisesti.
ENISA:n Secure by Design -malli korostaa, että oletusasetusten tulee olla rajoittavia ja tunnistautumisen vahvaa: least privilege -periaate ja monivaiheinen tunnistautuminen ovat osa perustason suojausta, ei lisäpalvelua. Tämä tarkoittaa käytännössä, että käyttöoikeuksien muutoksilla on oltava versiohistoria ja pääkäyttäjätileille omat, tiukemmat säännöt.
Muita keskeisiä kontrolleja:
Lokitus kattaa kaikki oikeuksien myöntämiset, muutokset ja poistot, ei vain kirjautumiset.
Salaus suojaa henkilötiedot sekä siirrossa että levossa.
Privileged account -tilit erotetaan tavallisista käyttäjätileistä ja niiden käyttöä valvotaan tarkemmin.
Toimittajasopimuksissa määritellään henkilötietojen käsittelijän velvollisuudet kirjallisesti, kuten Tietosuojavaltuutetun toimiston ohjeistus edellyttää.
Käytännön vinkkejä ja näyttöä: Recruitifyn näkökulma käyttöoikeuksien hallintaan
Kun ATS ja CRM toimivat samassa järjestelmässä, henkilöstömuutos päivittyy kaikkiin moduuleihin, eikä käyttöoikeuksia tarvitse ylläpitää erikseen useissa erillisissä sovelluksissa.
Automaatio tuo HR-tiimille konkreettisia hyötyjä:
Manuaalisten oikeuksien myöntämispyyntöjen määrä vähenee, kun roolimuutos käynnistää päivityksen automaattisesti.
Audit trail syntyy sivutuotteena joka toiminnosta, ei erillisenä lisätyönä.
Näin käyttöoikeuksien hallinta pysyy osana päivittäistä HR-työtä.
Toiminnallinen yhteenveto: mikä on HR:n ja IT:n rooli yhdessä
Vastuunjako kannattaa kirjata selvästi: HR määrittelee roolit ja niiden sisältämät tietotarpeet, IT toteuttaa tekniset rajoitukset ja järjestelmävastaava valvoo, että access review -aikataulu toteutuu. Yhteiset mittarit, kuten auditointirytmi ja avoimien poikkeusten määrä, kannattaa käydä läpi yhdessä.
Pienessä organisaatiossa riittää usein yksinkertainen matriisi ja puolivuosittainen tarkistus. Suuremmassa organisaatiossa automaatio ja integraatiot muuttuvat välttämättömiksi, koska roolien ja järjestelmien määrä kasvaa nopeasti hallitsemattomaksi käsin ylläpidettynä.
— Recruitify Team
Miten Recruitify voi tukea käyttöoikeuksien hallintaa HR-ympäristössä
Yhdistetty ATS- ja CRM-alusta tarkoittaa, että käyttöoikeudet ja henkilöstömuutokset pysyvät samassa työkulussa sen sijaan, että niitä ylläpidettäisiin erikseen useissa järjestelmissä. Automatisoidut työnkulut kattavat prosessin ensimmäisestä kontaktista sopimuksen syntyyn.
Tämä tarkoittaa käytännössä, että audit trail syntyy automaattisesti eikä vaadi erillistä raportointityötä. Jos haluat nähdä, miten tämä toimii omassa HR-ympäristössäsi, tutustu hinnoitteluun ja käytettävissä oleviin paketteihin.
This article is general information, not a substitute for advice from a qualified lawyer. Consult a qualified legal professional about your own circumstances before acting on anything here.
Usein kysytyt kysymykset
Mitä HR-toiminta tarkoittaa käyttöoikeuksien yhteydessä?
HR-toiminta kattaa henkilöstöön liittyvän tiedon käsittelyn koko elinkaaren, rekrytoinnista palkanlaskentaan ja työsuhteen päättymiseen. Käyttöoikeuksien hallinnassa tämä tarkoittaa sen määrittämistä, kuka missä HR-prosessin vaiheessa näkee mitä tietoa.
Mitä kuuluu HR-työhön käyttöoikeuksien näkökulmasta?
HR-työhön kuuluu roolien määrittely, käyttöoikeusmatriisin ylläpito sekä onboarding- ja offboarding-prosessien dokumentointi. Näihin liittyy myös yhteistyö IT:n kanssa teknisten rajoitusten toteuttamisessa ja access review -tarkistusten läpivienti.
Mikä on HR:n tärkein tehtävä käyttöoikeuksien hallinnassa?
HR:n tärkein tehtävä on varmistaa, että käyttöoikeudet vastaavat aina kulloistakin roolia ja että muutokset työsuhteessa päivittyvät oikeuksiin viipymättä. Tämä tukee suoraan GDPR:n minimointiperiaatetta ja vähentää tietovuotoriskiä.
Miten pääsee HR-tehtäviin, joissa käsitellään käyttöoikeuksia?
HR-käyttöoikeuksien hallintaan liittyviin tehtäviin päädytään tyypillisesti HR-asiantuntijan, HR-päällikön tai järjestelmävastaavan roolin kautta. Käytännön osaaminen rakentuu tietosuojaperiaatteiden, roolipohjaisen hallinnan ja käytössä olevien HR-järjestelmien tuntemuksesta.
Miten usein access review -tarkistukset kannattaa tehdä?
Access review -tarkistuksia suositellaan tehtäväksi säännöllisin väliajoin, jotta roolipaisuntaa voidaan ehkäistä tehokkaasti. ENISA:n Secure by Design -ohjeistus mainitsee säännöllisen tarkistusrytmin tärkeänä osana tätä prosessia.
Lähteet
Guidelines 4/2019 on Article 25 Data Protection by Design and by Default
Käyttöoikeudet: Henkilötietojen hallinnoija (HH) -rooli - Netvisor
Suositukset
Päivitykset ja uutuudet
Pysy ajan tasalla uusimpien innovaatioiden, ominaisuuksien ja vinkkien kanssa koskien Recruitify-sovellusta!
Antaessasi sähköpostiosoitteesi uutiskirjeen tilaamisen yhteydessä suostut sen käsittelyyn markkinointitietojen lähettämiseksi koskien Administraattorin tuotteita ja palveluita. Henkilötietojesi käsittelijä yllä olevaan tarkoitukseen on Recruitify Sp. z o.o., jonka päätoimipaikka on Varsovassa (KRS 0000709889). Lisätietoja henkilötietojen käsittelyn periaatteista ja niihin liittyvien henkilöiden oikeuksista löydät asiakirjasta Tietosuojakäytäntö.
Tutustu myös

Rekrytointiprosessi
Tallennetut haut rekrytoinnissa: käyttö, hyödyt ja GDPR
Näin rekrytoija rakentaa tallennetuista hauista toistettavan työkalun talent pooliin ja X-Ray-hakuun ja hoitaa GDPR:n säilytysajat ja tiedonannon oikein.
25.10.2026
Näytä lisää

Uutiset
ATS-automaatio rekrytoinnissa: mitä automatisoida vuonna 2026
Mitä ATS-automaatio tarkoittaa rekrytoinnissa, mitkä vaiheet kannattaa automatisoida ja miten GDPR ja EU:n tekoälyasetus huomioidaan vuonna 2026.
24.10.2026
Näytä lisää

Rekrytointiprosessi
Läpimenoajan seuranta rekrytoinnissa: mittarit, vaiheet ja työkalut
Näin seuraat rekrytoinnin läpimenoaikaa vaihe vaiheelta: oikeat mittarit, käyttöönotto, laskuesimerkki, tulkintavirheet sekä EU:n tietosuoja ja tekoälyasetus.
23.10.2026
Näytä lisää
Rekrytointiprosessi
Tallennetut haut rekrytoinnissa: käyttö, hyödyt ja GDPR
Näin rekrytoija rakentaa tallennetuista hauista toistettavan työkalun talent pooliin ja X-Ray-hakuun ja hoitaa GDPR:n säilytysajat ja tiedonannon oikein.
25.10.2026
Näytä lisää
Uutiset
ATS-automaatio rekrytoinnissa: mitä automatisoida vuonna 2026
Mitä ATS-automaatio tarkoittaa rekrytoinnissa, mitkä vaiheet kannattaa automatisoida ja miten GDPR ja EU:n tekoälyasetus huomioidaan vuonna 2026.
24.10.2026
Näytä lisää