Päivitetty:
Rekryjärjestelmän tietoturva: mitä vaatimuksia HR-päättäjän on tunnettava
Uutiset

Recruitify-tiimi
Rekryjärjestelmän tietoturvan tulee täyttää GDPR:n tekniset ja organisatoriset vaatimukset: salaus siirrossa ja levossa, roolipohjainen pääsynhallinta sekä dokumentoitu vaikutustenarviointi, kun järjestelmässä käytetään tekoälyä tai profilointia. Ennen pilotointia kannattaa pyytää toimittajalta tekninen kuvaus suojatoimista, tietojenkäsittelysopimus ja näyttö tehdyistä auditoinneista. Nämä kolme dokumenttia paljastavat nopeasti, onko järjestelmä valmis käsittelemään hakijoiden henkilötietoja vastuullisesti.
Lyhyesti:
Turvallisuusjärjestelmän on täytettävä GDPR:n vaatimukset, kuten salaus, roolipohjainen pääsynhallinta ja dokumentoitu vaikutustenarviointi.
Toimittajalta tulee pyytää tekninen kuvaus suojatoimista, tietojenkäsittelysopimus ja auditointien todistukset ennen pilotointia.
Salauksen, käyttäjätunnusten, lokitiedostojen ja varmuuskopioiden lisäksi kartoituksen on sisältävä vahva identiteetintunnistus ja palautussuunnitelma.
Automatisoidun päätöksenteon ja profiloinnin osalta DPIA on yleensä pakollinen ennen käyttöönottoa.
Toimittajan arvioinnissa on korostettava sertifikaatteja, sopimusten sisältöä ja palvelutasosopimuksen kattavuutta.
Recruitifyrecruitify.aiHallitse rekrytoinnin tietosuojaa keskitetystiRecruitify yhdistää GDPR-suostumusten hallinnan, täydellisen kirjausketjun ja turvallisen anonymisoinnin samaan rekrytoinnin ekosysteemiin.Tutustu Recruitifyhin
Sisällysluettelo
Mitä GDPR ja siihen liittyvä dokumentaatio vaativat rekryjärjestelmältä
Tekniset ja organisatoriset suojatoimet käytännössä
DPIA ja tekoäly: milloin ja mitä on dokumentoitava
Toimittajan arviointi ja hankintavaatimukset
Käytännön tietosuojakäytännöt: seloste, säilytysajat ja hakijan oikeudet
Tietoturvaloukkaukset ja palautumissuunnitelma käytännössä
Recruitify-tiimin käytännön näkökulma ja esimerkit
Julkaisijan näkökulma: tietoturva kilpailuetuna rekrytoinnissa
Miten Recruitify voi auttaa tietoturvan ja GDPR:n täyttämisessä
Lähteet
Usein kysytyt kysymykset
Mitä GDPR ja siihen liittyvä dokumentaatio vaativat rekryjärjestelmältä
GDPR:n mukaan rekisterinpitäjän on varmistettava henkilötietojen suoja asianmukaisilla teknisillä ja organisatorisilla toimenpiteillä. Artikla 32 edellyttää muun muassa salausta ja säännöllistä testausta, kun taas artikla 35 velvoittaa tietosuojaa koskevan vaikutustenarvioinnin, DPIA:n, aina kun käsittely aiheuttaa todennäköisesti korkean riskin rekisteröidyn oikeuksille. Rekrytoinnissa tämä koskee erityisesti laajamittaista profilointia ja automaattista päätöksentekoa.
Rekisterinpitäjän accountability-periaate tarkoittaa käytännössä, että organisaation on pystyttävä osoittamaan noudattamisensa, ei vain väittämään sitä. HR:n on siis pidettävä ajan tasalla useita dokumentteja.
Käsittelytoimien seloste, joka kuvaa mitä tietoja kerätään ja miksi.
DPIA-dokumentti, jos järjestelmässä on automaattista pisteytystä tai profilointia.
Tietojenkäsittelysopimus jokaisen alihankkijan kanssa.
Tietosuojaseloste hakijoille, joka kertoo käsittelyn tarkoituksen, säilytysajat ja rekisteröidyn oikeudet.
Puuttuva dokumentti ei tarkoita automaattisesti rikkomusta, mutta se tekee vaatimustenmukaisuuden osoittamisesta huomattavasti vaikeampaa valvontaviranomaiselle.
Tekniset ja organisatoriset suojatoimet käytännössä
Hankinnassa ja auditoinnissa arvioidaan yleensä samaa kokonaisuutta, vaikka termit vaihtelevat toimittajasta toiseen. GDPR:n vaatimusten mukaan suojausmenetelmiin kuuluvat TLS-salaus siirrossa, salaus lepotilassa, henkilökohtaiset käyttäjätunnukset, roolipohjainen pääsynhallinta ja lokitiedostot väärinkäytösten havaitsemiseksi.
Salaus ja avaintenhallinta: tiedon on oltava salattua sekä siirron aikana että tallennettuna, ja salausavainten hallinta on eriytettävä varsinaisesta datasta.
Pääsynhallinta: roolipohjainen oikeuksienhallinta (RBAC) rajaa kenellä on pääsy mihinkin hakijadataan, ja kertakirjautuminen yhdessä vahvan tunnistautumisen kanssa vähentää salasanojen varastamisen riskiä.
Lokitus ja valvonta: jokaisen tietueen katselun, muokkauksen ja poiston pitää jättää jälki, jotta väärinkäytökset voidaan havaita jälkikäteen.
Varmuuskopiointi ja palautuminen: säännöllinen varmuuskopiointi ja testattu katastrofipalautussuunnitelma varmistavat, että palvelu palautuu toimintaan häiriön jälkeen ilman tietojen katoamista.
Ammattilaisen vinkki: Pyydä toimittajalta näyttöä viimeisimmästä palautumistestistä, älä pelkkää kuvausta suunnitelmasta paperilla.
Nämä neljä osa-aluetta muodostavat rungon, jota vasten järjestelmän tietoturvaa kannattaa peilata jo tarjouspyyntövaiheessa.
DPIA ja tekoäly: milloin ja mitä on dokumentoitava
Automaattinen päätöksenteko tarkoittaa rekrytoinnissa tilannetta, jossa järjestelmä pisteyttää tai karsii hakijoita ilman merkittävää ihmisen osallistumista. Kun tällaista profilointia käytetään, DPIA on käytännössä pakollinen ennen käyttöönottoa.
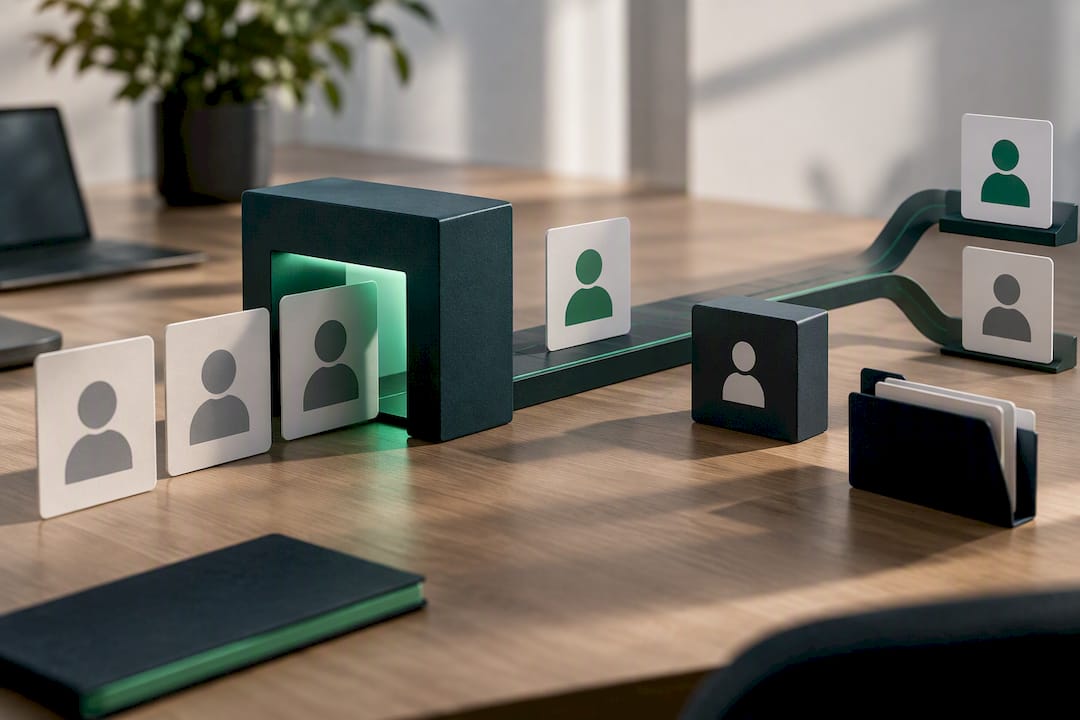
EDPB:n lausunnon mukaan tekoälymalleihin liittyvä dokumentaatiovaatimus on erityisen tarkka: rekisterinpitäjän on osoitettava, ettei mallin parametreihin ole jäänyt tunnistettavaa tietoa, ja kuvattava toimenpiteet re-identifikaation estämiseksi.
Käytännössä HR:n kannattaa pyytää toimittajalta:
kuvaus siitä, miten malli on koulutettu ja millä datalla.
riskiarvio, joka kattaa virheellisen pisteytyksen ja syrjinnän mahdollisuuden.
testinäytteet, jotka osoittavat mallin toimivan tasapuolisesti eri hakijaryhmille.
Toimittajan arviointi ja hankintavaatimukset
Hankintavaiheessa tehdyt päätökset määrittävät, kuinka joustavasti järjestelmää voidaan myöhemmin mukauttaa uusiin vaatimuksiin. Suomalaisille organisaatioille PiTuKri tarjoaa valmiin kriteeristön pilvipalveluiden turvallisuuden arviointiin, ja se kattaa muun muassa palvelun kuvauksen, riskienhallinnan, elinkaaren hallinnan ja tiedon fyysisen sijainnin.
Toimittajan tausta: pyydä sertifikaatit, viimeisimmät auditointiraportit ja tieto siitä, missä data fyysisesti sijaitsee.
Tietojenkäsittelysopimuksen sisältö: sopimuksessa on käytävä ilmi alihankkijat, tiedon sijainti, osapuolten vastuut ja tilaajan auditointioikeus.
Palvelutasosopimus: SLA:n pitää määritellä käytettävyystavoitteet sekä se, miten tietoturvapäivitykset ja muutoksenhallinta hoidetaan ilman katkoksia.
Näiden kolmen kokonaisuuden puuttuminen tarjouksesta on yleensä merkki siitä, että toimittajan prosessit ovat vielä kypsymättömiä.
Käytännön tietosuojakäytännöt: seloste, säilytysajat ja hakijan oikeudet
Tietosuojaseloste on hakijalle näkyvin osa koko järjestelmää. Sen sisältö kannattaa suunnitella yhtä huolellisesti kuin tekniset kontrollit. Mallipohjan mukaan selosteessa on ilmoitettava käsittelyn tarkoitukset, lailliset perusteet, säilytysajat ja rekisteröidyn oikeudet, ja ei-valittujen hakijoiden tietoja säilytetään tyypillisesti yhdestä kahteen vuotta, ellei hakija pyydä aikaisempaa poistoa.
Selosteessa kerrotaan selkeästi, kuka on rekisterinpitäjä ja mihin tarkoituksiin dataa käytetään.
Säilytysajan päättyessä poisto pitää pystyä toteuttamaan teknisesti, ei vain kirjaamaan käytäntönä paperille.
Poistopyyntö tulee voida täyttää keskitetysti, myös silloin kun tietoa on kopioitunut useaan järjestelmän osaan.
Kolmannen osapuolen integraatiot ja evästeet on kuvattava avoimesti, jotta hakija tietää mihin hänen tietonsa mahdollisesti siirtyvät.
Meidän evästekäytäntömme on esimerkki siitä, miten tällainen läpinäkyvyys voidaan esittää käyttäjälle ymmärrettävästi.
Tietoturvaloukkaukset ja palautumissuunnitelma käytännössä
Ilmoitusvelvollisuudella on tiukka aikaraja, ja vastuu sen täyttämisestä on aina rekisterinpitäjällä, ei pelkästään järjestelmätoimittajalla.
Havaitun poikkeaman jälkeen ensimmäinen askel on eristää vaarantunut järjestelmän osa ja kerätä lokit talteen ennen kuin jälkiä katoaa.
Rekisterinpitäjän on arvioitava riski rekisteröidyille ja tehtävä tarvittaessa ilmoitus valvontaviranomaiselle ilman aiheetonta viivytystä.
Vakavissa tapauksissa myös vaikutuksen kohteena olevia hakijoita on tiedotettava suoraan.
Palautumisen jälkeen tehdään jälkiarviointi, jossa selvitetään syy ja päivitetään suojatoimet vastaavaa tilannetta varten.
Säännölliset haavoittuvuusskannaukset ja penetraatiotestit vähentävät todennäköisyyttä, että tällaiseen tilanteeseen joudutaan lainkaan.
Recruitify-tiimin käytännön näkökulma ja esimerkit
Rekrytointijärjestelmän vaatimustenmukaisuus näkyy parhaiten siinä, miten suostumukset ja niiden muutokset tallentuvat pitkällä aikavälillä. Jokainen suostumus ja tietueen käsittelyvaihe dokumentoidaan kirjausketjuun, joka toimii digitaalisena todisteena valvontaviranomaiselle tai sisäiselle auditoinnille. Arkaluonteiset tiedot voidaan anonymisoida ilman että johdon raportointiin tarvittava tieto katoaa.
Kirjausketjun on oltava täydellinen: jokaisen tietueen elinkaari pitää pystyä todistamaan, ei vain kuvailemaan.
Säännöllinen toimitusketjun arviointi ja testaus kuuluvat samaan kokonaisuuteen kuin itse tekninen alusta, ei erillisenä lisänä sen päälle.
Julkaisijan näkökulma: tietoturva kilpailuetuna rekrytoinnissa
Moni HR-organisaatio käsittelee tietoturvaa pakollisena kuluna, ei kilpailuetuna. Se on virhearvio. Asiakas, joka luovuttaa suorahakutoimeksiannon, arvioi ensin, kuinka huolellisesti toimisto käsittelee ehdokkaidensa tietoja. Vaatimustenmukaisuus ei siis ole vain juridinen suoja vaan myyntiargumentti, joka erottaa ammattimaisen toimijan huolimattomasta silloin, kun asiakas vertailee vaihtoehtoja.
- Recruitify Team
Miten Recruitify voi auttaa tietoturvan ja GDPR:n täyttämisessä
Tietosuojatyötä voidaan vähentää yhdistämällä suostumusten hallinnan, kirjausketjun ja anonymisointityökalut samaan alustaan, jolloin dokumentaatio syntyy prosessin sivutuotteena eikä erillisenä lisätyönä.
Suostumusten hallintamoduuli tallentaa jokaisen muutoksen todisteena valvontaa varten. Anonymisointitoiminto voi anonymisoida ehdokasprofiilit ennen niiden esittelyä. Kirjausketju kattaa koko tietueen elinkaaren yhdestä näkymästä.
Tutustu hinnoitteluun tai lue lisää tietosuojakäytännöstämme ja varaa esittely nähdäksesi, miten alusta toimii omassa rekrytointiprosessissasi.
Lähteet
This article is general information, not a substitute for advice from a qualified lawyer. Consult a qualified legal professional about your own circumstances before acting on anything here.
Usein kysytyt kysymykset
Mitä GDPR vaatii rekrytointijärjestelmän tietoturvalta?
GDPR edellyttää asianmukaisia teknisiä ja organisatorisia toimenpiteitä, kuten salausta siirrossa ja levossa sekä pääsynhallintaa. Vaatimusten laajuus riippuu käsittelyn riskistä, joten laajamittainen profilointi edellyttää lisäksi dokumentoidun vaikutustenarvioinnin.
Milloin DPIA on pakollinen rekrytoinnissa?
DPIA tarvitaan, kun käsittely aiheuttaa todennäköisesti korkean riskin hakijoiden oikeuksille, mikä koskee erityisesti automaattista pisteytystä tai profilointia. EDPB:n ohjeistus korostaa tätä erityisesti tekoälymallien kohdalla.
Kuinka kauan hakijan tietoja saa säilyttää?
Säilytysajan pituus riippuu käsittelyn tarkoituksesta, ja sen tulee näkyä tietosuojaselosteessa selkeästi. Käytännön mallien mukaan ei-valittujen hakijoiden tietoja säilytetään tyypillisesti yhdestä kahteen vuotta, ellei hakija pyydä poistoa aiemmin.
Mitä toimittajan arvioinnissa kannattaa tarkistaa?
Toimittajalta kannattaa pyytää tekninen kuvaus suojatoimista, tietojenkäsittelysopimus ja näyttö auditoinneista tai testauksesta. Suomalaisille organisaatioille PiTuKri tarjoaa valmiin viitekehyksen pilvipalvelun arviointiin.
Mitä Recruitify tarjoaa tietoturvan tueksi?
Recruitify sisältää suostumustenhallinnan, kirjausketjun ja anonymisointityökalut, jotka helpottavat GDPR-dokumentaation ylläpitoa. Tarkat hinnat löytyvät hinnoittelusivulta.
Suositukset
Päivitykset ja uutuudet
Pysy ajan tasalla uusimpien innovaatioiden, ominaisuuksien ja vinkkien kanssa koskien Recruitify-sovellusta!
Antaessasi sähköpostiosoitteesi uutiskirjeen tilaamisen yhteydessä suostut sen käsittelyyn markkinointitietojen lähettämiseksi koskien Administraattorin tuotteita ja palveluita. Henkilötietojesi käsittelijä yllä olevaan tarkoitukseen on Recruitify Sp. z o.o., jonka päätoimipaikka on Varsovassa (KRS 0000709889). Lisätietoja henkilötietojen käsittelyn periaatteista ja niihin liittyvien henkilöiden oikeuksista löydät asiakirjasta Tietosuojakäytäntö.
Päivitetty:
Rekryjärjestelmän tietoturva: mitä vaatimuksia HR-päättäjän on tunnettava
Uutiset
Recruitify-tiimi
Rekryjärjestelmän tietoturvan tulee täyttää GDPR:n tekniset ja organisatoriset vaatimukset: salaus siirrossa ja levossa, roolipohjainen pääsynhallinta sekä dokumentoitu vaikutustenarviointi, kun järjestelmässä käytetään tekoälyä tai profilointia. Ennen pilotointia kannattaa pyytää toimittajalta tekninen kuvaus suojatoimista, tietojenkäsittelysopimus ja näyttö tehdyistä auditoinneista. Nämä kolme dokumenttia paljastavat nopeasti, onko järjestelmä valmis käsittelemään hakijoiden henkilötietoja vastuullisesti.
Lyhyesti:
Turvallisuusjärjestelmän on täytettävä GDPR:n vaatimukset, kuten salaus, roolipohjainen pääsynhallinta ja dokumentoitu vaikutustenarviointi.
Toimittajalta tulee pyytää tekninen kuvaus suojatoimista, tietojenkäsittelysopimus ja auditointien todistukset ennen pilotointia.
Salauksen, käyttäjätunnusten, lokitiedostojen ja varmuuskopioiden lisäksi kartoituksen on sisältävä vahva identiteetintunnistus ja palautussuunnitelma.
Automatisoidun päätöksenteon ja profiloinnin osalta DPIA on yleensä pakollinen ennen käyttöönottoa.
Toimittajan arvioinnissa on korostettava sertifikaatteja, sopimusten sisältöä ja palvelutasosopimuksen kattavuutta.
Recruitifyrecruitify.aiHallitse rekrytoinnin tietosuojaa keskitetystiRecruitify yhdistää GDPR-suostumusten hallinnan, täydellisen kirjausketjun ja turvallisen anonymisoinnin samaan rekrytoinnin ekosysteemiin.Tutustu Recruitifyhin
Sisällysluettelo
Mitä GDPR ja siihen liittyvä dokumentaatio vaativat rekryjärjestelmältä
Tekniset ja organisatoriset suojatoimet käytännössä
DPIA ja tekoäly: milloin ja mitä on dokumentoitava
Toimittajan arviointi ja hankintavaatimukset
Käytännön tietosuojakäytännöt: seloste, säilytysajat ja hakijan oikeudet
Tietoturvaloukkaukset ja palautumissuunnitelma käytännössä
Recruitify-tiimin käytännön näkökulma ja esimerkit
Julkaisijan näkökulma: tietoturva kilpailuetuna rekrytoinnissa
Miten Recruitify voi auttaa tietoturvan ja GDPR:n täyttämisessä
Lähteet
Usein kysytyt kysymykset
Mitä GDPR ja siihen liittyvä dokumentaatio vaativat rekryjärjestelmältä
GDPR:n mukaan rekisterinpitäjän on varmistettava henkilötietojen suoja asianmukaisilla teknisillä ja organisatorisilla toimenpiteillä. Artikla 32 edellyttää muun muassa salausta ja säännöllistä testausta, kun taas artikla 35 velvoittaa tietosuojaa koskevan vaikutustenarvioinnin, DPIA:n, aina kun käsittely aiheuttaa todennäköisesti korkean riskin rekisteröidyn oikeuksille. Rekrytoinnissa tämä koskee erityisesti laajamittaista profilointia ja automaattista päätöksentekoa.
Rekisterinpitäjän accountability-periaate tarkoittaa käytännössä, että organisaation on pystyttävä osoittamaan noudattamisensa, ei vain väittämään sitä. HR:n on siis pidettävä ajan tasalla useita dokumentteja.
Käsittelytoimien seloste, joka kuvaa mitä tietoja kerätään ja miksi.
DPIA-dokumentti, jos järjestelmässä on automaattista pisteytystä tai profilointia.
Tietojenkäsittelysopimus jokaisen alihankkijan kanssa.
Tietosuojaseloste hakijoille, joka kertoo käsittelyn tarkoituksen, säilytysajat ja rekisteröidyn oikeudet.
Puuttuva dokumentti ei tarkoita automaattisesti rikkomusta, mutta se tekee vaatimustenmukaisuuden osoittamisesta huomattavasti vaikeampaa valvontaviranomaiselle.
Tekniset ja organisatoriset suojatoimet käytännössä
Hankinnassa ja auditoinnissa arvioidaan yleensä samaa kokonaisuutta, vaikka termit vaihtelevat toimittajasta toiseen. GDPR:n vaatimusten mukaan suojausmenetelmiin kuuluvat TLS-salaus siirrossa, salaus lepotilassa, henkilökohtaiset käyttäjätunnukset, roolipohjainen pääsynhallinta ja lokitiedostot väärinkäytösten havaitsemiseksi.
Salaus ja avaintenhallinta: tiedon on oltava salattua sekä siirron aikana että tallennettuna, ja salausavainten hallinta on eriytettävä varsinaisesta datasta.
Pääsynhallinta: roolipohjainen oikeuksienhallinta (RBAC) rajaa kenellä on pääsy mihinkin hakijadataan, ja kertakirjautuminen yhdessä vahvan tunnistautumisen kanssa vähentää salasanojen varastamisen riskiä.
Lokitus ja valvonta: jokaisen tietueen katselun, muokkauksen ja poiston pitää jättää jälki, jotta väärinkäytökset voidaan havaita jälkikäteen.
Varmuuskopiointi ja palautuminen: säännöllinen varmuuskopiointi ja testattu katastrofipalautussuunnitelma varmistavat, että palvelu palautuu toimintaan häiriön jälkeen ilman tietojen katoamista.
Ammattilaisen vinkki: Pyydä toimittajalta näyttöä viimeisimmästä palautumistestistä, älä pelkkää kuvausta suunnitelmasta paperilla.
Nämä neljä osa-aluetta muodostavat rungon, jota vasten järjestelmän tietoturvaa kannattaa peilata jo tarjouspyyntövaiheessa.
DPIA ja tekoäly: milloin ja mitä on dokumentoitava
Automaattinen päätöksenteko tarkoittaa rekrytoinnissa tilannetta, jossa järjestelmä pisteyttää tai karsii hakijoita ilman merkittävää ihmisen osallistumista. Kun tällaista profilointia käytetään, DPIA on käytännössä pakollinen ennen käyttöönottoa.
EDPB:n lausunnon mukaan tekoälymalleihin liittyvä dokumentaatiovaatimus on erityisen tarkka: rekisterinpitäjän on osoitettava, ettei mallin parametreihin ole jäänyt tunnistettavaa tietoa, ja kuvattava toimenpiteet re-identifikaation estämiseksi.
Käytännössä HR:n kannattaa pyytää toimittajalta:
kuvaus siitä, miten malli on koulutettu ja millä datalla.
riskiarvio, joka kattaa virheellisen pisteytyksen ja syrjinnän mahdollisuuden.
testinäytteet, jotka osoittavat mallin toimivan tasapuolisesti eri hakijaryhmille.
Toimittajan arviointi ja hankintavaatimukset
Hankintavaiheessa tehdyt päätökset määrittävät, kuinka joustavasti järjestelmää voidaan myöhemmin mukauttaa uusiin vaatimuksiin. Suomalaisille organisaatioille PiTuKri tarjoaa valmiin kriteeristön pilvipalveluiden turvallisuuden arviointiin, ja se kattaa muun muassa palvelun kuvauksen, riskienhallinnan, elinkaaren hallinnan ja tiedon fyysisen sijainnin.
Toimittajan tausta: pyydä sertifikaatit, viimeisimmät auditointiraportit ja tieto siitä, missä data fyysisesti sijaitsee.
Tietojenkäsittelysopimuksen sisältö: sopimuksessa on käytävä ilmi alihankkijat, tiedon sijainti, osapuolten vastuut ja tilaajan auditointioikeus.
Palvelutasosopimus: SLA:n pitää määritellä käytettävyystavoitteet sekä se, miten tietoturvapäivitykset ja muutoksenhallinta hoidetaan ilman katkoksia.
Näiden kolmen kokonaisuuden puuttuminen tarjouksesta on yleensä merkki siitä, että toimittajan prosessit ovat vielä kypsymättömiä.
Käytännön tietosuojakäytännöt: seloste, säilytysajat ja hakijan oikeudet
Tietosuojaseloste on hakijalle näkyvin osa koko järjestelmää. Sen sisältö kannattaa suunnitella yhtä huolellisesti kuin tekniset kontrollit. Mallipohjan mukaan selosteessa on ilmoitettava käsittelyn tarkoitukset, lailliset perusteet, säilytysajat ja rekisteröidyn oikeudet, ja ei-valittujen hakijoiden tietoja säilytetään tyypillisesti yhdestä kahteen vuotta, ellei hakija pyydä aikaisempaa poistoa.
Selosteessa kerrotaan selkeästi, kuka on rekisterinpitäjä ja mihin tarkoituksiin dataa käytetään.
Säilytysajan päättyessä poisto pitää pystyä toteuttamaan teknisesti, ei vain kirjaamaan käytäntönä paperille.
Poistopyyntö tulee voida täyttää keskitetysti, myös silloin kun tietoa on kopioitunut useaan järjestelmän osaan.
Kolmannen osapuolen integraatiot ja evästeet on kuvattava avoimesti, jotta hakija tietää mihin hänen tietonsa mahdollisesti siirtyvät.
Meidän evästekäytäntömme on esimerkki siitä, miten tällainen läpinäkyvyys voidaan esittää käyttäjälle ymmärrettävästi.
Tietoturvaloukkaukset ja palautumissuunnitelma käytännössä
Ilmoitusvelvollisuudella on tiukka aikaraja, ja vastuu sen täyttämisestä on aina rekisterinpitäjällä, ei pelkästään järjestelmätoimittajalla.
Havaitun poikkeaman jälkeen ensimmäinen askel on eristää vaarantunut järjestelmän osa ja kerätä lokit talteen ennen kuin jälkiä katoaa.
Rekisterinpitäjän on arvioitava riski rekisteröidyille ja tehtävä tarvittaessa ilmoitus valvontaviranomaiselle ilman aiheetonta viivytystä.
Vakavissa tapauksissa myös vaikutuksen kohteena olevia hakijoita on tiedotettava suoraan.
Palautumisen jälkeen tehdään jälkiarviointi, jossa selvitetään syy ja päivitetään suojatoimet vastaavaa tilannetta varten.
Säännölliset haavoittuvuusskannaukset ja penetraatiotestit vähentävät todennäköisyyttä, että tällaiseen tilanteeseen joudutaan lainkaan.
Recruitify-tiimin käytännön näkökulma ja esimerkit
Rekrytointijärjestelmän vaatimustenmukaisuus näkyy parhaiten siinä, miten suostumukset ja niiden muutokset tallentuvat pitkällä aikavälillä. Jokainen suostumus ja tietueen käsittelyvaihe dokumentoidaan kirjausketjuun, joka toimii digitaalisena todisteena valvontaviranomaiselle tai sisäiselle auditoinnille. Arkaluonteiset tiedot voidaan anonymisoida ilman että johdon raportointiin tarvittava tieto katoaa.
Kirjausketjun on oltava täydellinen: jokaisen tietueen elinkaari pitää pystyä todistamaan, ei vain kuvailemaan.
Säännöllinen toimitusketjun arviointi ja testaus kuuluvat samaan kokonaisuuteen kuin itse tekninen alusta, ei erillisenä lisänä sen päälle.
Julkaisijan näkökulma: tietoturva kilpailuetuna rekrytoinnissa
Moni HR-organisaatio käsittelee tietoturvaa pakollisena kuluna, ei kilpailuetuna. Se on virhearvio. Asiakas, joka luovuttaa suorahakutoimeksiannon, arvioi ensin, kuinka huolellisesti toimisto käsittelee ehdokkaidensa tietoja. Vaatimustenmukaisuus ei siis ole vain juridinen suoja vaan myyntiargumentti, joka erottaa ammattimaisen toimijan huolimattomasta silloin, kun asiakas vertailee vaihtoehtoja.
- Recruitify Team
Miten Recruitify voi auttaa tietoturvan ja GDPR:n täyttämisessä
Tietosuojatyötä voidaan vähentää yhdistämällä suostumusten hallinnan, kirjausketjun ja anonymisointityökalut samaan alustaan, jolloin dokumentaatio syntyy prosessin sivutuotteena eikä erillisenä lisätyönä.
Suostumusten hallintamoduuli tallentaa jokaisen muutoksen todisteena valvontaa varten. Anonymisointitoiminto voi anonymisoida ehdokasprofiilit ennen niiden esittelyä. Kirjausketju kattaa koko tietueen elinkaaren yhdestä näkymästä.
Tutustu hinnoitteluun tai lue lisää tietosuojakäytännöstämme ja varaa esittely nähdäksesi, miten alusta toimii omassa rekrytointiprosessissasi.
Lähteet
This article is general information, not a substitute for advice from a qualified lawyer. Consult a qualified legal professional about your own circumstances before acting on anything here.
Usein kysytyt kysymykset
Mitä GDPR vaatii rekrytointijärjestelmän tietoturvalta?
GDPR edellyttää asianmukaisia teknisiä ja organisatorisia toimenpiteitä, kuten salausta siirrossa ja levossa sekä pääsynhallintaa. Vaatimusten laajuus riippuu käsittelyn riskistä, joten laajamittainen profilointi edellyttää lisäksi dokumentoidun vaikutustenarvioinnin.
Milloin DPIA on pakollinen rekrytoinnissa?
DPIA tarvitaan, kun käsittely aiheuttaa todennäköisesti korkean riskin hakijoiden oikeuksille, mikä koskee erityisesti automaattista pisteytystä tai profilointia. EDPB:n ohjeistus korostaa tätä erityisesti tekoälymallien kohdalla.
Kuinka kauan hakijan tietoja saa säilyttää?
Säilytysajan pituus riippuu käsittelyn tarkoituksesta, ja sen tulee näkyä tietosuojaselosteessa selkeästi. Käytännön mallien mukaan ei-valittujen hakijoiden tietoja säilytetään tyypillisesti yhdestä kahteen vuotta, ellei hakija pyydä poistoa aiemmin.
Mitä toimittajan arvioinnissa kannattaa tarkistaa?
Toimittajalta kannattaa pyytää tekninen kuvaus suojatoimista, tietojenkäsittelysopimus ja näyttö auditoinneista tai testauksesta. Suomalaisille organisaatioille PiTuKri tarjoaa valmiin viitekehyksen pilvipalvelun arviointiin.
Mitä Recruitify tarjoaa tietoturvan tueksi?
Recruitify sisältää suostumustenhallinnan, kirjausketjun ja anonymisointityökalut, jotka helpottavat GDPR-dokumentaation ylläpitoa. Tarkat hinnat löytyvät hinnoittelusivulta.
Suositukset
Päivitykset ja uutuudet
Pysy ajan tasalla uusimpien innovaatioiden, ominaisuuksien ja vinkkien kanssa koskien Recruitify-sovellusta!
Antaessasi sähköpostiosoitteesi uutiskirjeen tilaamisen yhteydessä suostut sen käsittelyyn markkinointitietojen lähettämiseksi koskien Administraattorin tuotteita ja palveluita. Henkilötietojesi käsittelijä yllä olevaan tarkoitukseen on Recruitify Sp. z o.o., jonka päätoimipaikka on Varsovassa (KRS 0000709889). Lisätietoja henkilötietojen käsittelyn periaatteista ja niihin liittyvien henkilöiden oikeuksista löydät asiakirjasta Tietosuojakäytäntö.
Tutustu myös

Rekrytointiprosessi
Audit trail HR: näin varmistat jäljitettävyyden ja GDPR-vaatimustenmukaisuuden
HR:n tapahtumaloki näyttää, kuka muutti tietoja ja milloin. Selvitä, miten loki vahvistaa jäljitettävyyttä ja auttaa osoittamaan GDPR:n noudattamisen.
12.10.2026
Näytä lisää
Rekrytointiprosessi
Rekrytointidatan säilytysajat: mitä lain mukaan tulee huomioida
Selvitä, kuinka kauan rekrytointitietoja saa säilyttää, mitä laki vaatii ja miten dokumentointi sekä automaattinen poisto tukevat tietosuojan noudattamista.
11.10.2026
Näytä lisää
Rekrytointiprosessi
Skill tagging rekrytointi: miten osaamistunnisteet nopeuttavat ATS:ää
Osaamistunnisteet tehostavat rekrytointia: löydä sopivat kandidaatit taitojen perusteella, älä vain CV:n avainsanojen avulla, ja kokoa ehdokaslista nopeammin.
10.10.2026
Näytä lisää
Rekrytointiprosessi
Audit trail HR: näin varmistat jäljitettävyyden ja GDPR-vaatimustenmukaisuuden
HR:n tapahtumaloki näyttää, kuka muutti tietoja ja milloin. Selvitä, miten loki vahvistaa jäljitettävyyttä ja auttaa osoittamaan GDPR:n noudattamisen.
12.10.2026
Näytä lisää
Rekrytointiprosessi
Rekrytointidatan säilytysajat: mitä lain mukaan tulee huomioida
Selvitä, kuinka kauan rekrytointitietoja saa säilyttää, mitä laki vaatii ja miten dokumentointi sekä automaattinen poisto tukevat tietosuojan noudattamista.
11.10.2026
Näytä lisää