Päivitetty:
Audit trail HR: näin varmistat jäljitettävyyden ja GDPR-vaatimustenmukaisuuden
Rekrytointiprosessi
Iwo Paliszewski
HR-audit trail on kronologinen, muuttumaton loki, joka näyttää kuka muutti mitä ja milloin. Se kattaa käyttäjätunnisteet, aikaleimat, tapahtumatyypit sekä arvot ennen ja jälkeen muutoksen. Tällainen loki on välttämätön, koska GDPR edellyttää rekisterinpitäjältä kykyä osoittaa vaatimustenmukaisuus ja koska NIST-standardit antavat teknisen rungon lokien luotettavalle hallinnalle.
Lyhyesti:
Henkilöstöloki kattaa sovelluksen muutosten lisäksi kirjautumiset ja oikeuksien muutokset; jokainen rivi yksilöi tekijän ja roolin, sekunnin tarkkuisen ajan sekä arvot ennen muutosta ja sen jälkeen.
Pelkkä ylläpitäjien käyttöoikeuksien rajoitus ei estä lokin jälkikäteistä muuttamista; kryptografiset allekirjoitukset tai muuttumaton tallennus tekevät muutokset havaittaviksi tai estävät rivien poistamisen ja ylikirjoittamisen.
Muutoshyväksynnöissä ehdottajan ja hyväksyjän tulee olla eri henkilöitä, ja lokiin kirjataan molemmat erillisinä tapahtumina sekä vaadittu perustelu.
Seuraa hyväksyntöjä reaaliajassa: hyväksyntä ilman sitä edeltävää ehdotusta paljastaa poikkeaman ajoissa, ennen kuin virhe ehtii vaikuttaa palkanmaksuun tai sopimukseen.
Säilytä todistusaineistoksi tarkoitetut lokit erillään nopeammin kierrätettävistä valvontalokeista ja rajaa raporttien henkilötiedot minimiin, mutta säilytä lokissa täydet metatiedot.
RecruitifyTue HR-tietojen jäljitettävyyttäRecruitifyn GDPR-suostumusten hallinta kirjaa tietueiden käsittelyn ja tukee arkaluonteisten tietojen turvallista anonymisointia.Tutustu Recruitifyyn
Sisällysluettelo
Mitä audit trail HR:ssä tarkoittaa: lokityypit ja tallennetut kentät
Miksi audit trail on tärkeä HR-hyväksynnöissä ja vaatimustenmukaisuudessa
Keskeiset komponentit: mitä audit trailin luotettavuus vaatii
Eheys ja tamper-resistance: tekniset suojauskeinot audit trailille
Digitaaliset hyväksynnät ja maker-checker-periaate HR-prosesseissa
Todistusaineisto ja raportointi: auditoitavien raporttien rakentaminen
Recruitify Teamin näkökulma audit trailin käytännön toteutukseen
Miksi audit trail kannattaa priorisoida juuri nyt
Recruitifyn ratkaisu audit trailin ja GDPR-vaatimustenmukaisuuden tukena
Usein kysytyt kysymykset
Lähteet
Mitä audit trail HR:ssä tarkoittaa: lokityypit ja tallennetut kentät
HR-järjestelmän audit trail rakentuu kahdesta tasosta. Sovellustason loki tallentaa käyttäjän toimet itse HR-ohjelmistossa: kuka avasi työntekijän tiedot, kuka hyväksyi palkkamuutoksen, kuka muokkasi sopimusta. Järjestelmätason loki puolestaan kirjaa infrastruktuurin tapahtumat, kuten kirjautumiset, oikeuksien muutokset ja tietokantayhteydet. Molempia tarvitaan: sovellustason loki kertoo liiketoiminnan tapahtuman, järjestelmätason loki todentaa, ettei tapahtumaa ole käsitelty valtuuksitta.
Toimiva audit trail tallentaa jokaisesta tapahtumasta vähintään seuraavat kentät:
käyttäjätunniste ja rooli, joka teki muutoksen
aikaleima sekunnin tarkkuudella
tapahtuman tyyppi, esimerkiksi palkkamuutos tai hyväksyntä
arvo ennen muutosta ja arvo muutoksen jälkeen
vapaaehtoinen syy tai kommenttikenttä
Käytännössä tämä näkyy esimerkiksi silloin, kun työsuhteen päättymispäivää muutetaan, palkkatasoa korjataan tai rekrytointipäätös hyväksytään ketjussa. Kattavampaa ohjeistusta HR-datan elinkaaren hallintaan löytyy käytännön muistilistastamme HR-tietojen hallinnasta.
Miksi audit trail on tärkeä HR-hyväksynnöissä ja vaatimustenmukaisuudessa
Audit trail ei ole pelkkä tekninen lisäominaisuus. Se on todiste siitä, että HR-prosessi toimii sääntöjen mukaan, ja se on ensimmäinen asia, jota auditoija tai valvontaviranomainen pyytää nähtäväkseen.
GDPR:n accountability-periaate velvoittaa osoittamaan, ei vain väittämään, että tietoja käsitellään oikein
sisäinen tilivelvollisuus paranee, kun jokainen hyväksyntä on jäljitettävissä yksittäiseen henkilöön
väärinkäytökset, kuten luvattomat palkkamuutokset, ovat havaittavissa jälkikäteen
palkka- ja henkilöstödokumenttien auditointi nopeutuu, kun jokainen muutos on valmiiksi dokumentoitu
Organisaatioiden on toteutettava tekniset ja organisatoriset toimenpiteet henkilötietojen eheyden ja luottamuksellisuuden varmistamiseksi. Tämä tarkoittaa käytännössä sitä, että pelkkä lokien olemassaolo ei riitä: niiden pääsynhallinnan ja säilytyksen on vastattava samaa tasoa kuin itse HR-datan suojauksen. Tarkempaa taustaa siitä, mitä henkilötietoja HR saa ylipäätään käsitellä, löytyy työelämän tietosuojaa käsittelevästä artikkelistamme.
Keskeiset komponentit: mitä audit trailin luotettavuus vaatii
Luotettava audit trail ei synny sattumalta. Se vaatii sekä teknisiä ratkaisuja että selkeät prosessisäännöt, jotka määritellään jo järjestelmän käyttöönottovaiheessa.
Tapahtumarivit ja before-after-kuvat. Jokainen muutos tallentuu omana rivinään, jossa näkyy sekä vanha että uusi arvo, ei pelkkää lopputulosta.
Käyttäjäidentiteetit ja roolit. Jokainen tapahtuma kytketään yksilöityyn tiliin, ei jaettuun pääkäyttäjätunnukseen.
Aikaleimojen synkronointi. Kaikki järjestelmän osat käyttävät samaa kellolähdettä, jotta tapahtumien järjestys on todennettavissa.
Säilytyspolitiikat. Lokit säilytetään niin kauan kuin laki tai sisäinen sääntö edellyttää, ei lyhyemmin eikä tarpeettoman pitkään.
Revisionhallinta. Dokumenttien ja käytäntöjen versiot tallentuvat erikseen, jotta nähdään, minkä säännön mukaan tietty päätös tehtiin.
Ilmoitukset massamuutoksista. Järjestelmä hälyttää, kun useita tietueita muutetaan samanaikaisesti, sillä se on tyypillinen merkki virheestä tai väärinkäytöksestä.
Roolipohjainen pääsynhallinta. Vain ne, joilla on todellinen tarve nähdä audit trail, saavat siihen oikeudet.
Ammattilaisen vinkki: Määrittele jo järjestelmän käyttöönottovaiheessa, mitkä tapahtumat vaativat pakollisen kommenttikentän, sillä jälkikäteen lisätty syyperustelu ei vastaa samaa todistusarvoa.
NIST SP 800-53:n audit and accountability -suositukset korostavat juuri standardoitua tapahtumaformaattia ja järjestelmälaajuista ajallista korrelaatiota, mikä tekee näistä komponenteista teknisen minimin, ei lisäominaisuuden.
Eheys ja tamper-resistance: tekniset suojauskeinot audit trailille
Lokin olemassaolo ei vielä todista mitään, jos kuka tahansa pääkäyttäjä voi muokata sitä jälkikäteen. Eheyden varmistaminen vaatii erillisiä teknisiä keinoja pääsynhallinnan lisäksi.
kryptografinen allekirjoitus jokaiselle lokitapahtumalle, jolloin mikä tahansa jälkikäteinen muutos on matemaattisesti havaittavissa
WORM-tallennus (write once, read many), jossa kirjoitettua riviä ei voi enää ylikirjoittaa tai poistaa
selkeä ero käyttöoikeuksien rajoittamisen ja varsinaisen immuunin tallennuksen välillä
AWS:n hyvän arkkitehtuurin käytännöt toteavat tämän suoraan: pelkkä ylläpitäjän oikeuksien rajoitus ei riitä, vaan tarvitaan immuuneja tallennusratkaisuja tai kryptografisia toimenpiteitä. Käytännön tarkastuksessa tämä tarkoittaa, että auditoijalle on pystyttävä näyttämään jokaisen rivin tarkistussumma ja todistamaan, ettei tallennusjärjestelmä mahdollista rivien poistoa edes pääkäyttäjätasolla.
Ammattilaisen vinkki: Pyydä järjestelmätoimittajalta demonstraatio siitä, mitä tapahtuu, kun joku yrittää muokata olemassa olevaa lokiriviä: vastauksen pitäisi olla, että se ei yksinkertaisesti onnistu.
Teknisiä vaatimuksia lokien hallintaan ja pääsynhallintaan avaamme tarkemmin rekryjärjestelmän tietoturvaa käsittelevässä artikkelissamme.
Digitaaliset hyväksynnät ja maker-checker-periaate HR-prosesseissa
Maker-checker-periaate erottaa sen, joka tekee muutosehdotuksen, siitä, joka sen hyväksyy. Tämä kahden henkilön malli on erityisen tärkeä palkka- ja sopimusmuutoksissa, joissa yksittäisen käyttäjän virhe tai väärinkäytös voisi muuten jäädä huomaamatta.
maker-checker-ketju kirjautuu audit trailiin omana tapahtumaparina: ehdotus ja hyväksyntä erillisinä riveinä
elektronisen allekirjoituksen metatiedot, kuten allekirjoitusaika ja todennustapa, tallentuvat osana hyväksyntätapahtumaa
todennuspolku näyttää koko ketjun alusta loppuun, ei vain lopullista hyväksyntää
Reaaliaikainen seuranta tekee tästä toimivan käytännössä. Kun poikkeama, esimerkiksi hyväksyntä ilman vastaavaa ehdotusta, havaitaan heti eikä kuukausien päästä tarkastuksessa, korjaavat toimet voidaan tehdä ennen kuin virhe ehtii vaikuttaa palkanmaksuun tai sopimukseen.
Todistusaineisto ja raportointi: auditoitavien raporttien rakentaminen
Hyvä raportti ei toista koko lokia sellaisenaan, vaan tiivistää sen auditoijalle ymmärrettävään muotoon säilyttäen samalla jäljitettävyyden alkuperäiseen tapahtumaan.
Rakenna palkkamuutosraportti, joka näyttää jokaisen muutoksen tekijän, hyväksyjän ja ajankohdan yhdellä rivillä.
Minimoi raportissa näkyvät henkilötiedot, mutta säilytä täydet metatiedot alkuperäisessä lokissa auditointia varten.
Valmistele erillinen otos kriittisimmistä tapahtumista, kuten työsuhteen päättymisistä ja palkkatason muutoksista, sisäistä tai ulkoista auditoria varten.
NIST SP 800-92r1 erottaa operatiiviseen valvontaan tarkoitetut lokit oikeudellisena todistusaineistona toimivista lokeista. Tämä ero vaikuttaa suoraan säilytysaikaan ja muuttumattomuusvaatimuksiin: operatiivinen loki voidaan kierrättää nopeammin, todistusaineistoksi tarkoitettu ei. Metatiedon minimoinnin periaatteet raporteissa on avattu tarkemmin GDPR:ää ja CV:n anonymisointia käsittelevässä artikkelissamme.
Recruitify Teamin näkökulma audit trailin käytännön toteutukseen
On olemassa GDPR-suostumusten hallintamoduuli, joka tuottaa audit trailin jokaisesta kandidaatti- ja työntekijätietueesta. Tämä tarkoittaa digitaalista todistetta jokaisesta tapahtumasta ilman, että johtotason raportointi tai liiketoiminta-analytiikka menettää tarvitsemiaan kovia metatietoja.
Käytännössä audit trail näkyy rekrytoinnin työnkuluissa esimerkiksi silloin, kun kandidaatin profiili siirtyy vaiheesta toiseen, kun palautetta kirjataan tai kun loppuasiakkaalle lähetetään anonymisoitu profiili. Automaation ansiosta nämä tapahtumat voivat kirjautua ilman erillistä manuaalista työtä, mikä voi vähentää hallinnollista taakkaa ja parantaa samalla jäljitettävyyttä. HR-osastoille suunnatusta kokonaisuudesta kerromme lisää ATS-ratkaisussamme HR-osastoille.
Miksi audit trail kannattaa priorisoida juuri nyt
Audit trail ei ole projekti, joka valmistuu kerralla, vaan siirtymä jatkuvaan valmiuteen. Jälkikäteen tehty tarkastus löytää virheen kuukausien viiveellä, reaaliaikainen hälytys löytää sen samana päivänä.
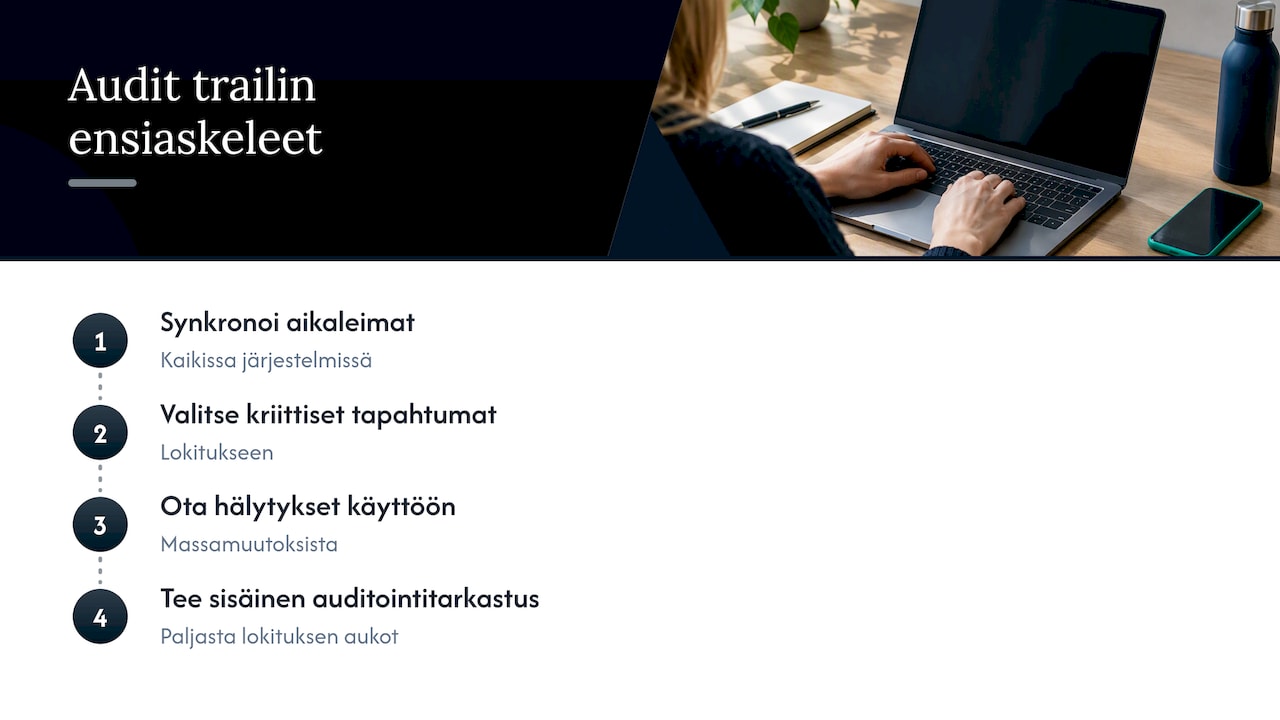
Pienimmät ensimmäiset askeleet ovat konkreettisia: synkronoi aikaleimat kaikissa järjestelmissä, valitse kriittisimmät tapahtumatyypit lokitukseen ja ota käyttöön hälytykset massamuutoksista. Seuraava luonteva askel on sisäinen auditointitarkastus, joka paljastaa nykyisen lokituksen aukot ennen kuin ulkopuolinen taho tekee sen puolestasi.
- Recruitify Team
Recruitifyn ratkaisu audit trailin ja GDPR-vaatimustenmukaisuuden tukena
Kun HR-tiimi joutuu kokoamaan audit trailin käsin useasta erillisestä taulukosta, aikaa kuluu enemmän todisteiden etsimiseen kuin itse päätöksentekoon. Me olemme rakentaneet audit trailin suoraan osaksi ATS- ja CRM-alustaamme, jotta jäljitettävyys syntyy automaattisesti jokaisesta hyväksynnästä, muutoksesta ja suostumuksesta ilman erillistä ylläpitoa.
Tarjoamme käytännössä:
GDPR-suostumusten hallintamoduulin, joka tuottaa digitaalisen todisteen jokaisesta tietueesta
roolipohjaiset käyttöoikeudet ja mahdollisuuden anonymisoida herkät kentät ilman, että johtotason raportointi kärsii
automatisoidut työnkulut, jotka vähentävät hallinnollista työtä ja jättävät samalla selkeän jäljen jokaisesta vaiheesta
Starter Package -suunnitelman hinnoista kerrotaan verkkosivuilla; muita hinnoittelutietoja saa pyytämällä. Tutustu tarkempiin tietoihin hinnoittelusivullamme ja pyydä pilottia, jotta näet audit trailin toiminnassa omassa rekrytointiprosessissasi.
Usein kysytyt kysymykset
Mikä on audit trailin tarkoitus ohjelmistokehityksessä?
Audit trail auttaa rekonstruoimaan tapahtumien kulun ja havaitsemaan turvallisuuspoikkeamia järjestelmässä, kuten NISTin varhainen bulletin aiheesta kuvaa. HR-järjestelmässä sama periaate pätee: loki pitää yksittäiset käyttäjät vastuullisina tekemistään muutoksista.
Mitä HR-auditointi käytännössä sisältää?
HR-auditointi tarkastaa, vastaavatko henkilöstötietojen käsittely, hyväksyntäketjut ja säilytyskäytännöt sovittuja sääntöjä ja lainsäädäntöä. Siihen kuuluu tyypillisesti työsuhdetietojen, palkkamuutosten ja suostumusten tarkastus audit trailin avulla.
Mitkä vaiheet kuuluvat audit trailin kattavaan tarkastusprosessiin?
Käytännön tarkastus etenee yleensä kattavuuden selvityksestä, käyttöoikeuksien tarkistukseen, eheyden todentamiseen, poikkeamien analysointiin ja lopuksi raportointiin. Vaiheiden tarkka määrä ja nimeäminen vaihtelevat organisaatiokohtaisesti, mutta tavoite on sama: todistaa, että lokit ovat luotettavia ja kattavia.
Mitä dokumentteja palkanlaskennan audit trailiin kuuluu?
Palkanlaskennan audit trailiin kuuluvat tyypillisesti palkkamuutosten hyväksyntälokit, työsopimusten versiohistoria ja maksutapahtumien vahvistukset. Näiden tulee näyttää sekä muutoksen tekijä että hyväksyjä, kuten NIST SP 800-53:n audit and accountability -suositukset edellyttävät.
Miksi audit trail on erityisen tärkeä juuri HR:ssä?
HR-tiedot sisältävät arkaluonteisia henkilötietoja ja taloudellisesti merkittäviä päätöksiä, kuten palkkoja ja irtisanomisia, joten virheiden ja väärinkäytösten riski on suuri. Audit trail tekee jokaisesta päätöksestä jäljitettävän, mikä tukee sekä GDPR:n vaatimaa accountability-periaatetta että sisäistä valvontaa.
Lähteet
Suositukset
Päivitykset ja uutuudet
Pysy ajan tasalla uusimpien innovaatioiden, ominaisuuksien ja vinkkien kanssa koskien Recruitify-sovellusta!
Antaessasi sähköpostiosoitteesi uutiskirjeen tilaamisen yhteydessä suostut sen käsittelyyn markkinointitietojen lähettämiseksi koskien Administraattorin tuotteita ja palveluita. Henkilötietojesi käsittelijä yllä olevaan tarkoitukseen on Recruitify Sp. z o.o., jonka päätoimipaikka on Varsovassa (KRS 0000709889). Lisätietoja henkilötietojen käsittelyn periaatteista ja niihin liittyvien henkilöiden oikeuksista löydät asiakirjasta Tietosuojakäytäntö.
Päivitetty:
Audit trail HR: näin varmistat jäljitettävyyden ja GDPR-vaatimustenmukaisuuden
Rekrytointiprosessi
Iwo Paliszewski
HR-audit trail on kronologinen, muuttumaton loki, joka näyttää kuka muutti mitä ja milloin. Se kattaa käyttäjätunnisteet, aikaleimat, tapahtumatyypit sekä arvot ennen ja jälkeen muutoksen. Tällainen loki on välttämätön, koska GDPR edellyttää rekisterinpitäjältä kykyä osoittaa vaatimustenmukaisuus ja koska NIST-standardit antavat teknisen rungon lokien luotettavalle hallinnalle.
Lyhyesti:
Henkilöstöloki kattaa sovelluksen muutosten lisäksi kirjautumiset ja oikeuksien muutokset; jokainen rivi yksilöi tekijän ja roolin, sekunnin tarkkuisen ajan sekä arvot ennen muutosta ja sen jälkeen.
Pelkkä ylläpitäjien käyttöoikeuksien rajoitus ei estä lokin jälkikäteistä muuttamista; kryptografiset allekirjoitukset tai muuttumaton tallennus tekevät muutokset havaittaviksi tai estävät rivien poistamisen ja ylikirjoittamisen.
Muutoshyväksynnöissä ehdottajan ja hyväksyjän tulee olla eri henkilöitä, ja lokiin kirjataan molemmat erillisinä tapahtumina sekä vaadittu perustelu.
Seuraa hyväksyntöjä reaaliajassa: hyväksyntä ilman sitä edeltävää ehdotusta paljastaa poikkeaman ajoissa, ennen kuin virhe ehtii vaikuttaa palkanmaksuun tai sopimukseen.
Säilytä todistusaineistoksi tarkoitetut lokit erillään nopeammin kierrätettävistä valvontalokeista ja rajaa raporttien henkilötiedot minimiin, mutta säilytä lokissa täydet metatiedot.
RecruitifyTue HR-tietojen jäljitettävyyttäRecruitifyn GDPR-suostumusten hallinta kirjaa tietueiden käsittelyn ja tukee arkaluonteisten tietojen turvallista anonymisointia.Tutustu Recruitifyyn
Sisällysluettelo
Mitä audit trail HR:ssä tarkoittaa: lokityypit ja tallennetut kentät
Miksi audit trail on tärkeä HR-hyväksynnöissä ja vaatimustenmukaisuudessa
Keskeiset komponentit: mitä audit trailin luotettavuus vaatii
Eheys ja tamper-resistance: tekniset suojauskeinot audit trailille
Digitaaliset hyväksynnät ja maker-checker-periaate HR-prosesseissa
Todistusaineisto ja raportointi: auditoitavien raporttien rakentaminen
Recruitify Teamin näkökulma audit trailin käytännön toteutukseen
Miksi audit trail kannattaa priorisoida juuri nyt
Recruitifyn ratkaisu audit trailin ja GDPR-vaatimustenmukaisuuden tukena
Usein kysytyt kysymykset
Lähteet
Mitä audit trail HR:ssä tarkoittaa: lokityypit ja tallennetut kentät
HR-järjestelmän audit trail rakentuu kahdesta tasosta. Sovellustason loki tallentaa käyttäjän toimet itse HR-ohjelmistossa: kuka avasi työntekijän tiedot, kuka hyväksyi palkkamuutoksen, kuka muokkasi sopimusta. Järjestelmätason loki puolestaan kirjaa infrastruktuurin tapahtumat, kuten kirjautumiset, oikeuksien muutokset ja tietokantayhteydet. Molempia tarvitaan: sovellustason loki kertoo liiketoiminnan tapahtuman, järjestelmätason loki todentaa, ettei tapahtumaa ole käsitelty valtuuksitta.
Toimiva audit trail tallentaa jokaisesta tapahtumasta vähintään seuraavat kentät:
käyttäjätunniste ja rooli, joka teki muutoksen
aikaleima sekunnin tarkkuudella
tapahtuman tyyppi, esimerkiksi palkkamuutos tai hyväksyntä
arvo ennen muutosta ja arvo muutoksen jälkeen
vapaaehtoinen syy tai kommenttikenttä
Käytännössä tämä näkyy esimerkiksi silloin, kun työsuhteen päättymispäivää muutetaan, palkkatasoa korjataan tai rekrytointipäätös hyväksytään ketjussa. Kattavampaa ohjeistusta HR-datan elinkaaren hallintaan löytyy käytännön muistilistastamme HR-tietojen hallinnasta.
Miksi audit trail on tärkeä HR-hyväksynnöissä ja vaatimustenmukaisuudessa
Audit trail ei ole pelkkä tekninen lisäominaisuus. Se on todiste siitä, että HR-prosessi toimii sääntöjen mukaan, ja se on ensimmäinen asia, jota auditoija tai valvontaviranomainen pyytää nähtäväkseen.
GDPR:n accountability-periaate velvoittaa osoittamaan, ei vain väittämään, että tietoja käsitellään oikein
sisäinen tilivelvollisuus paranee, kun jokainen hyväksyntä on jäljitettävissä yksittäiseen henkilöön
väärinkäytökset, kuten luvattomat palkkamuutokset, ovat havaittavissa jälkikäteen
palkka- ja henkilöstödokumenttien auditointi nopeutuu, kun jokainen muutos on valmiiksi dokumentoitu
Organisaatioiden on toteutettava tekniset ja organisatoriset toimenpiteet henkilötietojen eheyden ja luottamuksellisuuden varmistamiseksi. Tämä tarkoittaa käytännössä sitä, että pelkkä lokien olemassaolo ei riitä: niiden pääsynhallinnan ja säilytyksen on vastattava samaa tasoa kuin itse HR-datan suojauksen. Tarkempaa taustaa siitä, mitä henkilötietoja HR saa ylipäätään käsitellä, löytyy työelämän tietosuojaa käsittelevästä artikkelistamme.
Keskeiset komponentit: mitä audit trailin luotettavuus vaatii
Luotettava audit trail ei synny sattumalta. Se vaatii sekä teknisiä ratkaisuja että selkeät prosessisäännöt, jotka määritellään jo järjestelmän käyttöönottovaiheessa.
Tapahtumarivit ja before-after-kuvat. Jokainen muutos tallentuu omana rivinään, jossa näkyy sekä vanha että uusi arvo, ei pelkkää lopputulosta.
Käyttäjäidentiteetit ja roolit. Jokainen tapahtuma kytketään yksilöityyn tiliin, ei jaettuun pääkäyttäjätunnukseen.
Aikaleimojen synkronointi. Kaikki järjestelmän osat käyttävät samaa kellolähdettä, jotta tapahtumien järjestys on todennettavissa.
Säilytyspolitiikat. Lokit säilytetään niin kauan kuin laki tai sisäinen sääntö edellyttää, ei lyhyemmin eikä tarpeettoman pitkään.
Revisionhallinta. Dokumenttien ja käytäntöjen versiot tallentuvat erikseen, jotta nähdään, minkä säännön mukaan tietty päätös tehtiin.
Ilmoitukset massamuutoksista. Järjestelmä hälyttää, kun useita tietueita muutetaan samanaikaisesti, sillä se on tyypillinen merkki virheestä tai väärinkäytöksestä.
Roolipohjainen pääsynhallinta. Vain ne, joilla on todellinen tarve nähdä audit trail, saavat siihen oikeudet.
Ammattilaisen vinkki: Määrittele jo järjestelmän käyttöönottovaiheessa, mitkä tapahtumat vaativat pakollisen kommenttikentän, sillä jälkikäteen lisätty syyperustelu ei vastaa samaa todistusarvoa.
NIST SP 800-53:n audit and accountability -suositukset korostavat juuri standardoitua tapahtumaformaattia ja järjestelmälaajuista ajallista korrelaatiota, mikä tekee näistä komponenteista teknisen minimin, ei lisäominaisuuden.
Eheys ja tamper-resistance: tekniset suojauskeinot audit trailille
Lokin olemassaolo ei vielä todista mitään, jos kuka tahansa pääkäyttäjä voi muokata sitä jälkikäteen. Eheyden varmistaminen vaatii erillisiä teknisiä keinoja pääsynhallinnan lisäksi.
kryptografinen allekirjoitus jokaiselle lokitapahtumalle, jolloin mikä tahansa jälkikäteinen muutos on matemaattisesti havaittavissa
WORM-tallennus (write once, read many), jossa kirjoitettua riviä ei voi enää ylikirjoittaa tai poistaa
selkeä ero käyttöoikeuksien rajoittamisen ja varsinaisen immuunin tallennuksen välillä
AWS:n hyvän arkkitehtuurin käytännöt toteavat tämän suoraan: pelkkä ylläpitäjän oikeuksien rajoitus ei riitä, vaan tarvitaan immuuneja tallennusratkaisuja tai kryptografisia toimenpiteitä. Käytännön tarkastuksessa tämä tarkoittaa, että auditoijalle on pystyttävä näyttämään jokaisen rivin tarkistussumma ja todistamaan, ettei tallennusjärjestelmä mahdollista rivien poistoa edes pääkäyttäjätasolla.
Ammattilaisen vinkki: Pyydä järjestelmätoimittajalta demonstraatio siitä, mitä tapahtuu, kun joku yrittää muokata olemassa olevaa lokiriviä: vastauksen pitäisi olla, että se ei yksinkertaisesti onnistu.
Teknisiä vaatimuksia lokien hallintaan ja pääsynhallintaan avaamme tarkemmin rekryjärjestelmän tietoturvaa käsittelevässä artikkelissamme.
Digitaaliset hyväksynnät ja maker-checker-periaate HR-prosesseissa
Maker-checker-periaate erottaa sen, joka tekee muutosehdotuksen, siitä, joka sen hyväksyy. Tämä kahden henkilön malli on erityisen tärkeä palkka- ja sopimusmuutoksissa, joissa yksittäisen käyttäjän virhe tai väärinkäytös voisi muuten jäädä huomaamatta.
maker-checker-ketju kirjautuu audit trailiin omana tapahtumaparina: ehdotus ja hyväksyntä erillisinä riveinä
elektronisen allekirjoituksen metatiedot, kuten allekirjoitusaika ja todennustapa, tallentuvat osana hyväksyntätapahtumaa
todennuspolku näyttää koko ketjun alusta loppuun, ei vain lopullista hyväksyntää
Reaaliaikainen seuranta tekee tästä toimivan käytännössä. Kun poikkeama, esimerkiksi hyväksyntä ilman vastaavaa ehdotusta, havaitaan heti eikä kuukausien päästä tarkastuksessa, korjaavat toimet voidaan tehdä ennen kuin virhe ehtii vaikuttaa palkanmaksuun tai sopimukseen.
Todistusaineisto ja raportointi: auditoitavien raporttien rakentaminen
Hyvä raportti ei toista koko lokia sellaisenaan, vaan tiivistää sen auditoijalle ymmärrettävään muotoon säilyttäen samalla jäljitettävyyden alkuperäiseen tapahtumaan.
Rakenna palkkamuutosraportti, joka näyttää jokaisen muutoksen tekijän, hyväksyjän ja ajankohdan yhdellä rivillä.
Minimoi raportissa näkyvät henkilötiedot, mutta säilytä täydet metatiedot alkuperäisessä lokissa auditointia varten.
Valmistele erillinen otos kriittisimmistä tapahtumista, kuten työsuhteen päättymisistä ja palkkatason muutoksista, sisäistä tai ulkoista auditoria varten.
NIST SP 800-92r1 erottaa operatiiviseen valvontaan tarkoitetut lokit oikeudellisena todistusaineistona toimivista lokeista. Tämä ero vaikuttaa suoraan säilytysaikaan ja muuttumattomuusvaatimuksiin: operatiivinen loki voidaan kierrättää nopeammin, todistusaineistoksi tarkoitettu ei. Metatiedon minimoinnin periaatteet raporteissa on avattu tarkemmin GDPR:ää ja CV:n anonymisointia käsittelevässä artikkelissamme.
Recruitify Teamin näkökulma audit trailin käytännön toteutukseen
On olemassa GDPR-suostumusten hallintamoduuli, joka tuottaa audit trailin jokaisesta kandidaatti- ja työntekijätietueesta. Tämä tarkoittaa digitaalista todistetta jokaisesta tapahtumasta ilman, että johtotason raportointi tai liiketoiminta-analytiikka menettää tarvitsemiaan kovia metatietoja.
Käytännössä audit trail näkyy rekrytoinnin työnkuluissa esimerkiksi silloin, kun kandidaatin profiili siirtyy vaiheesta toiseen, kun palautetta kirjataan tai kun loppuasiakkaalle lähetetään anonymisoitu profiili. Automaation ansiosta nämä tapahtumat voivat kirjautua ilman erillistä manuaalista työtä, mikä voi vähentää hallinnollista taakkaa ja parantaa samalla jäljitettävyyttä. HR-osastoille suunnatusta kokonaisuudesta kerromme lisää ATS-ratkaisussamme HR-osastoille.
Miksi audit trail kannattaa priorisoida juuri nyt
Audit trail ei ole projekti, joka valmistuu kerralla, vaan siirtymä jatkuvaan valmiuteen. Jälkikäteen tehty tarkastus löytää virheen kuukausien viiveellä, reaaliaikainen hälytys löytää sen samana päivänä.
Pienimmät ensimmäiset askeleet ovat konkreettisia: synkronoi aikaleimat kaikissa järjestelmissä, valitse kriittisimmät tapahtumatyypit lokitukseen ja ota käyttöön hälytykset massamuutoksista. Seuraava luonteva askel on sisäinen auditointitarkastus, joka paljastaa nykyisen lokituksen aukot ennen kuin ulkopuolinen taho tekee sen puolestasi.
- Recruitify Team
Recruitifyn ratkaisu audit trailin ja GDPR-vaatimustenmukaisuuden tukena
Kun HR-tiimi joutuu kokoamaan audit trailin käsin useasta erillisestä taulukosta, aikaa kuluu enemmän todisteiden etsimiseen kuin itse päätöksentekoon. Me olemme rakentaneet audit trailin suoraan osaksi ATS- ja CRM-alustaamme, jotta jäljitettävyys syntyy automaattisesti jokaisesta hyväksynnästä, muutoksesta ja suostumuksesta ilman erillistä ylläpitoa.
Tarjoamme käytännössä:
GDPR-suostumusten hallintamoduulin, joka tuottaa digitaalisen todisteen jokaisesta tietueesta
roolipohjaiset käyttöoikeudet ja mahdollisuuden anonymisoida herkät kentät ilman, että johtotason raportointi kärsii
automatisoidut työnkulut, jotka vähentävät hallinnollista työtä ja jättävät samalla selkeän jäljen jokaisesta vaiheesta
Starter Package -suunnitelman hinnoista kerrotaan verkkosivuilla; muita hinnoittelutietoja saa pyytämällä. Tutustu tarkempiin tietoihin hinnoittelusivullamme ja pyydä pilottia, jotta näet audit trailin toiminnassa omassa rekrytointiprosessissasi.
Usein kysytyt kysymykset
Mikä on audit trailin tarkoitus ohjelmistokehityksessä?
Audit trail auttaa rekonstruoimaan tapahtumien kulun ja havaitsemaan turvallisuuspoikkeamia järjestelmässä, kuten NISTin varhainen bulletin aiheesta kuvaa. HR-järjestelmässä sama periaate pätee: loki pitää yksittäiset käyttäjät vastuullisina tekemistään muutoksista.
Mitä HR-auditointi käytännössä sisältää?
HR-auditointi tarkastaa, vastaavatko henkilöstötietojen käsittely, hyväksyntäketjut ja säilytyskäytännöt sovittuja sääntöjä ja lainsäädäntöä. Siihen kuuluu tyypillisesti työsuhdetietojen, palkkamuutosten ja suostumusten tarkastus audit trailin avulla.
Mitkä vaiheet kuuluvat audit trailin kattavaan tarkastusprosessiin?
Käytännön tarkastus etenee yleensä kattavuuden selvityksestä, käyttöoikeuksien tarkistukseen, eheyden todentamiseen, poikkeamien analysointiin ja lopuksi raportointiin. Vaiheiden tarkka määrä ja nimeäminen vaihtelevat organisaatiokohtaisesti, mutta tavoite on sama: todistaa, että lokit ovat luotettavia ja kattavia.
Mitä dokumentteja palkanlaskennan audit trailiin kuuluu?
Palkanlaskennan audit trailiin kuuluvat tyypillisesti palkkamuutosten hyväksyntälokit, työsopimusten versiohistoria ja maksutapahtumien vahvistukset. Näiden tulee näyttää sekä muutoksen tekijä että hyväksyjä, kuten NIST SP 800-53:n audit and accountability -suositukset edellyttävät.
Miksi audit trail on erityisen tärkeä juuri HR:ssä?
HR-tiedot sisältävät arkaluonteisia henkilötietoja ja taloudellisesti merkittäviä päätöksiä, kuten palkkoja ja irtisanomisia, joten virheiden ja väärinkäytösten riski on suuri. Audit trail tekee jokaisesta päätöksestä jäljitettävän, mikä tukee sekä GDPR:n vaatimaa accountability-periaatetta että sisäistä valvontaa.
Lähteet
Suositukset
Päivitykset ja uutuudet
Pysy ajan tasalla uusimpien innovaatioiden, ominaisuuksien ja vinkkien kanssa koskien Recruitify-sovellusta!
Antaessasi sähköpostiosoitteesi uutiskirjeen tilaamisen yhteydessä suostut sen käsittelyyn markkinointitietojen lähettämiseksi koskien Administraattorin tuotteita ja palveluita. Henkilötietojesi käsittelijä yllä olevaan tarkoitukseen on Recruitify Sp. z o.o., jonka päätoimipaikka on Varsovassa (KRS 0000709889). Lisätietoja henkilötietojen käsittelyn periaatteista ja niihin liittyvien henkilöiden oikeuksista löydät asiakirjasta Tietosuojakäytäntö.
Tutustu myös
Rekrytointiprosessi
Rekrytointidatan säilytysajat: mitä lain mukaan tulee huomioida
Selvitä, kuinka kauan rekrytointitietoja saa säilyttää, mitä laki vaatii ja miten dokumentointi sekä automaattinen poisto tukevat tietosuojan noudattamista.
11.10.2026
Näytä lisää
Rekrytointiprosessi
Skill tagging rekrytointi: miten osaamistunnisteet nopeuttavat ATS:ää
Osaamistunnisteet tehostavat rekrytointia: löydä sopivat kandidaatit taitojen perusteella, älä vain CV:n avainsanojen avulla, ja kokoa ehdokaslista nopeammin.
10.10.2026
Näytä lisää

Uutiset
Projektiresursoinnin rekrytointi: mitä järjestelmän pitää ratkaista
Tutustu, miten projektiresursoinnin rekrytointi nopeutuu, kun hakijanseuranta, asiakkuudenhallinta ja osaajapooli yhdistyvät automaatioon ja...
9.10.2026
Näytä lisää
Rekrytointiprosessi
Rekrytointidatan säilytysajat: mitä lain mukaan tulee huomioida
Selvitä, kuinka kauan rekrytointitietoja saa säilyttää, mitä laki vaatii ja miten dokumentointi sekä automaattinen poisto tukevat tietosuojan noudattamista.
11.10.2026
Näytä lisää
Rekrytointiprosessi
Skill tagging rekrytointi: miten osaamistunnisteet nopeuttavat ATS:ää
Osaamistunnisteet tehostavat rekrytointia: löydä sopivat kandidaatit taitojen perusteella, älä vain CV:n avainsanojen avulla, ja kokoa ehdokaslista nopeammin.
10.10.2026
Näytä lisää