Aktualisiert am:
Rollenmanagement: RBAC, Lebenszyklus und Compliance im Überblick
Sourcing

Recruitify Team
Rollenmanagement ist ein RBAC-basiertes System, das Zugriffsrechte über klar definierte Rollen statt über Einzelvergabe steuert. Ein funktionierendes Rollenmanagement kombiniert einen gesteuerten Rollenlebenszyklus, Automatisierung und regelmäßige Attestation, um Zugriffe nachvollziehbar zu machen und Compliance-Vorgaben wie die Anforderungen des BSI, die DSGVO und die NIS2-Richtlinie zu erfüllen. Für IT- und Sicherheitsverantwortliche ist es damit sowohl ein Sicherheitswerkzeug als auch ein Nachweisinstrument gegenüber Prüfern.
Kurz gesagt:
Wenn Rollen automatisiert zugewiesen und regelmäßig attestiert werden, lässt sich Privilege Creep durch automatisiertes Deprovisioning effizient verhindern.
Standardisierte Rollenprofile und klare Trennung zwischen Geschäfts- und Systemrollen reduzieren das Risiko unbeabsichtigter Rechtehäufung bei zunehmender Firmengröße.
Ein laufender Rollenlebenszyklus mit Definition, Zuweisung, Attestation und sofortigem Entzug sorgt für eine nachvollziehbare und auditfeste Zugriffskontrolle.
Die technische Anbindung an HR-Systeme und automatisierte Prozesse sorgen für aktualisierte Rollen bei Personalwechsel, ohne manuellen Eingriff.
Für Compliance-Anforderungen wie BSI, DSGVO und NIS2 sind lückenlose Nachweise, klar dokumentierte Zugriffsrechte und strikte Trennung von Admin- und Anwenderrollen unerlässlich.
RecruitifyRecruiting-Daten sicher verwaltenRecruitify verbindet Recruiting, Sales und DSGVO-Einwilligungsmanagement mit vollständigem Audit-Trail in einem operativen Ökosystem.Recruitify entdecken
Inhaltsverzeichnis
Grundlagen: RBAC, Rollen und Berechtigungen im Vergleich
Typische Rollenstruktur: Kategorien und Beispiele
Rollenlebenszyklus: Definition, Zuweisung, Attestation, Entzug
Technische Umsetzung: IAM-Integration und Automatisierung
Governance und Audit: Was BSI, DSGVO und NIS2 verlangen
Best-Practice-Regeln und häufige Fallstricke
Praxisbezug: Automatisierung und Audit-Trails im Recruiting-Stack
Warum Rollenmanagement im Recruiting-Stack an Bedeutung gewinnt
Wie Recruitify Rollenmanagement in der Praxis unterstützt
Quellen
FAQ
Grundlagen: RBAC, Rollen und Berechtigungen im Vergleich
RBAC, also rollenbasierte Zugriffskontrolle, weist Rechte nicht einzelnen Personen zu, sondern Rollen, denen wiederum Personen zugeordnet werden. Das unterscheidet sich vom Identity- und Access-Management (IAM), das die gesamte Verwaltung von Identitäten, Authentifizierung und Zugriffssteuerung umfasst: Rollenmanagement ist ein Teilbereich davon, der sich auf die Struktur und Pflege der Rollen selbst konzentriert.
Direkte Rechtevergabe an einzelne Nutzer skaliert schlecht. Bei wachsenden Teams wird sie schnell unübersichtlich, und Änderungen müssen für jede Person einzeln nachvollzogen werden. Rollen lösen das, indem sie Berechtigungen bündeln und wiederverwendbar machen.
Ein tragfähiges Rollenmodell besteht aus drei Ebenen:
Rolle: die organisatorische Einheit, etwa „HR-Sachbearbeiter“ oder „IT-Administrator“.
Aufgaben: die Tätigkeiten, die mit der Rolle verbunden sind.
Berechtigungen: die technischen Zugriffsrechte, die zur Erfüllung dieser Aufgaben nötig sind.
Diese Trennung macht Prüfungen einfacher, weil sich jede Berechtigung auf eine Aufgabe und jede Aufgabe auf eine Rolle zurückführen lässt.
Typische Rollenstruktur: Kategorien und Beispiele
Man unterscheidet grundsätzlich Geschäftsrollen (fachliche Funktionen wie Personalsachbearbeitung oder Vertrieb) von System- und Administrationsrollen (technische Zugriffe wie Datenbank-Admin oder Netzwerkbetreuer). Diese Trennung ist keine Formalität, sie verhindert, dass fachliche Nutzer versehentlich administrative Rechte erhalten.
Gängige Standardrollen in Unternehmen umfassen:
HR-Mitarbeiter: Zugriff auf Personalstammdaten, kein Zugriff auf Systemkonfiguration.
Manager: Freigaberechte für das eigene Team, keine unternehmensweite Sicht.
IT-Administrator: technische Rechte auf Infrastrukturebene, getrennt von Anwenderrollen.
Auditor: Leserechte für Protokolle und Nachweise, keine Schreibrechte.
Service Account: maschinelle Konten mit eng begrenztem, funktionsspezifischem Zugriff.
Ein häufiger Fehler ist die „Superrolle“, die möglichst viele Rechte bündelt, damit niemand nachfragen muss. Genau solche breiten Rollen sind es, die bei einem Sicherheitsvorfall den größten Schaden anrichten.
Rollenlebenszyklus: Definition, Zuweisung, Attestation, Entzug
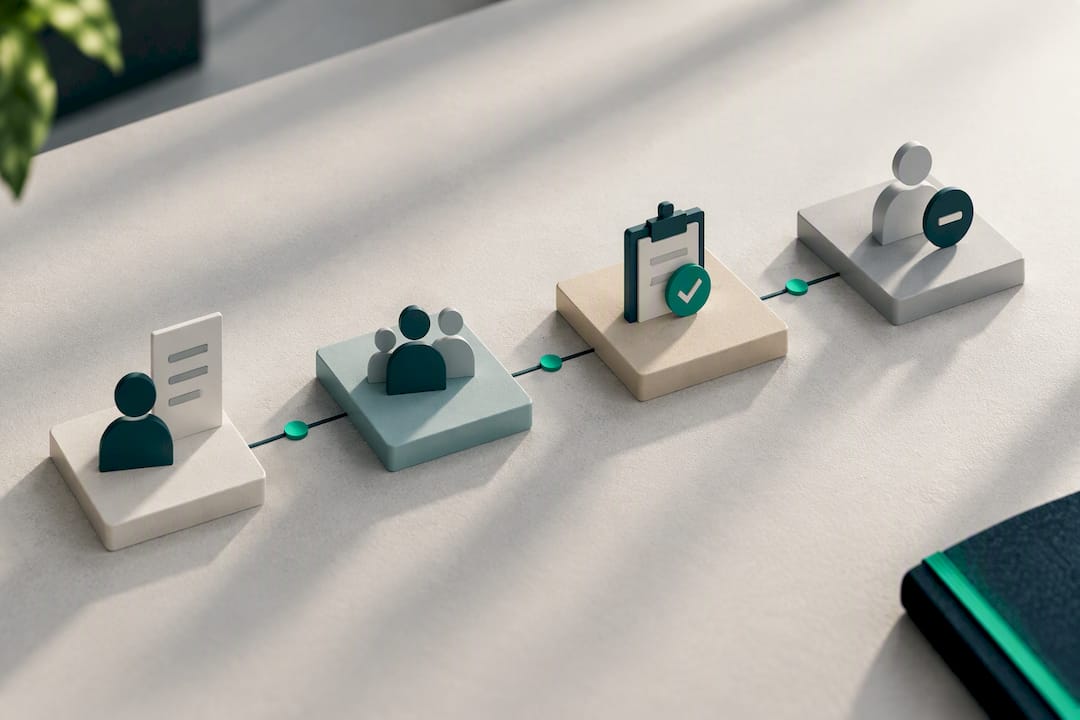
Rollenmanagement ist kein einmaliges Projekt, sondern ein fortlaufender Prozess mit klaren Verantwortlichkeiten. HR liefert die organisatorischen Daten, die IT-Abteilung setzt sie technisch um, und der Informationssicherheitsbeauftragte prüft die Einhaltung der Richtlinien.
Definition: Rollen werden anhand von Aufgabenprofilen festgelegt, nicht anhand einzelner Personen.
Zuweisung: Nutzer erhalten Rollen basierend auf ihrer Funktion, idealerweise automatisiert über Stammdaten aus dem HR-System.
Attestation: Vorgesetzte oder Rolleninhaber bestätigen in festen Abständen, dass die Zuweisung noch korrekt ist.
Entzug: Bei Funktionswechsel oder Austritt werden Rechte unverzüglich entfernt, nicht erst bei der nächsten Überprüfung.
Profi-Tipp: Legen Sie die Attestation-Zyklen fest auf das Datum von Rollenänderungen im Unternehmen, nicht auf ein starres Kalenderdatum, dann bleibt die Prüfung immer aktuell.
Eine lückenlose Dokumentation jeder Phase ist die Grundlage für spätere Audits, dazu gehört auch, wer eine Attestation durchgeführt hat und wann.
Technische Umsetzung: IAM-Integration und Automatisierung
Ein Rollenmodell entfaltet seinen Wert erst, wenn es technisch angebunden ist. Die Anbindung an das HR-System liefert automatisch aktuelle Stammdaten, sodass Eintritte, Wechsel und Austritte Rollenänderungen auslösen, ohne dass jemand manuell eingreifen muss.
Praktische Bausteine dafür:
Role-Mapping: bestehende Rechte werden systematisch bestehenden Rollen zugeordnet.
Role-Mining: historische Zugriffsdaten werden ausgewertet, um ein schlankeres Rollenmodell abzuleiten, wobei laut NEXIS eine fachliche Validierung nötig ist, damit dabei keine riskanten Rollen entstehen.
Automatisiertes Provisioning und Deprovisioning: Rechte werden bei Rollenwechsel sofort vergeben oder entzogen.
Just-in-Time-Privilegien: administrative Rechte werden nur für den Zeitraum der eigentlichen Aufgabe gewährt.
Mehr-Faktor-Authentifizierung für Administratoren: ein zusätzlicher Schutzmechanismus für die sensibelsten Konten.
Automatisierte Deprovisioning-Prozesse sind der wirksamste Hebel gegen sogenannten Privilege Creep, also die schleichende Anhäufung von Rechten, die bei rein manuellen Prozessen entsteht, wenn niemand daran denkt, alte Zugriffe wieder zu entfernen.
Governance und Audit: Was BSI, DSGVO und NIS2 verlangen
Das BSI-IT-Grundschutz-Kompendium ORP.4 fordert eindeutige Benutzendenkennungen, die Deaktivierung inaktiver Konten und getrennte Administrationsrollen. Die ergänzenden operativen Vorgaben in OPS.1.1.2 verlangen, dass administrative Aufgaben nach dem Minimalprinzip verteilt und getrennt vergeben werden.
Das Prinzip der geringsten Rechte ist in Art. 32 der DSGVO verankert: Die Vorschrift verlangt angemessene technische und organisatorische Maßnahmen zum Schutz der Datenverarbeitung, und genau daraus leiten sich viele Rollenentscheidungen ab.
Die NIS2-Richtlinie verlangt von betroffenen Einrichtungen zusätzlich ein dokumentiertes Risikomanagement mit einem klaren Rollen- und Berechtigungskonzept für administrative Zugriffe. In der Praxis bedeutet das: Prüfer verlangen Attestation-Logs, einen vollständigen Audit-Trail und eine nachvollziehbare Begründung, warum eine Rolle bestimmte Rechte trägt.
Best-Practice-Regeln und häufige Fallstricke
Wer diese Grundregeln beachtet, reduziert das operative Risiko deutlich:
Vergeben Sie Rechte konsequent nach dem Prinzip der geringsten Rechte, nie „auf Verdacht“.
Nutzen Sie standardisierte Rechteprofile statt individueller Ausnahmen.
Führen Sie Attestationen in festen, dokumentierten Abständen durch.
Die häufigsten Fehler sind Privilege Creep durch fehlendes Deprovisioning, die Vermischung von Administrations- und Anwenderrollen sowie eine Dokumentation, die im Ernstfall lückenhaft ist.
Profi-Tipp: Bereiten Sie sich auf ein Audit vor, indem Sie vorab prüfen, ob jede aktive Rolle einer aktuellen Person zugeordnet ist, ob Attestation-Nachweise vorliegen und ob Admin- und Anwenderrollen technisch getrennt sind.
Praxisbezug: Automatisierung und Audit-Trails im Recruiting-Stack
Im Recruiting-Alltag verteilen sich Zugriffe schnell über Vertrieb, Personalvermittlung und Vertragsabwicklung, was die Rollentrennung besonders wichtig macht.
Konkrete Berührungspunkte mit Rollenmanagement:
Der vollständige Audit-Trail dokumentiert jeden Datensatz und jede Änderung, was Attestation-Nachweise erheblich erleichtert.
Das DSGVO-Einwilligungsmanagement ermöglicht die sichere Anonymisierung sensibler Kandidatendaten, ohne die für Reporting nötigen Metadaten zu verlieren.
Die Blind-CV-Funktion zeigt, wie Rollentrennung in der Praxis aussieht: Nur bestimmte Rollen sehen personenbezogene Daten, andere nur das anonymisierte Profil.
Warum Rollenmanagement im Recruiting-Stack an Bedeutung gewinnt
Recruiting-Teams verwalten heute Kandidatendaten, Kundendaten und Vertragsdokumente in einem System, und genau das macht eine klare Rollentrennung zur Grundvoraussetzung, nicht zur Kür. Wo ATS, CRM und Vertragsabwicklung technisch zusammenwachsen, muss auch die Rollensteuerung mitwachsen, sonst entsteht genau die Rechteanhäufung, vor der Sicherheitsstandards warnen.
— Recruitify Team
Wie Recruitify Rollenmanagement in der Praxis unterstützt
Wer ATS, CRM und Vertragsabwicklung in einem System betreibt, statt Rollen über mehrere Tools zu pflegen, spart genau die Abstimmungsarbeit, die sonst bei jedem Rollenwechsel anfällt. Recruitify bündelt Rollenmanagement, den vollständigen Audit-Trail und DSGVO-Anonymisierung in einer Oberfläche, sodass IT- und Sicherheitsverantwortliche Zugriffe an einer Stelle pflegen und belegen können.

Das zeigt sich konkret in:
Rollensteuerung über Module hinweg: eine Rolle gilt einheitlich für ATS-, CRM- und Vertragsfunktionen.
Nachweisbare Compliance: der Audit-Trail liefert digitale Belege für jeden Datensatz, ohne zusätzlichen manuellen Aufwand.
Planbare Kosten: die Pakete HR Team und Recruitment Agencies sind ab 69 € beziehungsweise 79 € pro Monat und Platz erhältlich, Enterprise-Preise sind auf Anfrage verfügbar.
Wer sehen möchte, wie sich das im eigenen Team umsetzen lässt, kann eine Demo buchen oder die Datenschutzerklärung für Details zu Audit-Trail und Anonymisierung einsehen.
Quellen
FAQ
Welche Rollen gibt es in einem Unternehmen?
Unternehmen unterscheiden meist Geschäftsrollen, etwa Sachbearbeitung oder Vertrieb, von System- und Administrationsrollen, die technische Infrastrukturzugriffe bündeln. Häufige Beispiele sind HR-Mitarbeiter, Manager, IT-Administrator, Auditor und automatisierte Service-Accounts, jeweils mit eigenen, klar abgegrenzten Berechtigungen.
Welche Rollen gibt es?
Rollen lassen sich grob in fachliche und technische Kategorien einteilen: fachliche Rollen bilden Aufgaben im Geschäftsprozess ab, technische Rollen regeln den Zugriff auf Systeme und Infrastruktur. Innerhalb dieser Kategorien variiert die genaue Ausgestaltung je nach Unternehmensgröße und Branche.
Wie funktioniert Rollenmanagement?
Rollenmanagement bündelt Berechtigungen in wiederverwendbaren Rollen, die anhand von Aufgabenprofilen definiert und Nutzern zugewiesen werden. Ein Lebenszyklus aus Definition, Zuweisung, regelmäßiger Attestation und zeitnahem Entzug sorgt dafür, dass Zugriffe jederzeit dem tatsächlichen Bedarf entsprechen.
Was ist der Unterschied zwischen Rollenmanagement und IAM?
Identity- und Access-Management (IAM) umfasst die gesamte Verwaltung von Identitäten, Authentifizierung und Zugriffssteuerung. Rollenmanagement ist ein Teilbereich davon, der sich speziell auf die Struktur, Pflege und Attestation der Rollen konzentriert, die innerhalb eines IAM-Systems genutzt werden.
Wie verhindert man Privilege Creep?
Privilege Creep entsteht meist, wenn Rechte bei Funktionswechseln nicht automatisch entzogen werden. Automatisiertes Deprovisioning, regelmäßige Attestation und ein konsequentes Prinzip der geringsten Rechte gelten als wirksame Gegenmaßnahmen.
Updates und News
Bleib immer up to date mit den neuesten Innovationen, Features und Tipps rund um Recruitify!
Indem Du Deine E-Mail-Adresse im Anmeldeformular für den Newsletter einträgst, willigst Du in deren Verarbeitung zum Zwecke des Versands von Marketinginformationen über die Produkte und Dienstleistungen des Administrators ein. Der Administrator Deiner zu diesem Zweck verarbeiteten personenbezogenen Daten ist Recruitify Sp. z o.o. mit Sitz in Warschau (KRS 0000709889). Weitere Informationen über die Grundsätze der Verarbeitung personenbezogener Daten und die Rechte der betroffenen Personen findest Du im Dokument Datenschutzerklärung.

Aktualisiert am:
Rollenmanagement: RBAC, Lebenszyklus und Compliance im Überblick
Sourcing
Recruitify Team
Rollenmanagement ist ein RBAC-basiertes System, das Zugriffsrechte über klar definierte Rollen statt über Einzelvergabe steuert. Ein funktionierendes Rollenmanagement kombiniert einen gesteuerten Rollenlebenszyklus, Automatisierung und regelmäßige Attestation, um Zugriffe nachvollziehbar zu machen und Compliance-Vorgaben wie die Anforderungen des BSI, die DSGVO und die NIS2-Richtlinie zu erfüllen. Für IT- und Sicherheitsverantwortliche ist es damit sowohl ein Sicherheitswerkzeug als auch ein Nachweisinstrument gegenüber Prüfern.
Kurz gesagt:
Wenn Rollen automatisiert zugewiesen und regelmäßig attestiert werden, lässt sich Privilege Creep durch automatisiertes Deprovisioning effizient verhindern.
Standardisierte Rollenprofile und klare Trennung zwischen Geschäfts- und Systemrollen reduzieren das Risiko unbeabsichtigter Rechtehäufung bei zunehmender Firmengröße.
Ein laufender Rollenlebenszyklus mit Definition, Zuweisung, Attestation und sofortigem Entzug sorgt für eine nachvollziehbare und auditfeste Zugriffskontrolle.
Die technische Anbindung an HR-Systeme und automatisierte Prozesse sorgen für aktualisierte Rollen bei Personalwechsel, ohne manuellen Eingriff.
Für Compliance-Anforderungen wie BSI, DSGVO und NIS2 sind lückenlose Nachweise, klar dokumentierte Zugriffsrechte und strikte Trennung von Admin- und Anwenderrollen unerlässlich.
RecruitifyRecruiting-Daten sicher verwaltenRecruitify verbindet Recruiting, Sales und DSGVO-Einwilligungsmanagement mit vollständigem Audit-Trail in einem operativen Ökosystem.Recruitify entdecken
Inhaltsverzeichnis
Grundlagen: RBAC, Rollen und Berechtigungen im Vergleich
Typische Rollenstruktur: Kategorien und Beispiele
Rollenlebenszyklus: Definition, Zuweisung, Attestation, Entzug
Technische Umsetzung: IAM-Integration und Automatisierung
Governance und Audit: Was BSI, DSGVO und NIS2 verlangen
Best-Practice-Regeln und häufige Fallstricke
Praxisbezug: Automatisierung und Audit-Trails im Recruiting-Stack
Warum Rollenmanagement im Recruiting-Stack an Bedeutung gewinnt
Wie Recruitify Rollenmanagement in der Praxis unterstützt
Quellen
FAQ
Grundlagen: RBAC, Rollen und Berechtigungen im Vergleich
RBAC, also rollenbasierte Zugriffskontrolle, weist Rechte nicht einzelnen Personen zu, sondern Rollen, denen wiederum Personen zugeordnet werden. Das unterscheidet sich vom Identity- und Access-Management (IAM), das die gesamte Verwaltung von Identitäten, Authentifizierung und Zugriffssteuerung umfasst: Rollenmanagement ist ein Teilbereich davon, der sich auf die Struktur und Pflege der Rollen selbst konzentriert.
Direkte Rechtevergabe an einzelne Nutzer skaliert schlecht. Bei wachsenden Teams wird sie schnell unübersichtlich, und Änderungen müssen für jede Person einzeln nachvollzogen werden. Rollen lösen das, indem sie Berechtigungen bündeln und wiederverwendbar machen.
Ein tragfähiges Rollenmodell besteht aus drei Ebenen:
Rolle: die organisatorische Einheit, etwa „HR-Sachbearbeiter“ oder „IT-Administrator“.
Aufgaben: die Tätigkeiten, die mit der Rolle verbunden sind.
Berechtigungen: die technischen Zugriffsrechte, die zur Erfüllung dieser Aufgaben nötig sind.
Diese Trennung macht Prüfungen einfacher, weil sich jede Berechtigung auf eine Aufgabe und jede Aufgabe auf eine Rolle zurückführen lässt.
Typische Rollenstruktur: Kategorien und Beispiele
Man unterscheidet grundsätzlich Geschäftsrollen (fachliche Funktionen wie Personalsachbearbeitung oder Vertrieb) von System- und Administrationsrollen (technische Zugriffe wie Datenbank-Admin oder Netzwerkbetreuer). Diese Trennung ist keine Formalität, sie verhindert, dass fachliche Nutzer versehentlich administrative Rechte erhalten.
Gängige Standardrollen in Unternehmen umfassen:
HR-Mitarbeiter: Zugriff auf Personalstammdaten, kein Zugriff auf Systemkonfiguration.
Manager: Freigaberechte für das eigene Team, keine unternehmensweite Sicht.
IT-Administrator: technische Rechte auf Infrastrukturebene, getrennt von Anwenderrollen.
Auditor: Leserechte für Protokolle und Nachweise, keine Schreibrechte.
Service Account: maschinelle Konten mit eng begrenztem, funktionsspezifischem Zugriff.
Ein häufiger Fehler ist die „Superrolle“, die möglichst viele Rechte bündelt, damit niemand nachfragen muss. Genau solche breiten Rollen sind es, die bei einem Sicherheitsvorfall den größten Schaden anrichten.
Rollenlebenszyklus: Definition, Zuweisung, Attestation, Entzug
Rollenmanagement ist kein einmaliges Projekt, sondern ein fortlaufender Prozess mit klaren Verantwortlichkeiten. HR liefert die organisatorischen Daten, die IT-Abteilung setzt sie technisch um, und der Informationssicherheitsbeauftragte prüft die Einhaltung der Richtlinien.
Definition: Rollen werden anhand von Aufgabenprofilen festgelegt, nicht anhand einzelner Personen.
Zuweisung: Nutzer erhalten Rollen basierend auf ihrer Funktion, idealerweise automatisiert über Stammdaten aus dem HR-System.
Attestation: Vorgesetzte oder Rolleninhaber bestätigen in festen Abständen, dass die Zuweisung noch korrekt ist.
Entzug: Bei Funktionswechsel oder Austritt werden Rechte unverzüglich entfernt, nicht erst bei der nächsten Überprüfung.
Profi-Tipp: Legen Sie die Attestation-Zyklen fest auf das Datum von Rollenänderungen im Unternehmen, nicht auf ein starres Kalenderdatum, dann bleibt die Prüfung immer aktuell.
Eine lückenlose Dokumentation jeder Phase ist die Grundlage für spätere Audits, dazu gehört auch, wer eine Attestation durchgeführt hat und wann.
Technische Umsetzung: IAM-Integration und Automatisierung
Ein Rollenmodell entfaltet seinen Wert erst, wenn es technisch angebunden ist. Die Anbindung an das HR-System liefert automatisch aktuelle Stammdaten, sodass Eintritte, Wechsel und Austritte Rollenänderungen auslösen, ohne dass jemand manuell eingreifen muss.
Praktische Bausteine dafür:
Role-Mapping: bestehende Rechte werden systematisch bestehenden Rollen zugeordnet.
Role-Mining: historische Zugriffsdaten werden ausgewertet, um ein schlankeres Rollenmodell abzuleiten, wobei laut NEXIS eine fachliche Validierung nötig ist, damit dabei keine riskanten Rollen entstehen.
Automatisiertes Provisioning und Deprovisioning: Rechte werden bei Rollenwechsel sofort vergeben oder entzogen.
Just-in-Time-Privilegien: administrative Rechte werden nur für den Zeitraum der eigentlichen Aufgabe gewährt.
Mehr-Faktor-Authentifizierung für Administratoren: ein zusätzlicher Schutzmechanismus für die sensibelsten Konten.
Automatisierte Deprovisioning-Prozesse sind der wirksamste Hebel gegen sogenannten Privilege Creep, also die schleichende Anhäufung von Rechten, die bei rein manuellen Prozessen entsteht, wenn niemand daran denkt, alte Zugriffe wieder zu entfernen.
Governance und Audit: Was BSI, DSGVO und NIS2 verlangen
Das BSI-IT-Grundschutz-Kompendium ORP.4 fordert eindeutige Benutzendenkennungen, die Deaktivierung inaktiver Konten und getrennte Administrationsrollen. Die ergänzenden operativen Vorgaben in OPS.1.1.2 verlangen, dass administrative Aufgaben nach dem Minimalprinzip verteilt und getrennt vergeben werden.
Das Prinzip der geringsten Rechte ist in Art. 32 der DSGVO verankert: Die Vorschrift verlangt angemessene technische und organisatorische Maßnahmen zum Schutz der Datenverarbeitung, und genau daraus leiten sich viele Rollenentscheidungen ab.
Die NIS2-Richtlinie verlangt von betroffenen Einrichtungen zusätzlich ein dokumentiertes Risikomanagement mit einem klaren Rollen- und Berechtigungskonzept für administrative Zugriffe. In der Praxis bedeutet das: Prüfer verlangen Attestation-Logs, einen vollständigen Audit-Trail und eine nachvollziehbare Begründung, warum eine Rolle bestimmte Rechte trägt.
Best-Practice-Regeln und häufige Fallstricke
Wer diese Grundregeln beachtet, reduziert das operative Risiko deutlich:
Vergeben Sie Rechte konsequent nach dem Prinzip der geringsten Rechte, nie „auf Verdacht“.
Nutzen Sie standardisierte Rechteprofile statt individueller Ausnahmen.
Führen Sie Attestationen in festen, dokumentierten Abständen durch.
Die häufigsten Fehler sind Privilege Creep durch fehlendes Deprovisioning, die Vermischung von Administrations- und Anwenderrollen sowie eine Dokumentation, die im Ernstfall lückenhaft ist.
Profi-Tipp: Bereiten Sie sich auf ein Audit vor, indem Sie vorab prüfen, ob jede aktive Rolle einer aktuellen Person zugeordnet ist, ob Attestation-Nachweise vorliegen und ob Admin- und Anwenderrollen technisch getrennt sind.
Praxisbezug: Automatisierung und Audit-Trails im Recruiting-Stack
Im Recruiting-Alltag verteilen sich Zugriffe schnell über Vertrieb, Personalvermittlung und Vertragsabwicklung, was die Rollentrennung besonders wichtig macht.
Konkrete Berührungspunkte mit Rollenmanagement:
Der vollständige Audit-Trail dokumentiert jeden Datensatz und jede Änderung, was Attestation-Nachweise erheblich erleichtert.
Das DSGVO-Einwilligungsmanagement ermöglicht die sichere Anonymisierung sensibler Kandidatendaten, ohne die für Reporting nötigen Metadaten zu verlieren.
Die Blind-CV-Funktion zeigt, wie Rollentrennung in der Praxis aussieht: Nur bestimmte Rollen sehen personenbezogene Daten, andere nur das anonymisierte Profil.
Warum Rollenmanagement im Recruiting-Stack an Bedeutung gewinnt
Recruiting-Teams verwalten heute Kandidatendaten, Kundendaten und Vertragsdokumente in einem System, und genau das macht eine klare Rollentrennung zur Grundvoraussetzung, nicht zur Kür. Wo ATS, CRM und Vertragsabwicklung technisch zusammenwachsen, muss auch die Rollensteuerung mitwachsen, sonst entsteht genau die Rechteanhäufung, vor der Sicherheitsstandards warnen.
— Recruitify Team
Wie Recruitify Rollenmanagement in der Praxis unterstützt
Wer ATS, CRM und Vertragsabwicklung in einem System betreibt, statt Rollen über mehrere Tools zu pflegen, spart genau die Abstimmungsarbeit, die sonst bei jedem Rollenwechsel anfällt. Recruitify bündelt Rollenmanagement, den vollständigen Audit-Trail und DSGVO-Anonymisierung in einer Oberfläche, sodass IT- und Sicherheitsverantwortliche Zugriffe an einer Stelle pflegen und belegen können.
Das zeigt sich konkret in:
Rollensteuerung über Module hinweg: eine Rolle gilt einheitlich für ATS-, CRM- und Vertragsfunktionen.
Nachweisbare Compliance: der Audit-Trail liefert digitale Belege für jeden Datensatz, ohne zusätzlichen manuellen Aufwand.
Planbare Kosten: die Pakete HR Team und Recruitment Agencies sind ab 69 € beziehungsweise 79 € pro Monat und Platz erhältlich, Enterprise-Preise sind auf Anfrage verfügbar.
Wer sehen möchte, wie sich das im eigenen Team umsetzen lässt, kann eine Demo buchen oder die Datenschutzerklärung für Details zu Audit-Trail und Anonymisierung einsehen.
Quellen
FAQ
Welche Rollen gibt es in einem Unternehmen?
Unternehmen unterscheiden meist Geschäftsrollen, etwa Sachbearbeitung oder Vertrieb, von System- und Administrationsrollen, die technische Infrastrukturzugriffe bündeln. Häufige Beispiele sind HR-Mitarbeiter, Manager, IT-Administrator, Auditor und automatisierte Service-Accounts, jeweils mit eigenen, klar abgegrenzten Berechtigungen.
Welche Rollen gibt es?
Rollen lassen sich grob in fachliche und technische Kategorien einteilen: fachliche Rollen bilden Aufgaben im Geschäftsprozess ab, technische Rollen regeln den Zugriff auf Systeme und Infrastruktur. Innerhalb dieser Kategorien variiert die genaue Ausgestaltung je nach Unternehmensgröße und Branche.
Wie funktioniert Rollenmanagement?
Rollenmanagement bündelt Berechtigungen in wiederverwendbaren Rollen, die anhand von Aufgabenprofilen definiert und Nutzern zugewiesen werden. Ein Lebenszyklus aus Definition, Zuweisung, regelmäßiger Attestation und zeitnahem Entzug sorgt dafür, dass Zugriffe jederzeit dem tatsächlichen Bedarf entsprechen.
Was ist der Unterschied zwischen Rollenmanagement und IAM?
Identity- und Access-Management (IAM) umfasst die gesamte Verwaltung von Identitäten, Authentifizierung und Zugriffssteuerung. Rollenmanagement ist ein Teilbereich davon, der sich speziell auf die Struktur, Pflege und Attestation der Rollen konzentriert, die innerhalb eines IAM-Systems genutzt werden.
Wie verhindert man Privilege Creep?
Privilege Creep entsteht meist, wenn Rechte bei Funktionswechseln nicht automatisch entzogen werden. Automatisiertes Deprovisioning, regelmäßige Attestation und ein konsequentes Prinzip der geringsten Rechte gelten als wirksame Gegenmaßnahmen.
Updates und News
Bleib immer up to date mit den neuesten Innovationen, Features und Tipps rund um Recruitify!
Indem Du Deine E-Mail-Adresse im Anmeldeformular für den Newsletter einträgst, willigst Du in deren Verarbeitung zum Zwecke des Versands von Marketinginformationen über die Produkte und Dienstleistungen des Administrators ein. Der Administrator Deiner zu diesem Zweck verarbeiteten personenbezogenen Daten ist Recruitify Sp. z o.o. mit Sitz in Warschau (KRS 0000709889). Weitere Informationen über die Grundsätze der Verarbeitung personenbezogener Daten und die Rechte der betroffenen Personen findest Du im Dokument Datenschutzerklärung.
Schau dir auch das an
ATS
Kandidatenverfügbarkeit tracken: So senken Sie die Time-to-Hire messbar
Automatische Erfassung der Kandidatenverfügbarkeit und Echtzeitmeldungen ermöglichen proaktives Ansprechen und verkürzen die Einstellungsdauer.
29.09.2026
Mehr erfahren
ATS
Multiposting Jobbörsen: So finden Sie das richtige Modell
Multiposting für Jobbörsen verbindet zentrale Steuerung und Tracking, erhöht Reichweite und zeigt Recruitern und Agenturen das passende Modell.
28.09.2026
Mehr erfahren
ATS
Kandidaten-Matching mit KI: Was funktioniert und was HR beachten muss
Kandidatenmatching spart Zeit, liefert kontextuelle Kurzlisten, reaktiviert Talente und zeigt HR, wie DSGVO und Regeln der EU für KI zu beachten sind.
27.09.2026
Mehr erfahren
ATS
Kandidatenverfügbarkeit tracken: So senken Sie die Time-to-Hire messbar
Automatische Erfassung der Kandidatenverfügbarkeit und Echtzeitmeldungen ermöglichen proaktives Ansprechen und verkürzen die Einstellungsdauer.
29.09.2026
Mehr erfahren
ATS
Multiposting Jobbörsen: So finden Sie das richtige Modell
Multiposting für Jobbörsen verbindet zentrale Steuerung und Tracking, erhöht Reichweite und zeigt Recruitern und Agenturen das passende Modell.
28.09.2026
Mehr erfahren