Aktualisiert am:
Datenmaskierung im HR: Methoden, Protokolle und Verzeichnis
Neuigkeiten

Recruitify Team
Mit Datenmaskierung im HR werden Personal- und Bewerberdaten so verändert, dass nur noch die Informationen sichtbar sind, die eine Person für ihre konkrete Aufgabe braucht. Ein Fachbereich sieht dann zum Beispiel Qualifikationen statt Namen. Ein Endkunde erhält ein anonymisiertes Profil statt eines vollständigen Lebenslaufs, und ein Analyst arbeitet mit Kennziffern statt mit Klarnamen. Damit die Maskierung den Anforderungen der DSGVO standhält, braucht sie zwei weitere Bausteine: Zugriffsprotokolle, die belegen, wer welche Daten gesehen hat, und ein Verarbeitungsverzeichnis, in dem die Maskierung als technische und organisatorische Maßnahme dokumentiert ist. Dieser Leitfaden erklärt alle drei Bausteine und ihr Zusammenspiel für Personalabteilungen, Personalvermittlungen und Headhunter in Deutschland.
Kurz gesagt
Maskierung ist ein Oberbegriff. Im HR kommen vor allem Schwärzung, Pseudonymisierung, Tokenisierung und rollenbasierte (dynamische) Maskierung zum Einsatz.
Pseudonymisierte Daten bleiben personenbezogen. Nach Auffassung des Europäischen Datenschutzausschusses gilt die DSGVO weiter, solange eine Reidentifizierung möglich ist. Erst die echte Anonymisierung fällt aus ihrem Anwendungsbereich.
Bewerberdaten haben eine Frist. Nach einer Absage gelten in Deutschland höchstens sechs Monate Aufbewahrung als vertretbar. Danach sollte eine automatische Löschung greifen.
Ohne Zugriffsprotokolle ist Maskierung kaum nachweisbar. Die Protokolle zeigen, ob Rollen und Freigaben in der Praxis eingehalten werden.
Das Verarbeitungsverzeichnis hält alles zusammen. Dort stehen Zwecke, Datenkategorien, Empfänger, Löschfristen und die Schutzmaßnahmen einschließlich der Maskierung.
Inhaltsverzeichnis
Pseudonymisierung und Anonymisierung: der rechtlich entscheidende Unterschied
Unsere Sicht: Maskierung gehört in den Prozess und nicht in die Nachbearbeitung
Was Datenmaskierung im Personalwesen konkret bedeutet
Datenmaskierung ist kein einzelnes Verfahren. Der Begriff fasst mehrere Techniken zusammen, die alle dasselbe Ziel haben: Die Daten bleiben für einen bestimmten Zweck nutzbar, während die Identität der betroffenen Person ganz oder teilweise verborgen wird. Im Personalwesen betrifft das vor allem Lebensläufe, Gehaltsdaten, Bewertungen aus Vorstellungsgesprächen, Krankheitszeiten und Kontaktdaten.
Welche Technik passt, hängt davon ab, wer die Daten sieht und ob die Identität später wiederhergestellt werden muss:
Technik | Funktionsweise | Typischer HR-Einsatz | Reidentifizierung möglich? |
|---|---|---|---|
Schwärzung / Entfernung | Felder wie Name, Foto, Geburtsdatum oder Adresse werden gelöscht oder unkenntlich gemacht | Anonymisierter Lebenslauf für Endkunden oder Fachbereich | Nein, sofern keine Originaldatei weitergegeben wird |
Pseudonymisierung | Identifikatoren werden durch Kennzeichen ersetzt, die Zuordnung liegt getrennt | Auswertungen zu Time-to-Hire oder Gehaltsbändern | Ja, über den getrennt gehaltenen Schlüssel |
Tokenisierung | Sensible Werte werden durch zufällige Token ersetzt, das Original liegt in einem gesicherten Speicher | Übergabe an Lohnabrechnung oder Drittsysteme | Ja, nur für Berechtigte |
Dynamische (rollenbasierte) Maskierung | Die Daten bleiben unverändert gespeichert, angezeigt wird je nach Rolle nur ein Ausschnitt | Hiring Manager sieht Skills, aber kein Gehalt und keine Kontaktdaten | Ja, für Rollen mit voller Berechtigung |
Statische Maskierung | Eine Kopie des Datenbestands wird dauerhaft verfremdet | Test- und Schulungsumgebungen für HR-Software | Nein, wenn sauber umgesetzt |
Generalisierung | Genaue Werte werden zu Bereichen zusammengefasst | Alter statt Geburtsdatum, Region statt Adresse in Reports | Eingeschränkt, abhängig von der Gruppengröße |
In der Praxis werden diese Techniken kombiniert. Eine Personalvermittlung legt das vollständige Kandidatenprofil im System ab, zeigt dem Account-Team per dynamischer Maskierung nur die relevanten Felder und versendet an den Kunden ein geschwärztes Profil. Für das Reporting nutzt sie pseudonymisierte Datensätze.
Pseudonymisierung und Anonymisierung: der rechtlich entscheidende Unterschied
Viele Missverständnisse in HR-Abteilungen gehen auf eine Verwechslung zurück: Pseudonymisierte Daten werden für anonym gehalten. Der Europäische Datenschutzausschuss (EDPB) trennt die beiden Begriffe klar. Pseudonymisierung verringert die Verknüpfbarkeit von Daten mit einer Person, ohne diese Verbindung vollständig zu kappen. Anonymisierung dagegen macht die Zuordnung unmöglich. Daraus ergeben sich zwei Folgen:
Pseudonymisierte HR-Daten unterliegen weiter der DSGVO. Solange eine Zuordnungstabelle existiert, mit der sich die Kennung wieder einer Person zuordnen lässt, gelten alle Pflichten: Rechtsgrundlage, Löschfristen, Betroffenenrechte und Sicherheitsmaßnahmen.
Der Schlüssel ist selbst schutzbedürftig. Die Leitlinien 01/2025 des EDPB zur Pseudonymisierung vom 16. Januar 2025 betonen, dass die zusätzlichen Informationen zur Reidentifizierung getrennt aufbewahrt und technisch wie organisatorisch geschützt werden müssen. Liegt die Zuordnungstabelle im selben Ordner wie der pseudonymisierte Export, ist die Pseudonymisierung weitgehend wirkungslos.
Auch ohne gesetzliche Pflicht lohnt sich Pseudonymisierung. Der EDPB beschreibt sie als wirksame Schutzmaßnahme, mit der Organisationen einen Teil ihrer DSGVO-Pflichten erfüllen können, etwa bei der Datensicherheit und beim Datenschutz durch Technikgestaltung. Für HR heißt das konkret: Wer Auswertungen grundsätzlich mit pseudonymisierten Daten fährt, kann gegenüber der Aufsichtsbehörde belegen, dass er Risiken bewusst reduziert hat. Gleichzeitig bleiben die Analysen aussagekräftig.
Mit Anonymisierung sollten Sie vorsichtig umgehen. Ein Lebenslauf ohne Namen ist nicht automatisch anonym. Eine Kombination aus seltenem Tech-Stack, früherem Arbeitgeber und Studienort kann eine Person in einer kleinen Fachcommunity eindeutig erkennbar machen. Prüfen Sie deshalb vor jeder Weitergabe, ob die verbleibenden Merkmale zusammen noch auf eine einzelne Person schließen lassen.
Der Rechtsrahmen für HR-Daten in Deutschland
Datenmaskierung ist kein Selbstzweck. Sie setzt Grundsätze um, die für Beschäftigten- und Bewerberdaten in Deutschland besonders streng ausgelegt werden.
Erforderlichkeit nach § 26 BDSG
Die zentrale Norm für den Beschäftigtenkontext ist derzeit § 26 BDSG. Der deutsche Gesetzgeber hat sie auf Grundlage der Öffnungsklausel des Art. 88 DSGVO erlassen. Daten dürfen danach verarbeitet werden, soweit dies für die Entscheidung über die Begründung, die Durchführung oder die Beendigung eines Beschäftigungsverhältnisses erforderlich ist. Die Datenschutzkonferenz hält die Norm allerdings für nicht hinreichend praktikabel und normenklar und fordert seit 2022 ein eigenes Beschäftigtendatenschutzgesetz. Für die Praxis folgt daraus: Jede Rolle, die Daten sieht, ohne sie für ihre Aufgabe zu benötigen, ist ein Argument gegen die Erforderlichkeit. Rollenbasierte Maskierung ist die technische Antwort darauf.
Einwilligung ist selten die richtige Grundlage
Im Beschäftigungsverhältnis besteht ein Über- und Unterordnungsverhältnis. Deshalb ist die Freiwilligkeit einer Einwilligung, wie das Kurzpapier Nr. 14 der Datenschutzkonferenz erläutert, nur unter engen Voraussetzungen gegeben. Prozesse sollten daher auf der Erforderlichkeit oder anderen tragfähigen Grundlagen aufbauen. Gesundheitsdaten und andere besondere Kategorien nach Art. 9 DSGVO verdienen die strengste Maskierung, weil für sie zusätzliche Voraussetzungen gelten.
Löschfristen nach einer Absage
Der Bundesbeauftragte für den Datenschutz hält bei abgelehnten Bewerbungen eine Aufbewahrung von höchstens sechs Monaten für vertretbar, damit sich Arbeitgeber gegen Ansprüche nach dem Allgemeinen Gleichbehandlungsgesetz (AGG) verteidigen können. Für die Maskierung ist das wichtig, weil maskierte Kopien diese Frist nicht verlängern dürfen. Ein anonymisiertes Profil, das beim Kunden oder in einem Export weiterlebt, muss in Ihr Löschkonzept einbezogen werden. Wollen Sie Kandidaten länger für künftige Vakanzen im Talentpool halten, klären Sie die Rechtsgrundlage dafür mit Ihrem Datenschutzbeauftragten, bevor Sie den Prozess einrichten.
KI im Auswahlverfahren
Sobald ein System Bewerbungen automatisch bewertet oder sortiert, verlangen die Aufsichtsbehörden Transparenz gegenüber den Bewerbern. Bei ausschließlich automatisierten Entscheidungen haben Betroffene nach Art. 22 DSGVO das Recht auf menschliches Eingreifen. Maskierung kann hier helfen, denn ein Scoring, das ohne Namen, Foto und Geburtsdatum arbeitet, ist weniger anfällig für Merkmale, die mit der Eignung nichts zu tun haben. Welche zusätzlichen Pflichten die europäische KI-Verordnung mit sich bringt, beschreiben wir im Beitrag zum EU AI Act im Recruiting.
Wo im Recruiting-Prozess maskiert werden sollte
Betrachten Sie den Lebenszyklus eines Kandidatendatensatzes Station für Station. Damit sehen Sie am schnellsten, wo Maskierung den größten Effekt hat:
Eingang der Bewerbung. Lebensläufe kommen als PDF, Word-Datei, Scan oder Foto. Sobald die Daten strukturiert erfasst sind, lässt sich feldgenau steuern, wer was sieht. Ein unstrukturiertes PDF lässt sich dagegen nur als Ganzes freigeben oder sperren.
Vorauswahl. Für die erste fachliche Prüfung reichen Skills, Erfahrung, Verfügbarkeit und Gehaltsvorstellung. Name, Foto, Alter und Familienstand können ausgeblendet werden. Schon 2010 hat der BfDI anonyme Bewerbungen als datenschutzfreundlich bezeichnet, weil von Anfang an weniger personenbezogene Daten verarbeitet werden.
Abstimmung mit dem Fachbereich. Hiring Manager benötigen fachliche Informationen, aber selten Kontaktdaten oder Gehaltshistorie. Dynamische Maskierung ist hier sinnvoller als eine zweite, manuell gepflegte Version des Profils.
Präsentation beim Endkunden. Personalvermittlungen und Body-Leasing-Firmen versenden Profile an Dritte. Ein geschwärztes Profil schützt den Kandidaten und verhindert, dass der Kunde direkt Kontakt aufnimmt, bevor ein Vertrag besteht.
Reporting und Analytik. Kennzahlen wie Time-to-Hire, Quellenqualität oder Absprungraten lassen sich mit pseudonymisierten Datensätzen berechnen. Klarnamen gehören nicht in Dashboards.
Test, Schulung und Migration. Wer eine neue HR-Software einführt oder Mitarbeitende schult, sollte statisch maskierte Kopien verwenden und keinen Echtbestand.
Löschung. Am Ende des Zyklus steht die Löschung oder die echte Anonymisierung, und zwar auch für alle maskierten Kopien.
Wie sich diese Schritte schon bei der Systemauswahl einplanen lassen, zeigt unser Leitfaden zu Privacy by Design im HR.
Zugriffsprotokolle: Nachweis, dass die Maskierung wirkt
Eine Maskierungsregel ist nur so gut wie ihre Einhaltung. Zugriffsprotokolle beantworten die Fragen, die eine Aufsichtsbehörde, ein Betriebsrat oder ein Bewerber mit Auskunftsersuchen stellen kann: Wer hat wann welchen Datensatz geöffnet, geändert, exportiert oder die Maskierung aufgehoben?
Was ein HR-Zugriffsprotokoll erfassen sollte
Lesende Zugriffe auf sensible Felder, also Gehalt, Gesundheitsdaten, Bewertungen und Kontaktdaten, nicht nur Änderungen
Aufhebung einer Maskierung, zum Beispiel wenn ein Recruiter die Klarnamen hinter einem pseudonymisierten Report abruft
Exporte und Downloads, weil hier Kopien außerhalb des Systems entstehen
Versand an Dritte, etwa an Kunden oder Hiring Manager, mit Datum und Empfänger
Änderungen an Rollen und Berechtigungen, denn eine stille Rechteausweitung untergräbt jede Maskierung
Löschvorgänge, damit Sie nachweisen können, dass die Frist eingehalten wurde
Protokolle sind selbst personenbezogen
Zugriffsprotokolle enthalten Daten über Ihre eigenen Mitarbeitenden, denn sie zeigen, wer wann gearbeitet hat. Legen Sie deshalb fest, zu welchem Zweck die Protokolle ausgewertet werden, wer sie einsehen darf und wann sie gelöscht werden. Die Auswertung sollte anlassbezogen oder stichprobenartig erfolgen und nicht als Leistungskontrolle dienen. Gibt es in Ihrem Unternehmen einen Betriebsrat, binden Sie ihn frühzeitig ein, weil technische Systeme, die Verhalten oder Leistung erfassen können, regelmäßig die Mitbestimmung berühren.
Ein praktisches Prüfschema
Bewährt hat sich eine quartalsweise Kurzprüfung mit drei Fragen:
Gibt es Zugriffe auf sensible Felder durch Rollen, die laut Berechtigungskonzept keinen Zugriff haben sollten?
Wurden Maskierungen aufgehoben, ohne dass ein dokumentierter Anlass vorlag?
Gibt es Datensätze, die über die festgelegte Löschfrist hinaus noch vorhanden sind, einschließlich exportierter oder maskierter Kopien?
Jede Auffälligkeit wird dokumentiert und mit einer Maßnahme verknüpft, zum Beispiel einer Anpassung der Rolle, einer Schulung oder einer Nachlöschung.
Das Verarbeitungsverzeichnis für HR-Prozesse
Das Verzeichnis von Verarbeitungstätigkeiten nach Art. 30 DSGVO ist die Stelle, an der Maskierung, Protokollierung und Löschfristen offiziell dokumentiert werden. HR-Abteilungen und Personalvermittlungen führen darin typischerweise mehrere getrennte Einträge, zum Beispiel Bewerbermanagement, Talentpool, Personalverwaltung, Lohnabrechnung, Zeiterfassung und HR-Reporting.
Für jeden Eintrag sind unter anderem diese Angaben relevant:
Angabe | Beispiel für den Eintrag „Bewerbermanagement“ |
|---|---|
Zweck der Verarbeitung | Durchführung von Auswahlverfahren für offene Stellen |
Kategorien betroffener Personen | Bewerberinnen und Bewerber, Referenzgeber |
Kategorien personenbezogener Daten | Kontaktdaten, Lebenslauf, Qualifikationen, Gehaltsvorstellung, Gesprächsnotizen |
Empfänger | Fachbereiche, bei Agenturen: Endkunden (nur maskierte Profile) |
Drittlandübermittlung | Angabe, ob Dienstleister außerhalb der EU beteiligt sind |
Löschfrist | Höchstens sechs Monate nach Absage, sofern keine andere Rechtsgrundlage besteht |
Technische und organisatorische Maßnahmen | Rollenbasierte Maskierung, Blind-Profile für Dritte, Pseudonymisierung im Reporting, Zugriffsprotokollierung, Verschlüsselung |
Der häufigste Fehler ist ein Verzeichnis, das nur den Ist-Zustand des Systems beschreibt, aber nicht die tatsächliche Praxis. Werden Profile per E-Mail an Kunden verschickt oder Reports als Tabelle exportiert, müssen diese Wege im Verzeichnis auftauchen. Prüfen Sie das Verzeichnis daher, wann immer sich ein Prozess ändert, mindestens aber einmal im Jahr. Gleichen Sie es dabei mit den Zugriffsprotokollen ab: Zeigt das Protokoll Exporte an einen Empfänger, der im Verzeichnis fehlt, ist eines der beiden Dokumente falsch.
Typische Fehler bei der Datenmaskierung im HR
Maskierung nur im Anzeigebereich. Wenn der Export trotzdem alle Felder enthält, schützt die Maskierung nur die Oberfläche.
Zuordnungstabellen in Tabellenkalkulationen. Eine Liste „Kennung zu Name“ auf einem geteilten Laufwerk hebt die Pseudonymisierung faktisch auf.
Unvollständige Schwärzung. Name entfernt, aber LinkedIn-URL, E-Mail-Adresse in der Fußzeile oder Dateiname „Lebenslauf_Max_Muster.pdf“ bleiben erhalten.
Vergessene Kopien. Maskierte Profile in Kundenpostfächern oder alten Exporten fallen aus dem Löschkonzept heraus.
Keine Rollentrennung. Wenn alle Recruiter Administratorrechte haben, ist die rollenbasierte Maskierung wirkungslos.
Viele dieser Fehler entstehen, weil Daten zwischen mehreren Werkzeugen wandern. Warum ein durchgängiger Workflow hier mehr leistet als einzelne Automatisierungen, beschreibt unser Beitrag zu Recruiting-Automatisierung und Compliance.
Unsere Sicht: Maskierung gehört in den Prozess und nicht in die Nachbearbeitung
In Gesprächen mit IT-Personalvermittlungen und HR-Teams beobachten wir immer wieder dasselbe Muster: Datenschutz wird als Schritt am Ende des Prozesses behandelt. Ein Recruiter kopiert den Lebenslauf, entfernt den Namen von Hand, speichert eine neue Datei und versendet sie. Jeder dieser Schritte erzeugt eine weitere Kopie, die nirgends protokolliert ist und in keinem Löschlauf auftaucht.
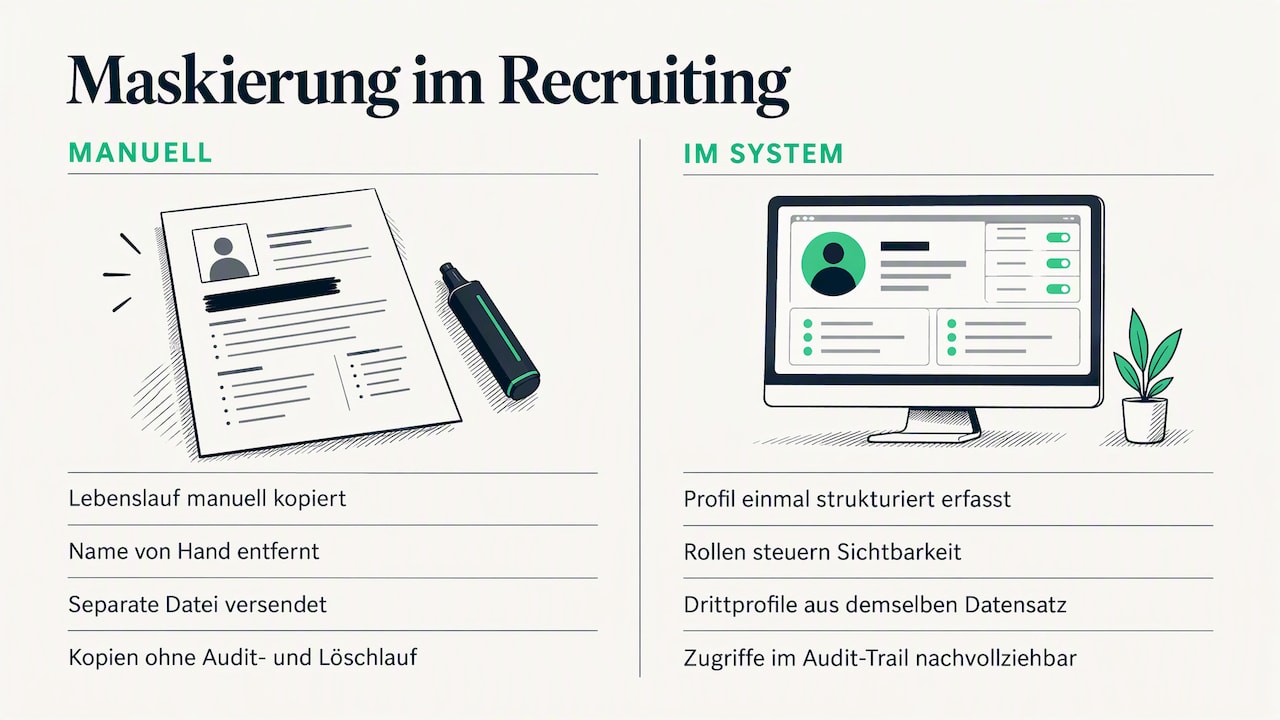
Wir halten einen anderen Ansatz für tragfähiger. Daten sollten beim Eingang einmal strukturiert erfasst werden. Rollen und Maskierung sollten bestimmen, wer was sieht, und jedes an Dritte weitergegebene Profil sollte aus demselben Datensatz entstehen, statt als separates Dokument zu existieren. Dann ist jeder Zugriff im Audit-Trail nachvollziehbar, und eine Löschung erfasst tatsächlich alle Varianten.
Wir sehen Maskierung außerdem nicht als Hindernis für Produktivität. Ein anonymisiertes Profil, das in Sekunden aus dem vorhandenen Datensatz entsteht, ist schneller als jede manuelle Schwärzung und zugleich sicherer. Datenschutz und Effizienz schließen sich im Recruiting nicht aus, wenn beide von Beginn an in dieselbe Systemarchitektur eingebaut sind.
- Recruitify Team
Maskierung, Rollen und Audit-Trail in einem System
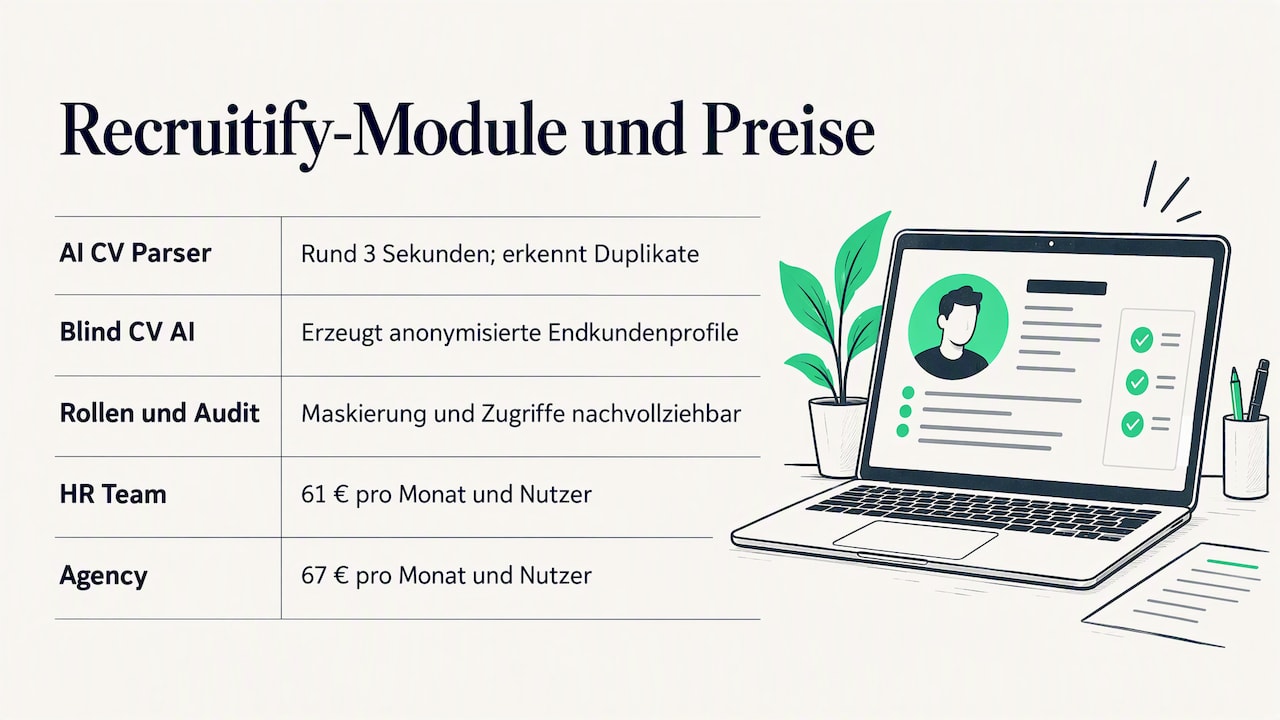
Recruitify vereint ATS, Sales CRM und IT-Contracting in einer Plattform und deckt die Bausteine aus diesem Leitfaden in einem durchgängigen Prozess ab. Der AI CV Parser mit OCR erstellt aus PDF-, DOCX-Dateien, Scans und Fotos in rund drei Sekunden ein strukturiertes Kandidatenprofil und erkennt Duplikate. Blind CV AI erzeugt daraus anonymisierte Profile für die Präsentation beim Endkunden. Rollenmanagement, DSGVO-Anonymisierung und ein vollständiger Audit-Trail sorgen dafür, dass Maskierung und Zugriffe nachvollziehbar bleiben. Die AI-Funktionen im Überblick zeigen die Module im Detail. Die Pläne HR Team (61 € pro Monat und Nutzer) und Agency (67 € pro Monat und Nutzer) sowie die Enterprise-Variante finden Sie auf der Preisseite von Recruitify.
Häufige Fragen zur Datenmaskierung im HR
Ist ein Lebenslauf ohne Namen und Foto anonym?
Nicht zwangsläufig. Wenn die verbleibenden Angaben wie seltene Spezialisierung, frühere Arbeitgeber und Studienort zusammen auf eine einzelne Person schließen lassen, handelt es sich weiterhin um personenbezogene Daten. Prüfen Sie vor der Weitergabe, ob eine Zuordnung mit vertretbarem Aufwand möglich wäre, und reduzieren Sie die Angaben gegebenenfalls weiter.
Sind pseudonymisierte Personaldaten von der DSGVO ausgenommen?
Nein. Solange ein Schlüssel existiert, mit dem die Kennung einer Person zugeordnet werden kann, bleiben die Daten personenbezogen. Pseudonymisierung senkt das Risiko und hilft bei der Erfüllung von Pflichten, ersetzt aber weder Rechtsgrundlage noch Löschfristen.
Wie lange dürfen Zugriffsprotokolle aufbewahrt werden?
Eine allgemeingültige Frist gibt es dafür nicht. Die Dauer richtet sich nach dem Zweck, etwa dem Nachweis der Rechtmäßigkeit oder der Aufklärung von Sicherheitsvorfällen, und muss im Verarbeitungsverzeichnis begründet werden. Legen Sie die Frist gemeinsam mit Ihrem Datenschutzbeauftragten und, falls vorhanden, dem Betriebsrat fest.
Muss die Datenmaskierung im Verarbeitungsverzeichnis stehen?
Im Verzeichnis werden die technischen und organisatorischen Maßnahmen allgemein beschrieben, und die Maskierung gehört dazu. Eine knappe, aber konkrete Beschreibung wie „rollenbasierte Maskierung von Gehalts- und Kontaktdaten, anonymisierte Profile für Kunden“ ist aussagekräftiger als der pauschale Hinweis auf „Zugriffsschutz“.
Dürfen Bewerberdaten nach einer Absage maskiert weiter genutzt werden?
Nur wenn sie tatsächlich anonymisiert sind oder eine eigene Rechtsgrundlage für die weitere Speicherung besteht. Pseudonymisierte Kopien unterliegen denselben Löschfristen wie das Original, in Deutschland also in der Regel höchstens sechs Monaten nach der Absage.
Quellen
BfDI: Anonyme Bewerbungen sind auch datenschutzfreundlich (2010)
Datenschutzkonferenz: Kurzpapier Nr. 14 Beschäftigtendatenschutz
Datenschutzkonferenz: Entschließung zum Beschäftigtendatenschutz vom 29. April 2022
Empfehlungen
Löschkonzept Recruiting: So löschen Sie Bewerberdaten DSGVO-konform
Blind Recruitment: Anonymisierte Vorauswahl gegen Bias im Screening
Updates und News
Bleib immer up to date mit den neuesten Innovationen, Features und Tipps rund um Recruitify!
Indem Du Deine E-Mail-Adresse im Anmeldeformular für den Newsletter einträgst, willigst Du in deren Verarbeitung zum Zwecke des Versands von Marketinginformationen über die Produkte und Dienstleistungen des Administrators ein. Der Administrator Deiner zu diesem Zweck verarbeiteten personenbezogenen Daten ist Recruitify Sp. z o.o. mit Sitz in Warschau (KRS 0000709889). Weitere Informationen über die Grundsätze der Verarbeitung personenbezogener Daten und die Rechte der betroffenen Personen findest Du im Dokument Datenschutzerklärung.
Aktualisiert am:
Datenmaskierung im HR: Methoden, Protokolle und Verzeichnis
Neuigkeiten
Recruitify Team
Mit Datenmaskierung im HR werden Personal- und Bewerberdaten so verändert, dass nur noch die Informationen sichtbar sind, die eine Person für ihre konkrete Aufgabe braucht. Ein Fachbereich sieht dann zum Beispiel Qualifikationen statt Namen. Ein Endkunde erhält ein anonymisiertes Profil statt eines vollständigen Lebenslaufs, und ein Analyst arbeitet mit Kennziffern statt mit Klarnamen. Damit die Maskierung den Anforderungen der DSGVO standhält, braucht sie zwei weitere Bausteine: Zugriffsprotokolle, die belegen, wer welche Daten gesehen hat, und ein Verarbeitungsverzeichnis, in dem die Maskierung als technische und organisatorische Maßnahme dokumentiert ist. Dieser Leitfaden erklärt alle drei Bausteine und ihr Zusammenspiel für Personalabteilungen, Personalvermittlungen und Headhunter in Deutschland.
Kurz gesagt
Maskierung ist ein Oberbegriff. Im HR kommen vor allem Schwärzung, Pseudonymisierung, Tokenisierung und rollenbasierte (dynamische) Maskierung zum Einsatz.
Pseudonymisierte Daten bleiben personenbezogen. Nach Auffassung des Europäischen Datenschutzausschusses gilt die DSGVO weiter, solange eine Reidentifizierung möglich ist. Erst die echte Anonymisierung fällt aus ihrem Anwendungsbereich.
Bewerberdaten haben eine Frist. Nach einer Absage gelten in Deutschland höchstens sechs Monate Aufbewahrung als vertretbar. Danach sollte eine automatische Löschung greifen.
Ohne Zugriffsprotokolle ist Maskierung kaum nachweisbar. Die Protokolle zeigen, ob Rollen und Freigaben in der Praxis eingehalten werden.
Das Verarbeitungsverzeichnis hält alles zusammen. Dort stehen Zwecke, Datenkategorien, Empfänger, Löschfristen und die Schutzmaßnahmen einschließlich der Maskierung.
Inhaltsverzeichnis
Pseudonymisierung und Anonymisierung: der rechtlich entscheidende Unterschied
Unsere Sicht: Maskierung gehört in den Prozess und nicht in die Nachbearbeitung
Was Datenmaskierung im Personalwesen konkret bedeutet
Datenmaskierung ist kein einzelnes Verfahren. Der Begriff fasst mehrere Techniken zusammen, die alle dasselbe Ziel haben: Die Daten bleiben für einen bestimmten Zweck nutzbar, während die Identität der betroffenen Person ganz oder teilweise verborgen wird. Im Personalwesen betrifft das vor allem Lebensläufe, Gehaltsdaten, Bewertungen aus Vorstellungsgesprächen, Krankheitszeiten und Kontaktdaten.
Welche Technik passt, hängt davon ab, wer die Daten sieht und ob die Identität später wiederhergestellt werden muss:
Technik | Funktionsweise | Typischer HR-Einsatz | Reidentifizierung möglich? |
|---|---|---|---|
Schwärzung / Entfernung | Felder wie Name, Foto, Geburtsdatum oder Adresse werden gelöscht oder unkenntlich gemacht | Anonymisierter Lebenslauf für Endkunden oder Fachbereich | Nein, sofern keine Originaldatei weitergegeben wird |
Pseudonymisierung | Identifikatoren werden durch Kennzeichen ersetzt, die Zuordnung liegt getrennt | Auswertungen zu Time-to-Hire oder Gehaltsbändern | Ja, über den getrennt gehaltenen Schlüssel |
Tokenisierung | Sensible Werte werden durch zufällige Token ersetzt, das Original liegt in einem gesicherten Speicher | Übergabe an Lohnabrechnung oder Drittsysteme | Ja, nur für Berechtigte |
Dynamische (rollenbasierte) Maskierung | Die Daten bleiben unverändert gespeichert, angezeigt wird je nach Rolle nur ein Ausschnitt | Hiring Manager sieht Skills, aber kein Gehalt und keine Kontaktdaten | Ja, für Rollen mit voller Berechtigung |
Statische Maskierung | Eine Kopie des Datenbestands wird dauerhaft verfremdet | Test- und Schulungsumgebungen für HR-Software | Nein, wenn sauber umgesetzt |
Generalisierung | Genaue Werte werden zu Bereichen zusammengefasst | Alter statt Geburtsdatum, Region statt Adresse in Reports | Eingeschränkt, abhängig von der Gruppengröße |
In der Praxis werden diese Techniken kombiniert. Eine Personalvermittlung legt das vollständige Kandidatenprofil im System ab, zeigt dem Account-Team per dynamischer Maskierung nur die relevanten Felder und versendet an den Kunden ein geschwärztes Profil. Für das Reporting nutzt sie pseudonymisierte Datensätze.
Pseudonymisierung und Anonymisierung: der rechtlich entscheidende Unterschied
Viele Missverständnisse in HR-Abteilungen gehen auf eine Verwechslung zurück: Pseudonymisierte Daten werden für anonym gehalten. Der Europäische Datenschutzausschuss (EDPB) trennt die beiden Begriffe klar. Pseudonymisierung verringert die Verknüpfbarkeit von Daten mit einer Person, ohne diese Verbindung vollständig zu kappen. Anonymisierung dagegen macht die Zuordnung unmöglich. Daraus ergeben sich zwei Folgen:
Pseudonymisierte HR-Daten unterliegen weiter der DSGVO. Solange eine Zuordnungstabelle existiert, mit der sich die Kennung wieder einer Person zuordnen lässt, gelten alle Pflichten: Rechtsgrundlage, Löschfristen, Betroffenenrechte und Sicherheitsmaßnahmen.
Der Schlüssel ist selbst schutzbedürftig. Die Leitlinien 01/2025 des EDPB zur Pseudonymisierung vom 16. Januar 2025 betonen, dass die zusätzlichen Informationen zur Reidentifizierung getrennt aufbewahrt und technisch wie organisatorisch geschützt werden müssen. Liegt die Zuordnungstabelle im selben Ordner wie der pseudonymisierte Export, ist die Pseudonymisierung weitgehend wirkungslos.
Auch ohne gesetzliche Pflicht lohnt sich Pseudonymisierung. Der EDPB beschreibt sie als wirksame Schutzmaßnahme, mit der Organisationen einen Teil ihrer DSGVO-Pflichten erfüllen können, etwa bei der Datensicherheit und beim Datenschutz durch Technikgestaltung. Für HR heißt das konkret: Wer Auswertungen grundsätzlich mit pseudonymisierten Daten fährt, kann gegenüber der Aufsichtsbehörde belegen, dass er Risiken bewusst reduziert hat. Gleichzeitig bleiben die Analysen aussagekräftig.
Mit Anonymisierung sollten Sie vorsichtig umgehen. Ein Lebenslauf ohne Namen ist nicht automatisch anonym. Eine Kombination aus seltenem Tech-Stack, früherem Arbeitgeber und Studienort kann eine Person in einer kleinen Fachcommunity eindeutig erkennbar machen. Prüfen Sie deshalb vor jeder Weitergabe, ob die verbleibenden Merkmale zusammen noch auf eine einzelne Person schließen lassen.
Der Rechtsrahmen für HR-Daten in Deutschland
Datenmaskierung ist kein Selbstzweck. Sie setzt Grundsätze um, die für Beschäftigten- und Bewerberdaten in Deutschland besonders streng ausgelegt werden.
Erforderlichkeit nach § 26 BDSG
Die zentrale Norm für den Beschäftigtenkontext ist derzeit § 26 BDSG. Der deutsche Gesetzgeber hat sie auf Grundlage der Öffnungsklausel des Art. 88 DSGVO erlassen. Daten dürfen danach verarbeitet werden, soweit dies für die Entscheidung über die Begründung, die Durchführung oder die Beendigung eines Beschäftigungsverhältnisses erforderlich ist. Die Datenschutzkonferenz hält die Norm allerdings für nicht hinreichend praktikabel und normenklar und fordert seit 2022 ein eigenes Beschäftigtendatenschutzgesetz. Für die Praxis folgt daraus: Jede Rolle, die Daten sieht, ohne sie für ihre Aufgabe zu benötigen, ist ein Argument gegen die Erforderlichkeit. Rollenbasierte Maskierung ist die technische Antwort darauf.
Einwilligung ist selten die richtige Grundlage
Im Beschäftigungsverhältnis besteht ein Über- und Unterordnungsverhältnis. Deshalb ist die Freiwilligkeit einer Einwilligung, wie das Kurzpapier Nr. 14 der Datenschutzkonferenz erläutert, nur unter engen Voraussetzungen gegeben. Prozesse sollten daher auf der Erforderlichkeit oder anderen tragfähigen Grundlagen aufbauen. Gesundheitsdaten und andere besondere Kategorien nach Art. 9 DSGVO verdienen die strengste Maskierung, weil für sie zusätzliche Voraussetzungen gelten.
Löschfristen nach einer Absage
Der Bundesbeauftragte für den Datenschutz hält bei abgelehnten Bewerbungen eine Aufbewahrung von höchstens sechs Monaten für vertretbar, damit sich Arbeitgeber gegen Ansprüche nach dem Allgemeinen Gleichbehandlungsgesetz (AGG) verteidigen können. Für die Maskierung ist das wichtig, weil maskierte Kopien diese Frist nicht verlängern dürfen. Ein anonymisiertes Profil, das beim Kunden oder in einem Export weiterlebt, muss in Ihr Löschkonzept einbezogen werden. Wollen Sie Kandidaten länger für künftige Vakanzen im Talentpool halten, klären Sie die Rechtsgrundlage dafür mit Ihrem Datenschutzbeauftragten, bevor Sie den Prozess einrichten.
KI im Auswahlverfahren
Sobald ein System Bewerbungen automatisch bewertet oder sortiert, verlangen die Aufsichtsbehörden Transparenz gegenüber den Bewerbern. Bei ausschließlich automatisierten Entscheidungen haben Betroffene nach Art. 22 DSGVO das Recht auf menschliches Eingreifen. Maskierung kann hier helfen, denn ein Scoring, das ohne Namen, Foto und Geburtsdatum arbeitet, ist weniger anfällig für Merkmale, die mit der Eignung nichts zu tun haben. Welche zusätzlichen Pflichten die europäische KI-Verordnung mit sich bringt, beschreiben wir im Beitrag zum EU AI Act im Recruiting.
Wo im Recruiting-Prozess maskiert werden sollte
Betrachten Sie den Lebenszyklus eines Kandidatendatensatzes Station für Station. Damit sehen Sie am schnellsten, wo Maskierung den größten Effekt hat:
Eingang der Bewerbung. Lebensläufe kommen als PDF, Word-Datei, Scan oder Foto. Sobald die Daten strukturiert erfasst sind, lässt sich feldgenau steuern, wer was sieht. Ein unstrukturiertes PDF lässt sich dagegen nur als Ganzes freigeben oder sperren.
Vorauswahl. Für die erste fachliche Prüfung reichen Skills, Erfahrung, Verfügbarkeit und Gehaltsvorstellung. Name, Foto, Alter und Familienstand können ausgeblendet werden. Schon 2010 hat der BfDI anonyme Bewerbungen als datenschutzfreundlich bezeichnet, weil von Anfang an weniger personenbezogene Daten verarbeitet werden.
Abstimmung mit dem Fachbereich. Hiring Manager benötigen fachliche Informationen, aber selten Kontaktdaten oder Gehaltshistorie. Dynamische Maskierung ist hier sinnvoller als eine zweite, manuell gepflegte Version des Profils.
Präsentation beim Endkunden. Personalvermittlungen und Body-Leasing-Firmen versenden Profile an Dritte. Ein geschwärztes Profil schützt den Kandidaten und verhindert, dass der Kunde direkt Kontakt aufnimmt, bevor ein Vertrag besteht.
Reporting und Analytik. Kennzahlen wie Time-to-Hire, Quellenqualität oder Absprungraten lassen sich mit pseudonymisierten Datensätzen berechnen. Klarnamen gehören nicht in Dashboards.
Test, Schulung und Migration. Wer eine neue HR-Software einführt oder Mitarbeitende schult, sollte statisch maskierte Kopien verwenden und keinen Echtbestand.
Löschung. Am Ende des Zyklus steht die Löschung oder die echte Anonymisierung, und zwar auch für alle maskierten Kopien.
Wie sich diese Schritte schon bei der Systemauswahl einplanen lassen, zeigt unser Leitfaden zu Privacy by Design im HR.
Zugriffsprotokolle: Nachweis, dass die Maskierung wirkt
Eine Maskierungsregel ist nur so gut wie ihre Einhaltung. Zugriffsprotokolle beantworten die Fragen, die eine Aufsichtsbehörde, ein Betriebsrat oder ein Bewerber mit Auskunftsersuchen stellen kann: Wer hat wann welchen Datensatz geöffnet, geändert, exportiert oder die Maskierung aufgehoben?
Was ein HR-Zugriffsprotokoll erfassen sollte
Lesende Zugriffe auf sensible Felder, also Gehalt, Gesundheitsdaten, Bewertungen und Kontaktdaten, nicht nur Änderungen
Aufhebung einer Maskierung, zum Beispiel wenn ein Recruiter die Klarnamen hinter einem pseudonymisierten Report abruft
Exporte und Downloads, weil hier Kopien außerhalb des Systems entstehen
Versand an Dritte, etwa an Kunden oder Hiring Manager, mit Datum und Empfänger
Änderungen an Rollen und Berechtigungen, denn eine stille Rechteausweitung untergräbt jede Maskierung
Löschvorgänge, damit Sie nachweisen können, dass die Frist eingehalten wurde
Protokolle sind selbst personenbezogen
Zugriffsprotokolle enthalten Daten über Ihre eigenen Mitarbeitenden, denn sie zeigen, wer wann gearbeitet hat. Legen Sie deshalb fest, zu welchem Zweck die Protokolle ausgewertet werden, wer sie einsehen darf und wann sie gelöscht werden. Die Auswertung sollte anlassbezogen oder stichprobenartig erfolgen und nicht als Leistungskontrolle dienen. Gibt es in Ihrem Unternehmen einen Betriebsrat, binden Sie ihn frühzeitig ein, weil technische Systeme, die Verhalten oder Leistung erfassen können, regelmäßig die Mitbestimmung berühren.
Ein praktisches Prüfschema
Bewährt hat sich eine quartalsweise Kurzprüfung mit drei Fragen:
Gibt es Zugriffe auf sensible Felder durch Rollen, die laut Berechtigungskonzept keinen Zugriff haben sollten?
Wurden Maskierungen aufgehoben, ohne dass ein dokumentierter Anlass vorlag?
Gibt es Datensätze, die über die festgelegte Löschfrist hinaus noch vorhanden sind, einschließlich exportierter oder maskierter Kopien?
Jede Auffälligkeit wird dokumentiert und mit einer Maßnahme verknüpft, zum Beispiel einer Anpassung der Rolle, einer Schulung oder einer Nachlöschung.
Das Verarbeitungsverzeichnis für HR-Prozesse
Das Verzeichnis von Verarbeitungstätigkeiten nach Art. 30 DSGVO ist die Stelle, an der Maskierung, Protokollierung und Löschfristen offiziell dokumentiert werden. HR-Abteilungen und Personalvermittlungen führen darin typischerweise mehrere getrennte Einträge, zum Beispiel Bewerbermanagement, Talentpool, Personalverwaltung, Lohnabrechnung, Zeiterfassung und HR-Reporting.
Für jeden Eintrag sind unter anderem diese Angaben relevant:
Angabe | Beispiel für den Eintrag „Bewerbermanagement“ |
|---|---|
Zweck der Verarbeitung | Durchführung von Auswahlverfahren für offene Stellen |
Kategorien betroffener Personen | Bewerberinnen und Bewerber, Referenzgeber |
Kategorien personenbezogener Daten | Kontaktdaten, Lebenslauf, Qualifikationen, Gehaltsvorstellung, Gesprächsnotizen |
Empfänger | Fachbereiche, bei Agenturen: Endkunden (nur maskierte Profile) |
Drittlandübermittlung | Angabe, ob Dienstleister außerhalb der EU beteiligt sind |
Löschfrist | Höchstens sechs Monate nach Absage, sofern keine andere Rechtsgrundlage besteht |
Technische und organisatorische Maßnahmen | Rollenbasierte Maskierung, Blind-Profile für Dritte, Pseudonymisierung im Reporting, Zugriffsprotokollierung, Verschlüsselung |
Der häufigste Fehler ist ein Verzeichnis, das nur den Ist-Zustand des Systems beschreibt, aber nicht die tatsächliche Praxis. Werden Profile per E-Mail an Kunden verschickt oder Reports als Tabelle exportiert, müssen diese Wege im Verzeichnis auftauchen. Prüfen Sie das Verzeichnis daher, wann immer sich ein Prozess ändert, mindestens aber einmal im Jahr. Gleichen Sie es dabei mit den Zugriffsprotokollen ab: Zeigt das Protokoll Exporte an einen Empfänger, der im Verzeichnis fehlt, ist eines der beiden Dokumente falsch.
Typische Fehler bei der Datenmaskierung im HR
Maskierung nur im Anzeigebereich. Wenn der Export trotzdem alle Felder enthält, schützt die Maskierung nur die Oberfläche.
Zuordnungstabellen in Tabellenkalkulationen. Eine Liste „Kennung zu Name“ auf einem geteilten Laufwerk hebt die Pseudonymisierung faktisch auf.
Unvollständige Schwärzung. Name entfernt, aber LinkedIn-URL, E-Mail-Adresse in der Fußzeile oder Dateiname „Lebenslauf_Max_Muster.pdf“ bleiben erhalten.
Vergessene Kopien. Maskierte Profile in Kundenpostfächern oder alten Exporten fallen aus dem Löschkonzept heraus.
Keine Rollentrennung. Wenn alle Recruiter Administratorrechte haben, ist die rollenbasierte Maskierung wirkungslos.
Viele dieser Fehler entstehen, weil Daten zwischen mehreren Werkzeugen wandern. Warum ein durchgängiger Workflow hier mehr leistet als einzelne Automatisierungen, beschreibt unser Beitrag zu Recruiting-Automatisierung und Compliance.
Unsere Sicht: Maskierung gehört in den Prozess und nicht in die Nachbearbeitung
In Gesprächen mit IT-Personalvermittlungen und HR-Teams beobachten wir immer wieder dasselbe Muster: Datenschutz wird als Schritt am Ende des Prozesses behandelt. Ein Recruiter kopiert den Lebenslauf, entfernt den Namen von Hand, speichert eine neue Datei und versendet sie. Jeder dieser Schritte erzeugt eine weitere Kopie, die nirgends protokolliert ist und in keinem Löschlauf auftaucht.
Wir halten einen anderen Ansatz für tragfähiger. Daten sollten beim Eingang einmal strukturiert erfasst werden. Rollen und Maskierung sollten bestimmen, wer was sieht, und jedes an Dritte weitergegebene Profil sollte aus demselben Datensatz entstehen, statt als separates Dokument zu existieren. Dann ist jeder Zugriff im Audit-Trail nachvollziehbar, und eine Löschung erfasst tatsächlich alle Varianten.
Wir sehen Maskierung außerdem nicht als Hindernis für Produktivität. Ein anonymisiertes Profil, das in Sekunden aus dem vorhandenen Datensatz entsteht, ist schneller als jede manuelle Schwärzung und zugleich sicherer. Datenschutz und Effizienz schließen sich im Recruiting nicht aus, wenn beide von Beginn an in dieselbe Systemarchitektur eingebaut sind.
- Recruitify Team
Maskierung, Rollen und Audit-Trail in einem System
Recruitify vereint ATS, Sales CRM und IT-Contracting in einer Plattform und deckt die Bausteine aus diesem Leitfaden in einem durchgängigen Prozess ab. Der AI CV Parser mit OCR erstellt aus PDF-, DOCX-Dateien, Scans und Fotos in rund drei Sekunden ein strukturiertes Kandidatenprofil und erkennt Duplikate. Blind CV AI erzeugt daraus anonymisierte Profile für die Präsentation beim Endkunden. Rollenmanagement, DSGVO-Anonymisierung und ein vollständiger Audit-Trail sorgen dafür, dass Maskierung und Zugriffe nachvollziehbar bleiben. Die AI-Funktionen im Überblick zeigen die Module im Detail. Die Pläne HR Team (61 € pro Monat und Nutzer) und Agency (67 € pro Monat und Nutzer) sowie die Enterprise-Variante finden Sie auf der Preisseite von Recruitify.
Häufige Fragen zur Datenmaskierung im HR
Ist ein Lebenslauf ohne Namen und Foto anonym?
Nicht zwangsläufig. Wenn die verbleibenden Angaben wie seltene Spezialisierung, frühere Arbeitgeber und Studienort zusammen auf eine einzelne Person schließen lassen, handelt es sich weiterhin um personenbezogene Daten. Prüfen Sie vor der Weitergabe, ob eine Zuordnung mit vertretbarem Aufwand möglich wäre, und reduzieren Sie die Angaben gegebenenfalls weiter.
Sind pseudonymisierte Personaldaten von der DSGVO ausgenommen?
Nein. Solange ein Schlüssel existiert, mit dem die Kennung einer Person zugeordnet werden kann, bleiben die Daten personenbezogen. Pseudonymisierung senkt das Risiko und hilft bei der Erfüllung von Pflichten, ersetzt aber weder Rechtsgrundlage noch Löschfristen.
Wie lange dürfen Zugriffsprotokolle aufbewahrt werden?
Eine allgemeingültige Frist gibt es dafür nicht. Die Dauer richtet sich nach dem Zweck, etwa dem Nachweis der Rechtmäßigkeit oder der Aufklärung von Sicherheitsvorfällen, und muss im Verarbeitungsverzeichnis begründet werden. Legen Sie die Frist gemeinsam mit Ihrem Datenschutzbeauftragten und, falls vorhanden, dem Betriebsrat fest.
Muss die Datenmaskierung im Verarbeitungsverzeichnis stehen?
Im Verzeichnis werden die technischen und organisatorischen Maßnahmen allgemein beschrieben, und die Maskierung gehört dazu. Eine knappe, aber konkrete Beschreibung wie „rollenbasierte Maskierung von Gehalts- und Kontaktdaten, anonymisierte Profile für Kunden“ ist aussagekräftiger als der pauschale Hinweis auf „Zugriffsschutz“.
Dürfen Bewerberdaten nach einer Absage maskiert weiter genutzt werden?
Nur wenn sie tatsächlich anonymisiert sind oder eine eigene Rechtsgrundlage für die weitere Speicherung besteht. Pseudonymisierte Kopien unterliegen denselben Löschfristen wie das Original, in Deutschland also in der Regel höchstens sechs Monaten nach der Absage.
Quellen
BfDI: Anonyme Bewerbungen sind auch datenschutzfreundlich (2010)
Datenschutzkonferenz: Kurzpapier Nr. 14 Beschäftigtendatenschutz
Datenschutzkonferenz: Entschließung zum Beschäftigtendatenschutz vom 29. April 2022
Empfehlungen
Löschkonzept Recruiting: So löschen Sie Bewerberdaten DSGVO-konform
Blind Recruitment: Anonymisierte Vorauswahl gegen Bias im Screening
Updates und News
Bleib immer up to date mit den neuesten Innovationen, Features und Tipps rund um Recruitify!
Indem Du Deine E-Mail-Adresse im Anmeldeformular für den Newsletter einträgst, willigst Du in deren Verarbeitung zum Zwecke des Versands von Marketinginformationen über die Produkte und Dienstleistungen des Administrators ein. Der Administrator Deiner zu diesem Zweck verarbeiteten personenbezogenen Daten ist Recruitify Sp. z o.o. mit Sitz in Warschau (KRS 0000709889). Weitere Informationen über die Grundsätze der Verarbeitung personenbezogener Daten und die Rechte der betroffenen Personen findest Du im Dokument Datenschutzerklärung.
Schau dir auch das an

Dein Rekrutierungsprozess
Recruiting-Agentur skalieren: Pipeline, Prozesse und KI 2026
So skalieren Sie Ihre Recruiting-Agentur: Kundenpipeline aufbauen, Kandidatendatenbank nutzen, Admin-Arbeit automatisieren und KI rechtskonform einsetzen.
25.10.2026
Mehr erfahren
Dein Rekrutierungsprozess
E-Mail-Zustellbarkeit im Recruiting: So kommen Ihre Mails an
SPF, DKIM, DMARC, saubere Versandwege und kurze Sequenzen: So verbessern Recruiter die E-Mail-Zustellbarkeit und erreichen Kandidaten im Posteingang.
23.10.2026
Mehr erfahren

ATS
Matching Score im Recruiting: lesen, kalibrieren, fair einsetzen
Was ein Matching Score im Recruiting misst, wie du ihn kalibrierst, Bias vermeidest und welche Pflichten der EU AI Act für KI-Scoring vorsieht.
22.10.2026
Mehr erfahren
Dein Rekrutierungsprozess
Recruiting-Agentur skalieren: Pipeline, Prozesse und KI 2026
So skalieren Sie Ihre Recruiting-Agentur: Kundenpipeline aufbauen, Kandidatendatenbank nutzen, Admin-Arbeit automatisieren und KI rechtskonform einsetzen.
25.10.2026
Mehr erfahren
Dein Rekrutierungsprozess
E-Mail-Zustellbarkeit im Recruiting: So kommen Ihre Mails an
SPF, DKIM, DMARC, saubere Versandwege und kurze Sequenzen: So verbessern Recruiter die E-Mail-Zustellbarkeit und erreichen Kandidaten im Posteingang.
23.10.2026
Mehr erfahren