Aktualisiert am:
Privacy by Design in HR: Pflichten und konkrete Maßnahmen
Dein Rekrutierungsprozess

Recruitify Team
Ja, Privacy by Design ist für HR-Abteilungen Pflicht: Art.25 DSGVO verlangt, dass Datenschutz von Anfang an in jedes System und jeden Prozess eingebaut wird, der Bewerber- oder Mitarbeiterdaten verarbeitet. Drei Prioritäten stehen dabei im Vordergrund: Datenminimierung, datenschutzfreundliche Voreinstellungen und eine Datenschutz-Folgenabschätzung bei hohem Risiko. Wer diese drei Punkte sauber umsetzt und im Verzeichnis von Verarbeitungstätigkeiten dokumentiert, erfüllt den Kern der gesetzlichen Anforderung.
Kurz gesagt:
Die Umsetzung von Privacy by Design erfordert die konsequente Dokumentation und regelmäßige Kontrolle technischer sowie organisatorischer Maßnahmen im Employee Lifecycle.
Bei der Verarbeitung sensibler HR-Daten wie KI-gestützten Entscheidungen, Überwachung oder GPS-Tracking ist eine Risikoanalyse und gegebenenfalls eine Datenschutz-Folgenabschätzung verpflichtend.
Das zentrale Nachweisinstrument ist das Verzeichnis von Verarbeitungstätigkeiten, in dem Zwecke, Kategorien, Empfänger und Löschfristen schriftlich festgehalten werden müssen.
Bei der Beschaffung neuer HR-Systeme sollte geprüft werden, ob Datenschutzmaßnahmen wie Rollenberechtigungen, Verschlüsselung und Löschkonzepte bereits im Voraus berücksichtigt sind.
Systeme wie Recruitify unterstützen automatisiert die Einhaltung der Datenschutzvorgaben, etwa durch Consent-Management, anonyme Profile und technische Löschregeln.
Recruitifyrecruitify.aiDatenschutz im Recruiting mitdenkenRecruitify verbindet DSGVO-Einwilligungsmanagement, Audit-Trail und anonymisierte Profile in einer Plattform für IT-Personalvermittlungen.Recruitify entdecken
Inhaltsverzeichnis
Was Privacy by Design und Privacy by Default nach Art.25 DSGVO bedeuten
Die 10 wichtigsten, prüfbaren Maßnahmen für Privacy by Design im HR
Privacy by Design entlang des HR-Lebenszyklus: Recruiting bis Offboarding
Wann HR eine DSFA durchführen muss und wie der Prozess praktisch aussieht
Dokumentation, VVT und Lieferantensteuerung: Was HR nachweisen muss
Praxis-Checkliste: Fragen, die HR beim Design neuer HR-Systeme stellen sollte
Praxisbeispiel: Wie ein datenschutzfreundliches ATS HR unterstützt
Kurzperspektive: Regulatorische Entwicklung und Bedeutung für HR
Recruitify als praktikable Lösung für datenschutzkonformes Recruiting
FAQ
Quellen
Was Privacy by Design und Privacy by Default nach Art.25 DSGVO bedeuten
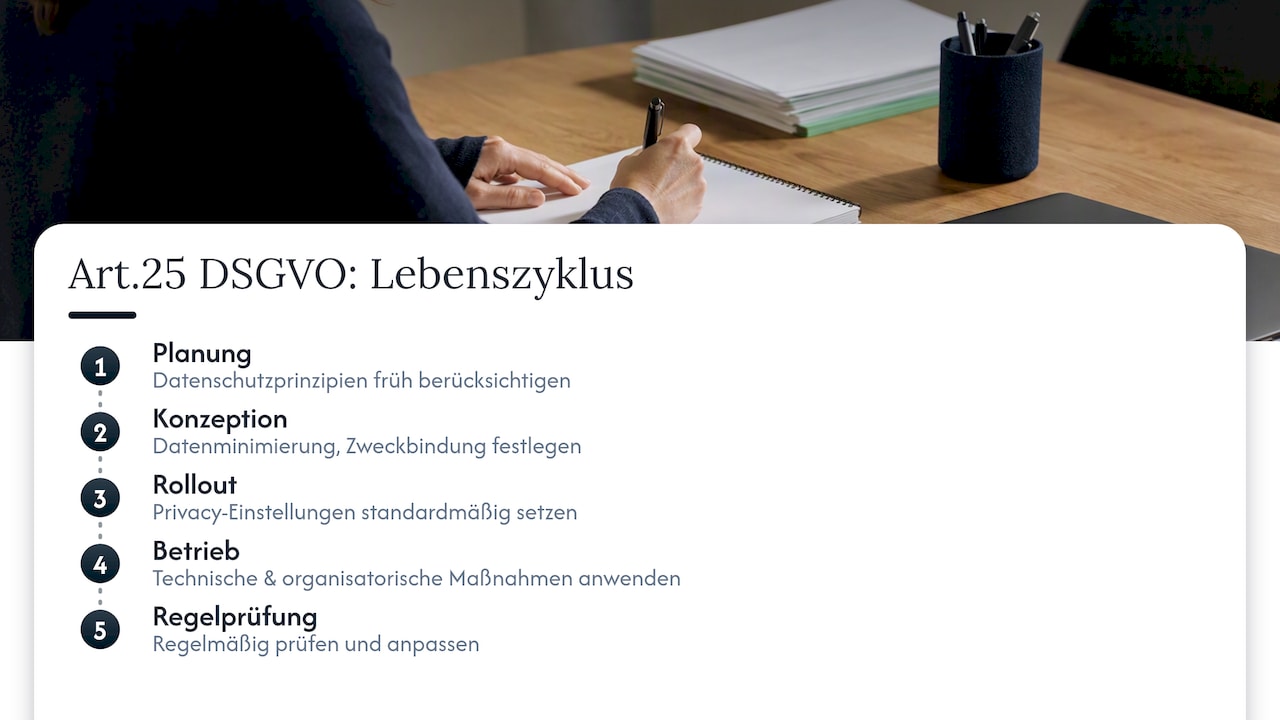
Privacy by Design verpflichtet uns als Verantwortliche, Datenschutzprinzipien wie Datenminimierung, Speicherbegrenzung und Zweckbindung bereits in der Konzeptionsphase einer Verarbeitung zu berücksichtigen, nicht erst nachträglich. Privacy by Default ergänzt das: Ohne aktives Zutun der betroffenen Person dürfen Systeme nur so viele Daten verarbeiten, wie für den jeweiligen Zweck nötig sind. Beide Prinzipien stammen aus Art.25 DSGVO und greifen direkt in Art.5 DSGVO, der die Grundsätze der Verarbeitung regelt.
Die Verantwortung dafür liegt eindeutig beim Verantwortlichen, also bei uns als Arbeitgeber oder Personaldienstleister, nicht beim Softwareanbieter allein. Die EDPB-Guidelines 4/2019 beschreiben Art.25 als Lebenszyklus-Ansatz: Technische und organisatorische Maßnahmen müssen von der Planung bis zum laufenden Betrieb regelmäßig geprüft und angepasst werden. Ein einmal eingerichtetes System gilt also nie als dauerhaft konform, sondern verlangt wiederkehrende Kontrolle.
Die 10 wichtigsten, prüfbaren Maßnahmen für Privacy by Design im HR
Wer Privacy by Design operationalisieren will, braucht Maßnahmen, die sich tatsächlich prüfen und dokumentieren lassen. Diese zehn Punkte bilden das Gerüst, mit dem sich HR-Teams in Deutschland an Art.25 DSGVO orientieren können:
Datenminimierung und Zweckdefinition: Nur Daten erheben, die für den konkreten Prozessschritt erforderlich sind.
Privacy-Defaults in Formularen und Systemen: Voreinstellungen so wählen, dass optionale Felder standardmäßig leer bleiben.
Automatisierte Löschregeln: Speicherfristen technisch hinterlegen statt manuell zu verwalten.
Pseudonymisierung und Blind-CV: Bewerberdaten in frühen Auswahlphasen anonymisieren.
Zugriffsrechte nach Need-to-Know: Rollenbasierte Berechtigungen mit Protokollierung jedes Zugriffs.
Transparente Informationen: Bewerber und Mitarbeitende klar über Verarbeitungszwecke aufklären.
Bedienbare Betroffenenrechte: Prozesse für Auskunft, Berichtigung und Löschung praktisch umsetzbar gestalten.
Lieferantensteuerung: Technische und organisatorische Maßnahmen von Auftragsverarbeitern prüfen und vertraglich fixieren.
DSFA bei KI, Monitoring oder Profilbildung: Risikobewertung vor Einführung solcher Systeme durchführen.
Regelmäßige Tests und Wirksamkeitsnachweis: Maßnahmen periodisch überprüfen, nicht nur einmalig einrichten.
Profi-Tipp: Dokumentieren Sie jede Maßnahme direkt im Verzeichnis von Verarbeitungstätigkeiten, so entsteht der Nachweis automatisch mit der Umsetzung.
Privacy by Design entlang des HR-Lebenszyklus: Recruiting bis Offboarding
Die konkreten Anforderungen unterscheiden sich je nach Phase des Beschäftigungsverhältnisses erheblich. Ein Blind-CV ergibt beim ersten Screening Sinn, beim Onboarding dagegen stehen Rollenvergabe und Einwilligungen im Vordergrund.
Recruiting: Minimale Datenerhebung, Prüfung der Datenquelle und anonymisierte Profile für die erste Vorauswahl.
Onboarding: Klare Rollenzuweisung, dokumentierte Einwilligungen und strikte Zweckbindung der erhobenen Daten.
Personalverwaltung: Definierte Löschfristen für Personalakten und pseudonymisierte Auswertungen bei Analysen.
Offboarding: Sichere Löschung nicht mehr benötigter Daten und klare Regeln für das, was archiviert werden muss.
Jede Phase bringt eigene Risiken mit sich, und wer die Maßnahmen phasenspezifisch denkt, vermeidet sowohl Überdokumentation als auch Lücken.
Wann HR eine DSFA durchführen muss und wie der Prozess praktisch aussieht
Eine Datenschutz-Folgenabschätzung wird verpflichtend, sobald eine Verarbeitung voraussichtlich ein hohes Risiko für die Rechte und Freiheiten der betroffenen Personen birgt. Typische Auslöser sind systematisches Monitoring, die Verarbeitung besonderer Datenkategorien oder automatisierte Entscheidungen mit rechtlicher Wirkung.
Im HR-Alltag betrifft das vor allem drei Szenarien:
KI-gestützte Vorauswahl von Bewerbungen mit automatisierter Bewertung.
Dauerhafte Überwachung von Mitarbeitenden, etwa durch Keylogging oder Videoanalyse.
GPS-Tracking oder andere Ortungssysteme bei Außendienstmitarbeitenden.
Der praktische Ablauf folgt einem einfachen Schema: Screening der Verarbeitung auf Risikoindikatoren, Durchführung der DSFA bei Bestätigung, Festlegung konkreter Schutzmaßnahmen und ein regelmäßiges Review, sobald sich Prozess oder System ändern.
Dokumentation, VVT und Lieferantensteuerung: Was HR nachweisen muss
Rechenschaftspflicht bedeutet, dass wir nicht nur konform handeln, sondern das auch belegen können. Das Verzeichnis von Verarbeitungstätigkeiten ist dabei das zentrale Nachweisinstrument: Es muss Zwecke, Kategorien betroffener Personen, Empfänger und Löschfristen jeder HR-Verarbeitung enthalten. Fehlende oder unvollständige Führung kann sanktioniert werden.
Technische und organisatorische Maßnahmen sollten ebenfalls dokumentiert werden, insbesondere:
Zugriffskontrollen und Protokollierung von Systemzugriffen.
Verschlüsselung von Daten bei Übertragung und Speicherung.
Konkrete Löschkonzepte mit technischer Umsetzung.
Profi-Tipp: Prüfen Sie bei jedem Auftragsverarbeiter nicht nur den Vertrag, sondern auch, ob Subprozessoren offengelegt und vertraglich eingebunden sind.
Praxis-Checkliste: Fragen, die HR beim Design neuer HR-Systeme stellen sollte
Vor der Einführung eines neuen Systems lohnt sich eine strukturierte Prüfung anhand konkreter Fragen, statt sich auf das Bauchgefühl zu verlassen:
Wer trägt die Verantwortung für diese Verarbeitung, und ist der Datenschutzbeauftragte eingebunden?
Muss der Betriebsrat vor Einführung beteiligt werden?
Sind wirklich nur die notwendigen Daten vorgesehen, oder werden Felder “auf Vorrat” erhoben?
Sind die Systemvoreinstellungen datenschutzfreundlich konfiguriert?
Liegt einer der DSFA-Indikatoren vor, etwa Profilbildung oder systematisches Monitoring?
Hat der Anbieter Auditrechte eingeräumt und funktionierende Löschmechanismen nachgewiesen?
Diese Fragen lassen sich direkt in die Beschaffung neuer Software integrieren, noch bevor ein Vertrag unterschrieben wird.
Praxisbeispiel: Wie ein datenschutzfreundliches ATS HR unterstützt
Ein Bewerbermanagementsystem kann Privacy by Design praktisch umsetzen, statt es nur auf dem Papier zu versprechen. Ein Bewerbermanagementsystem kann Funktionen bieten wie Consent-Management mit Audit-Trail, anonyme Bewerberprofile in der Vorauswahl und automatisierte Löschregeln, die Speicherfristen technisch durchsetzen.
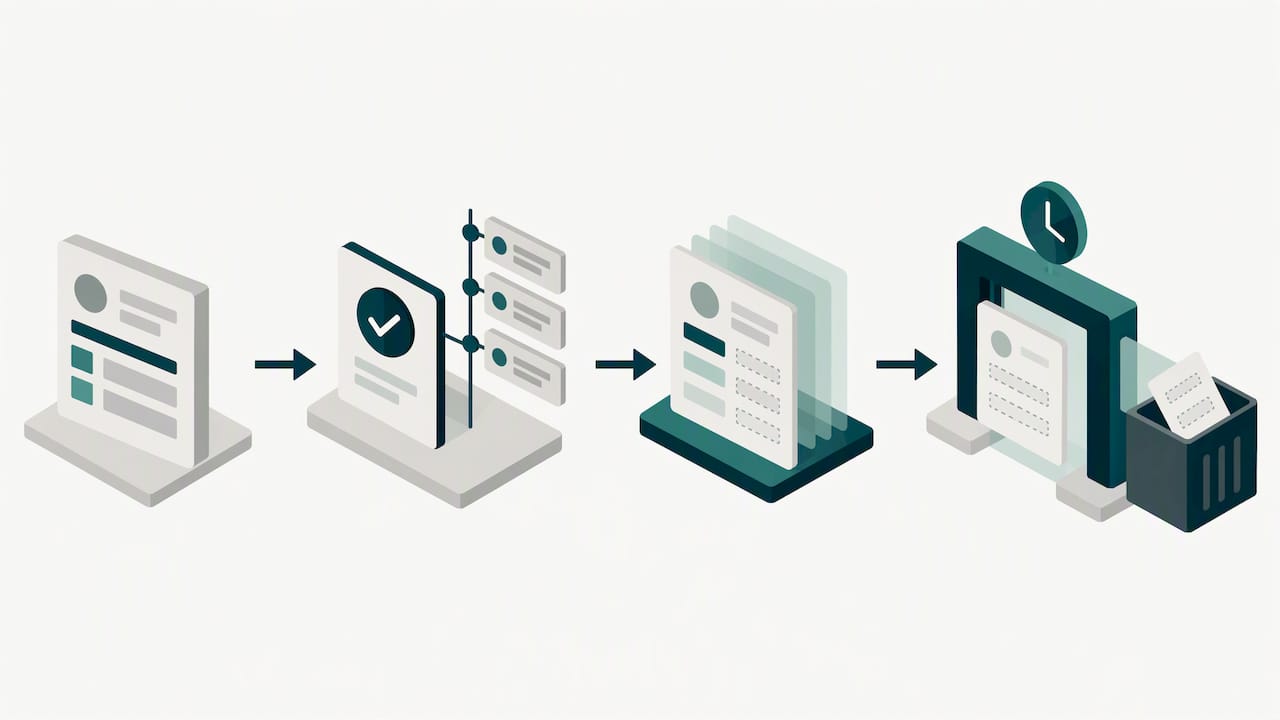
Solche Funktionen erleichtern genau die Nachweisführung, die Art.25 DSGVO verlangt. Details zu Datenverarbeitung und Audit-Trail finden sich in der Datenschutzerklärung.
Kurzperspektive: Regulatorische Entwicklung und Bedeutung für HR
Die Datenschutzkonferenz fordert seit Jahren ein eigenständiges Beschäftigtendatenschutzgesetz, weil bestehende Regeln algorithmische Systeme und Profilbildung am Arbeitsplatz nicht ausreichend erfassen. Gleichzeitig verschärft sich die Regulierung von KI-gestützten HR-Tools spürbar, wie die BfDI-Handreichung zu KI aus 2025 zeigt, dass sich die Regulierung von KI-gestützten HR-Tools spürbar verschärft. Wer jetzt dokumentiert und iterativ nachbessert, statt auf eine endgültige Rechtslage zu warten, steht besser da als wer abwartet.
- Recruitify Team
Recruitify als praktikable Lösung für datenschutzkonformes Recruiting

Wer Privacy by Design nicht mühsam von Grund auf selbst bauen will, findet in Recruitify ein System, das Consent-Audit, Blind-CV-Erstellung, automatisierte Löschregeln und einen vollständigen Audit-Trail bereits mitbringt. Das nimmt HR-Teams einen erheblichen Teil der technischen Umsetzung ab, die sonst Projektarbeit und Entwicklungsressourcen binden würde. Wer sehen möchte, wie das im eigenen Arbeitsalltag aussieht, kann über unsere Produktseite die Funktionen im Detail prüfen oder direkt ein Demo buchen.
FAQ
Was sind die 7 Grundprinzipien von Privacy by Design?
Das Konzept umfasst unter anderem proaktives statt reaktives Handeln, Datenschutz als Standardeinstellung und die Einbettung in die Systemarchitektur von Anfang an. Im deutschen Rechtsrahmen wird dieses Konzept konkret über Art.25 DSGVO und die dazugehörigen EDPB-Leitlinien umgesetzt.
Welche Datenschutzgesetze gelten in Deutschland für HR-Daten?
In Deutschland gilt die DSGVO als übergeordneter Rahmen, ergänzt durch das Bundesdatenschutzgesetz, insbesondere BDSG zum Beschäftigtendatenschutz. Die Datenschutzkonferenz hat zusätzlich wiederholt ein eigenständiges Beschäftigtendatenschutzgesetz gefordert, weil bestehende Regeln als lückenhaft gelten.
Was bedeutet Privacy by Design konkret nach der DSGVO?
Nach Art.25 DSGVO müssen wir Datenschutzprinzipien wie Datenminimierung und Zweckbindung bereits bei der Planung einer Verarbeitung einbauen, nicht erst nachträglich ergänzen. Die EDPB-Guidelines beschreiben das als fortlaufenden Lebenszyklus-Ansatz mit regelmäßiger Überprüfung.
Welche Beispiele für Privacy by Design gibt es im HR-Bereich?
Praktische Beispiele sind anonymisierte Bewerberprofile in der Vorauswahl, automatisierte Löschfristen für Personalakten und rollenbasierte Zugriffsrechte mit Protokollierung. Auch Pseudonymisierung bei Mitarbeiteranalysen und datenschutzfreundliche Voreinstellungen in Bewerbungsformularen zählen dazu.
Was kostet eine datenschutzkonforme Recruiting-Software?
Die Kosten hängen stark vom gewählten Anbieter und Funktionsumfang ab. Bei Recruitify liegt der Plan für HR-Teams bei 69 Euro pro Monat und Nutzer, der Plan für Personalvermittlungen bei 79 Euro pro Monat und Nutzer; für Enterprise-Kunden wird der Preis individuell auf Anfrage erstellt.
Quellen
Entschließung der DSK zum Beschäftigtendatenschutz (29.04.2022)
DSK: Kurzpapier und Hinweise zum Verzeichnis von Verarbeitungstätigkeiten
Empfehlungen
Updates und News
Bleib immer up to date mit den neuesten Innovationen, Features und Tipps rund um Recruitify!
Indem Du Deine E-Mail-Adresse im Anmeldeformular für den Newsletter einträgst, willigst Du in deren Verarbeitung zum Zwecke des Versands von Marketinginformationen über die Produkte und Dienstleistungen des Administrators ein. Der Administrator Deiner zu diesem Zweck verarbeiteten personenbezogenen Daten ist Recruitify Sp. z o.o. mit Sitz in Warschau (KRS 0000709889). Weitere Informationen über die Grundsätze der Verarbeitung personenbezogener Daten und die Rechte der betroffenen Personen findest Du im Dokument Datenschutzerklärung.

Aktualisiert am:
Privacy by Design in HR: Pflichten und konkrete Maßnahmen
Dein Rekrutierungsprozess
Recruitify Team
Ja, Privacy by Design ist für HR-Abteilungen Pflicht: Art.25 DSGVO verlangt, dass Datenschutz von Anfang an in jedes System und jeden Prozess eingebaut wird, der Bewerber- oder Mitarbeiterdaten verarbeitet. Drei Prioritäten stehen dabei im Vordergrund: Datenminimierung, datenschutzfreundliche Voreinstellungen und eine Datenschutz-Folgenabschätzung bei hohem Risiko. Wer diese drei Punkte sauber umsetzt und im Verzeichnis von Verarbeitungstätigkeiten dokumentiert, erfüllt den Kern der gesetzlichen Anforderung.
Kurz gesagt:
Die Umsetzung von Privacy by Design erfordert die konsequente Dokumentation und regelmäßige Kontrolle technischer sowie organisatorischer Maßnahmen im Employee Lifecycle.
Bei der Verarbeitung sensibler HR-Daten wie KI-gestützten Entscheidungen, Überwachung oder GPS-Tracking ist eine Risikoanalyse und gegebenenfalls eine Datenschutz-Folgenabschätzung verpflichtend.
Das zentrale Nachweisinstrument ist das Verzeichnis von Verarbeitungstätigkeiten, in dem Zwecke, Kategorien, Empfänger und Löschfristen schriftlich festgehalten werden müssen.
Bei der Beschaffung neuer HR-Systeme sollte geprüft werden, ob Datenschutzmaßnahmen wie Rollenberechtigungen, Verschlüsselung und Löschkonzepte bereits im Voraus berücksichtigt sind.
Systeme wie Recruitify unterstützen automatisiert die Einhaltung der Datenschutzvorgaben, etwa durch Consent-Management, anonyme Profile und technische Löschregeln.
Recruitifyrecruitify.aiDatenschutz im Recruiting mitdenkenRecruitify verbindet DSGVO-Einwilligungsmanagement, Audit-Trail und anonymisierte Profile in einer Plattform für IT-Personalvermittlungen.Recruitify entdecken
Inhaltsverzeichnis
Was Privacy by Design und Privacy by Default nach Art.25 DSGVO bedeuten
Die 10 wichtigsten, prüfbaren Maßnahmen für Privacy by Design im HR
Privacy by Design entlang des HR-Lebenszyklus: Recruiting bis Offboarding
Wann HR eine DSFA durchführen muss und wie der Prozess praktisch aussieht
Dokumentation, VVT und Lieferantensteuerung: Was HR nachweisen muss
Praxis-Checkliste: Fragen, die HR beim Design neuer HR-Systeme stellen sollte
Praxisbeispiel: Wie ein datenschutzfreundliches ATS HR unterstützt
Kurzperspektive: Regulatorische Entwicklung und Bedeutung für HR
Recruitify als praktikable Lösung für datenschutzkonformes Recruiting
FAQ
Quellen
Was Privacy by Design und Privacy by Default nach Art.25 DSGVO bedeuten
Privacy by Design verpflichtet uns als Verantwortliche, Datenschutzprinzipien wie Datenminimierung, Speicherbegrenzung und Zweckbindung bereits in der Konzeptionsphase einer Verarbeitung zu berücksichtigen, nicht erst nachträglich. Privacy by Default ergänzt das: Ohne aktives Zutun der betroffenen Person dürfen Systeme nur so viele Daten verarbeiten, wie für den jeweiligen Zweck nötig sind. Beide Prinzipien stammen aus Art.25 DSGVO und greifen direkt in Art.5 DSGVO, der die Grundsätze der Verarbeitung regelt.
Die Verantwortung dafür liegt eindeutig beim Verantwortlichen, also bei uns als Arbeitgeber oder Personaldienstleister, nicht beim Softwareanbieter allein. Die EDPB-Guidelines 4/2019 beschreiben Art.25 als Lebenszyklus-Ansatz: Technische und organisatorische Maßnahmen müssen von der Planung bis zum laufenden Betrieb regelmäßig geprüft und angepasst werden. Ein einmal eingerichtetes System gilt also nie als dauerhaft konform, sondern verlangt wiederkehrende Kontrolle.
Die 10 wichtigsten, prüfbaren Maßnahmen für Privacy by Design im HR
Wer Privacy by Design operationalisieren will, braucht Maßnahmen, die sich tatsächlich prüfen und dokumentieren lassen. Diese zehn Punkte bilden das Gerüst, mit dem sich HR-Teams in Deutschland an Art.25 DSGVO orientieren können:
Datenminimierung und Zweckdefinition: Nur Daten erheben, die für den konkreten Prozessschritt erforderlich sind.
Privacy-Defaults in Formularen und Systemen: Voreinstellungen so wählen, dass optionale Felder standardmäßig leer bleiben.
Automatisierte Löschregeln: Speicherfristen technisch hinterlegen statt manuell zu verwalten.
Pseudonymisierung und Blind-CV: Bewerberdaten in frühen Auswahlphasen anonymisieren.
Zugriffsrechte nach Need-to-Know: Rollenbasierte Berechtigungen mit Protokollierung jedes Zugriffs.
Transparente Informationen: Bewerber und Mitarbeitende klar über Verarbeitungszwecke aufklären.
Bedienbare Betroffenenrechte: Prozesse für Auskunft, Berichtigung und Löschung praktisch umsetzbar gestalten.
Lieferantensteuerung: Technische und organisatorische Maßnahmen von Auftragsverarbeitern prüfen und vertraglich fixieren.
DSFA bei KI, Monitoring oder Profilbildung: Risikobewertung vor Einführung solcher Systeme durchführen.
Regelmäßige Tests und Wirksamkeitsnachweis: Maßnahmen periodisch überprüfen, nicht nur einmalig einrichten.
Profi-Tipp: Dokumentieren Sie jede Maßnahme direkt im Verzeichnis von Verarbeitungstätigkeiten, so entsteht der Nachweis automatisch mit der Umsetzung.
Privacy by Design entlang des HR-Lebenszyklus: Recruiting bis Offboarding
Die konkreten Anforderungen unterscheiden sich je nach Phase des Beschäftigungsverhältnisses erheblich. Ein Blind-CV ergibt beim ersten Screening Sinn, beim Onboarding dagegen stehen Rollenvergabe und Einwilligungen im Vordergrund.
Recruiting: Minimale Datenerhebung, Prüfung der Datenquelle und anonymisierte Profile für die erste Vorauswahl.
Onboarding: Klare Rollenzuweisung, dokumentierte Einwilligungen und strikte Zweckbindung der erhobenen Daten.
Personalverwaltung: Definierte Löschfristen für Personalakten und pseudonymisierte Auswertungen bei Analysen.
Offboarding: Sichere Löschung nicht mehr benötigter Daten und klare Regeln für das, was archiviert werden muss.
Jede Phase bringt eigene Risiken mit sich, und wer die Maßnahmen phasenspezifisch denkt, vermeidet sowohl Überdokumentation als auch Lücken.
Wann HR eine DSFA durchführen muss und wie der Prozess praktisch aussieht
Eine Datenschutz-Folgenabschätzung wird verpflichtend, sobald eine Verarbeitung voraussichtlich ein hohes Risiko für die Rechte und Freiheiten der betroffenen Personen birgt. Typische Auslöser sind systematisches Monitoring, die Verarbeitung besonderer Datenkategorien oder automatisierte Entscheidungen mit rechtlicher Wirkung.
Im HR-Alltag betrifft das vor allem drei Szenarien:
KI-gestützte Vorauswahl von Bewerbungen mit automatisierter Bewertung.
Dauerhafte Überwachung von Mitarbeitenden, etwa durch Keylogging oder Videoanalyse.
GPS-Tracking oder andere Ortungssysteme bei Außendienstmitarbeitenden.
Der praktische Ablauf folgt einem einfachen Schema: Screening der Verarbeitung auf Risikoindikatoren, Durchführung der DSFA bei Bestätigung, Festlegung konkreter Schutzmaßnahmen und ein regelmäßiges Review, sobald sich Prozess oder System ändern.
Dokumentation, VVT und Lieferantensteuerung: Was HR nachweisen muss
Rechenschaftspflicht bedeutet, dass wir nicht nur konform handeln, sondern das auch belegen können. Das Verzeichnis von Verarbeitungstätigkeiten ist dabei das zentrale Nachweisinstrument: Es muss Zwecke, Kategorien betroffener Personen, Empfänger und Löschfristen jeder HR-Verarbeitung enthalten. Fehlende oder unvollständige Führung kann sanktioniert werden.
Technische und organisatorische Maßnahmen sollten ebenfalls dokumentiert werden, insbesondere:
Zugriffskontrollen und Protokollierung von Systemzugriffen.
Verschlüsselung von Daten bei Übertragung und Speicherung.
Konkrete Löschkonzepte mit technischer Umsetzung.
Profi-Tipp: Prüfen Sie bei jedem Auftragsverarbeiter nicht nur den Vertrag, sondern auch, ob Subprozessoren offengelegt und vertraglich eingebunden sind.
Praxis-Checkliste: Fragen, die HR beim Design neuer HR-Systeme stellen sollte
Vor der Einführung eines neuen Systems lohnt sich eine strukturierte Prüfung anhand konkreter Fragen, statt sich auf das Bauchgefühl zu verlassen:
Wer trägt die Verantwortung für diese Verarbeitung, und ist der Datenschutzbeauftragte eingebunden?
Muss der Betriebsrat vor Einführung beteiligt werden?
Sind wirklich nur die notwendigen Daten vorgesehen, oder werden Felder “auf Vorrat” erhoben?
Sind die Systemvoreinstellungen datenschutzfreundlich konfiguriert?
Liegt einer der DSFA-Indikatoren vor, etwa Profilbildung oder systematisches Monitoring?
Hat der Anbieter Auditrechte eingeräumt und funktionierende Löschmechanismen nachgewiesen?
Diese Fragen lassen sich direkt in die Beschaffung neuer Software integrieren, noch bevor ein Vertrag unterschrieben wird.
Praxisbeispiel: Wie ein datenschutzfreundliches ATS HR unterstützt
Ein Bewerbermanagementsystem kann Privacy by Design praktisch umsetzen, statt es nur auf dem Papier zu versprechen. Ein Bewerbermanagementsystem kann Funktionen bieten wie Consent-Management mit Audit-Trail, anonyme Bewerberprofile in der Vorauswahl und automatisierte Löschregeln, die Speicherfristen technisch durchsetzen.
Solche Funktionen erleichtern genau die Nachweisführung, die Art.25 DSGVO verlangt. Details zu Datenverarbeitung und Audit-Trail finden sich in der Datenschutzerklärung.
Kurzperspektive: Regulatorische Entwicklung und Bedeutung für HR
Die Datenschutzkonferenz fordert seit Jahren ein eigenständiges Beschäftigtendatenschutzgesetz, weil bestehende Regeln algorithmische Systeme und Profilbildung am Arbeitsplatz nicht ausreichend erfassen. Gleichzeitig verschärft sich die Regulierung von KI-gestützten HR-Tools spürbar, wie die BfDI-Handreichung zu KI aus 2025 zeigt, dass sich die Regulierung von KI-gestützten HR-Tools spürbar verschärft. Wer jetzt dokumentiert und iterativ nachbessert, statt auf eine endgültige Rechtslage zu warten, steht besser da als wer abwartet.
- Recruitify Team
Recruitify als praktikable Lösung für datenschutzkonformes Recruiting
Wer Privacy by Design nicht mühsam von Grund auf selbst bauen will, findet in Recruitify ein System, das Consent-Audit, Blind-CV-Erstellung, automatisierte Löschregeln und einen vollständigen Audit-Trail bereits mitbringt. Das nimmt HR-Teams einen erheblichen Teil der technischen Umsetzung ab, die sonst Projektarbeit und Entwicklungsressourcen binden würde. Wer sehen möchte, wie das im eigenen Arbeitsalltag aussieht, kann über unsere Produktseite die Funktionen im Detail prüfen oder direkt ein Demo buchen.
FAQ
Was sind die 7 Grundprinzipien von Privacy by Design?
Das Konzept umfasst unter anderem proaktives statt reaktives Handeln, Datenschutz als Standardeinstellung und die Einbettung in die Systemarchitektur von Anfang an. Im deutschen Rechtsrahmen wird dieses Konzept konkret über Art.25 DSGVO und die dazugehörigen EDPB-Leitlinien umgesetzt.
Welche Datenschutzgesetze gelten in Deutschland für HR-Daten?
In Deutschland gilt die DSGVO als übergeordneter Rahmen, ergänzt durch das Bundesdatenschutzgesetz, insbesondere BDSG zum Beschäftigtendatenschutz. Die Datenschutzkonferenz hat zusätzlich wiederholt ein eigenständiges Beschäftigtendatenschutzgesetz gefordert, weil bestehende Regeln als lückenhaft gelten.
Was bedeutet Privacy by Design konkret nach der DSGVO?
Nach Art.25 DSGVO müssen wir Datenschutzprinzipien wie Datenminimierung und Zweckbindung bereits bei der Planung einer Verarbeitung einbauen, nicht erst nachträglich ergänzen. Die EDPB-Guidelines beschreiben das als fortlaufenden Lebenszyklus-Ansatz mit regelmäßiger Überprüfung.
Welche Beispiele für Privacy by Design gibt es im HR-Bereich?
Praktische Beispiele sind anonymisierte Bewerberprofile in der Vorauswahl, automatisierte Löschfristen für Personalakten und rollenbasierte Zugriffsrechte mit Protokollierung. Auch Pseudonymisierung bei Mitarbeiteranalysen und datenschutzfreundliche Voreinstellungen in Bewerbungsformularen zählen dazu.
Was kostet eine datenschutzkonforme Recruiting-Software?
Die Kosten hängen stark vom gewählten Anbieter und Funktionsumfang ab. Bei Recruitify liegt der Plan für HR-Teams bei 69 Euro pro Monat und Nutzer, der Plan für Personalvermittlungen bei 79 Euro pro Monat und Nutzer; für Enterprise-Kunden wird der Preis individuell auf Anfrage erstellt.
Quellen
Entschließung der DSK zum Beschäftigtendatenschutz (29.04.2022)
DSK: Kurzpapier und Hinweise zum Verzeichnis von Verarbeitungstätigkeiten
Empfehlungen
Updates und News
Bleib immer up to date mit den neuesten Innovationen, Features und Tipps rund um Recruitify!
Indem Du Deine E-Mail-Adresse im Anmeldeformular für den Newsletter einträgst, willigst Du in deren Verarbeitung zum Zwecke des Versands von Marketinginformationen über die Produkte und Dienstleistungen des Administrators ein. Der Administrator Deiner zu diesem Zweck verarbeiteten personenbezogenen Daten ist Recruitify Sp. z o.o. mit Sitz in Warschau (KRS 0000709889). Weitere Informationen über die Grundsätze der Verarbeitung personenbezogener Daten und die Rechte der betroffenen Personen findest Du im Dokument Datenschutzerklärung.
Schau dir auch das an
Dein Rekrutierungsprozess
Recruiting Operations: Rolle, Aufgaben und Anforderungen im Überblick
Recruiting Operations schafft stabile Prozesse, saubere Bewerberdaten und datenschutzkonforme Abläufe, damit HR Teams schneller rechtssicher einstellen.
10.10.2026
Mehr erfahren
Neuigkeiten
Semantisches Matching: Hybride Methoden und Bewertung für Job-Matching
Semantisches Matching verbindet Lebensläufe und Stellenanzeigen trotz unterschiedlicher Begriffe. Erfahren Sie, wie hybride Methoden die Zuordnung verbessern.
09.10.2026
Mehr erfahren
Dein Rekrutierungsprozess
Staff Augmentation erklärt: Modelle, Recht und Praxis für IT-Teams
Der Beitrag erklärt, wie befristete Personalaufstockung durch externe IT-Fachkräfte Skill-Lücken schließt, Fristdruck reduziert und Projekte schneller...
07.10.2026
Mehr erfahren
Dein Rekrutierungsprozess
Recruiting Operations: Rolle, Aufgaben und Anforderungen im Überblick
Recruiting Operations schafft stabile Prozesse, saubere Bewerberdaten und datenschutzkonforme Abläufe, damit HR Teams schneller rechtssicher einstellen.
10.10.2026
Mehr erfahren
Neuigkeiten
Semantisches Matching: Hybride Methoden und Bewertung für Job-Matching
Semantisches Matching verbindet Lebensläufe und Stellenanzeigen trotz unterschiedlicher Begriffe. Erfahren Sie, wie hybride Methoden die Zuordnung verbessern.
09.10.2026
Mehr erfahren