Aktualisiert am:
Datensicherheit im Recruiting: Bewerberdaten wirksam schützen
Dein Rekrutierungsprozess

Recruitify Team
Datensicherheit im Recruiting heißt, Lebensläufe, Zeugnisse, Gehaltsvorstellungen und Interviewnotizen so zu verarbeiten, dass nur berechtigte Personen sie sehen, dass sie auf dem Übertragungsweg und im System verschlüsselt sind und dass sie gelöscht werden, sobald der Zweck entfällt. Der rechtliche Rahmen in Deutschland besteht aus der DSGVO und § 26 BDSG. Die praktische Umsetzung entscheidet sich an den Stellen, an denen sich Daten bewegen: im Bewerbungsformular, im E-Mail-Postfach, im Bewerbermanagementsystem und bei der Weitergabe an Fachabteilungen oder Endkunden. Dieser Leitfaden ordnet die Pflichten Schritt für Schritt und zeigt, welche Maßnahmen Personalabteilungen, Personalvermittlungen und Headhunter konkret umsetzen sollten.
Kurz gesagt
Rechtsgrundlage: Bewerberdaten werden in der Regel auf Basis von Art. 6 Abs. 1 lit. b DSGVO und § 26 BDSG verarbeitet, also weil sie für die Entscheidung über eine Einstellung erforderlich sind.
Informationspflicht: Bewerbende müssen bei der Datenerhebung nach Art. 13 DSGVO über Zweck, Rechtsgrundlage, Speicherdauer und ihre Rechte informiert werden.
Technik: Verschlüsselte Übertragung (HTTPS), verschlüsselte Speicherung, ein Berechtigungskonzept und protokollierte Zugriffe gehören zum Mindeststandard.
Löschung: Daten abgelehnter Bewerbender werden nach Ablauf der AGG-Klagefrist gelöscht, üblich sind vier bis maximal sechs Monate, und zwar auch in Postfächern und Backups.
Talentpool: Eine längere Speicherung braucht eine ausdrückliche, zeitlich befristete Einwilligung.
Inhaltsverzeichnis
Inhalt
Datenschutz und Datensicherheit: die Abgrenzung
Der rechtliche Rahmen für Bewerberdaten
Technische und organisatorische Maßnahmen
Datenverschlüsselung im HR-Bereich
Zugriff und Weitergabe von Bewerberdaten
Speicherdauer, Löschung und Talentpools
Besonderheiten für Personalvermittlungen und Headhunter
Checkliste für Ihren Recruiting-Prozess
1. Datenschutz und Datensicherheit: die Abgrenzung
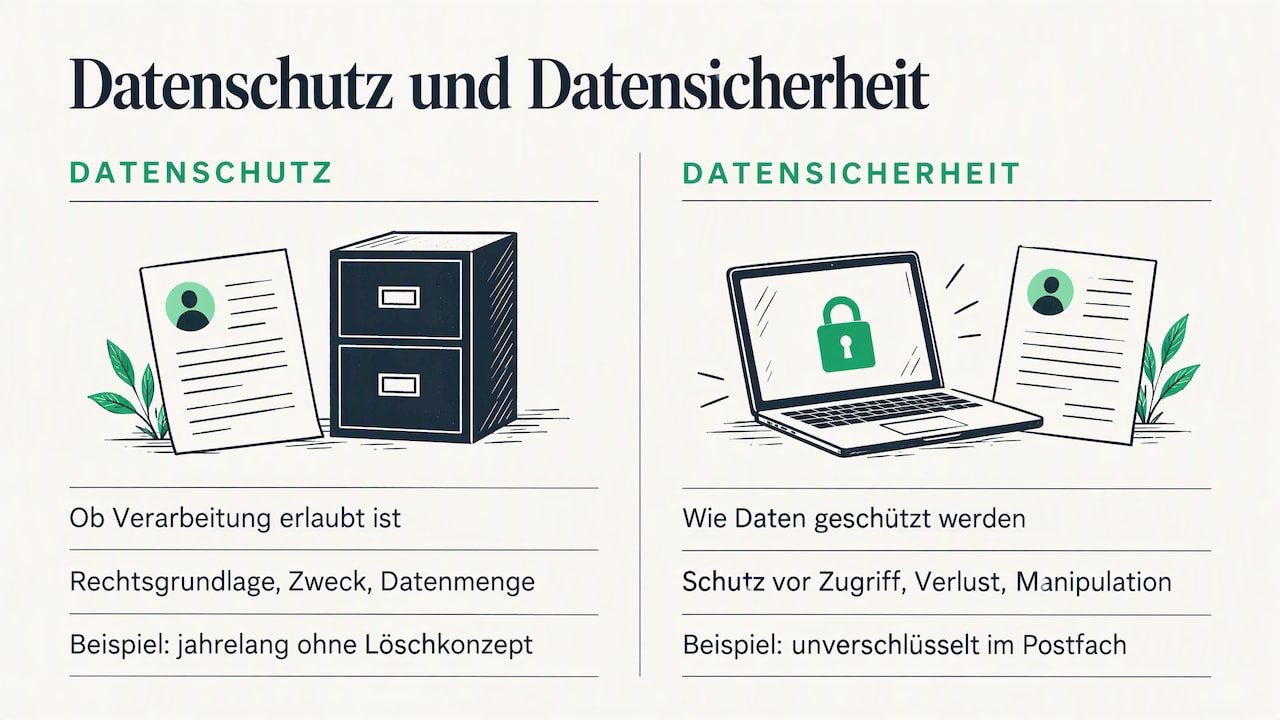
Im Alltag werden beide Begriffe oft gleichgesetzt, sie beschreiben jedoch unterschiedliche Ebenen. Datenschutz fragt, ob und wofür personenbezogene Daten verarbeitet werden dürfen: Gibt es eine Rechtsgrundlage, ist der Zweck festgelegt, werden nur die nötigen Daten erhoben? Datensicherheit fragt, wie diese Daten technisch und organisatorisch geschützt werden: gegen unbefugten Zugriff, Verlust, Manipulation und versehentliche Offenlegung.
Im Recruiting greifen beide Ebenen ineinander. Ein rechtmäßig erhobener Lebenslauf, der unverschlüsselt in einem geteilten Postfach liegt, ist ein Sicherheitsproblem. Ein perfekt verschlüsseltes System, in dem Bewerberdaten ohne Löschkonzept jahrelang gespeichert bleiben, ist ein Datenschutzproblem. Die DSGVO verbindet beides in Art. 32, der angemessene technische und organisatorische Maßnahmen (TOM) verlangt, um die Vertraulichkeit, Integrität und Verfügbarkeit der Daten zu sichern.
Bewerbungsunterlagen sind dabei besonders sensibel. Sie enthalten neben Kontaktdaten häufig Geburtsdaten, Fotos, Arbeitszeugnisse, Gehaltsangaben und mitunter Hinweise auf Gesundheit, Religion oder Herkunft. Ein Datenleck trifft hier nicht nur die Betroffenen, sondern auch das Vertrauen in Ihr Unternehmen als Arbeitgeber oder Vermittler.
2. Der rechtliche Rahmen für Bewerberdaten
Rechtsgrundlage der Verarbeitung
Für die Verarbeitung von Bewerberdaten braucht es in den meisten Fällen keine Einwilligung. Der Landesdatenschutzbeauftragte Baden-Württemberg verweist in seinen FAQ zu Rechtsgrundlagen bei Beschäftigtendaten auf Art. 6 Abs. 1 S. 1 lit. b DSGVO: Die Verarbeitung dient vorvertraglichen Maßnahmen, die auf Anfrage der bewerbenden Person erfolgen. Ergänzend erlaubt § 26 Abs. 1 BDSG die Verarbeitung, soweit sie für die Entscheidung über die Begründung eines Beschäftigungsverhältnisses erforderlich ist.
Das Wort erforderlich setzt die Grenze. Daten, die für die Eignungsbeurteilung keine Rolle spielen, sollten Sie weder abfragen noch speichern. Ein Bewerbungsformular mit Pflichtfeldern für Familienstand oder Foto ist deshalb nicht nur ein Fragen der Gleichbehandlung, sondern auch der Datenminimierung.
Informationspflichten nach Art. 13 DSGVO
Sobald Sie Daten erheben, müssen Bewerbende informiert werden. Laut IHK Region Stuttgart gehören dazu die Kontaktdaten des Verantwortlichen, Zweck und Rechtsgrundlage, die Speicherdauer sowie die Betroffenenrechte. Der Bayerische Landesbeauftragte für den Datenschutz hält für ausschreibende öffentliche Stellen fest, dass sie die vollständigen Informationen nach Art. 13 Abs. 1 und 2 DSGVO vorhalten müssen.
Entscheidend ist der Zeitpunkt. Der Landesbeauftragte für Datenschutz Rheinland-Pfalz empfiehlt, die Hinweise zur Datenverarbeitung bereitzustellen, bevor Bewerbende eine Online-Maske aufrufen und ausfüllen. In der Praxis bedeutet das: Der Link zur Datenschutzerklärung für Bewerbende steht sichtbar über oder direkt neben dem Formular, nicht erst in der Eingangsbestätigung.
3. Technische und organisatorische Maßnahmen
Art. 32 DSGVO nennt keine abschließende Liste, sondern verlangt ein dem Risiko angemessenes Schutzniveau. Für das Bewerbungsverfahren konkretisiert die GDD-Praxishilfe zum Datenschutz im Bewerbungsverfahren aus dem Oktober 2025 die wichtigsten Bausteine: Zugriffsbeschränkungen, die Protokollierung von Zugriffen und die Verschlüsselung bei Übertragung und Speicherung.
Maßnahme | Was sie schützt | Umsetzung im Recruiting |
|---|---|---|
Berechtigungskonzept | Vertraulichkeit | Nur autorisierte Personen sehen Bewerberdaten, abgestuft nach Rolle und Stelle |
Zugriffsprotokollierung | Nachvollziehbarkeit | Wer hat welches Profil wann geöffnet, geändert oder exportiert |
Transportverschlüsselung | Übertragungsweg | HTTPS für Karriereseite und Bewerbungsformular, verschlüsselter Upload |
Verschlüsselte Speicherung | Datenbestand | Verschlüsselte Datenbank und Dateiablage, auch in Backups |
Sichere Authentifizierung | Konten | Registrierung mit Benutzername und Passwort, abgesicherter Passwort-Reset |
Löschkonzept | Speicherbegrenzung | Automatische Fristen statt manueller Erinnerung |
Eingangsbestätigung | Transparenz | E-Mail an Bewerbende nach erfolgreicher Übermittlung |
Für Online-Portale nennt die Datenschutzaufsicht Rheinland-Pfalz konkrete Anforderungen: eine verschlüsselte HTTPS-Verbindung, eine Registrierung mit Benutzername und Passwort sowie Sicherheitsfragen bei Passwortverlust. Zusätzlich sollten Portale den Bewerbenden die erfolgreiche Übermittlung per E-Mail bestätigen.
Organisatorische Maßnahmen sind ebenso wichtig wie technische. Dazu zählen Schulungen für Recruiterinnen und Recruiter, klare Regeln für den Umgang mit ausgedruckten Unterlagen, das Verbot privater Ablagen auf dem eigenen Laptop und eine dokumentierte Verantwortlichkeit für Löschläufe. Wie sich Datenschutz bereits beim Aufbau von Prozessen und Systemen verankern lässt, beschreiben wir ausführlich im Beitrag zu Privacy by Design in HR.
4. Datenverschlüsselung im HR-Bereich
Verschlüsselung ist die Maßnahme, nach der HR-Verantwortliche am häufigsten fragen, und sie ist auf zwei Ebenen zu betrachten.
Verschlüsselung bei der Übertragung
Die größte Schwachstelle im klassischen Bewerbungsprozess ist die unverschlüsselte E-Mail. Die Datenschutzaufsicht Rheinland-Pfalz weist darauf hin, dass Bewerbungsunterlagen per E-Mail mit kryptografischen Verfahren oder passwortgeschützten Containerformaten wie ZIP-Dateien übertragen werden können und dass bei Bewerbungsportalen Übertragungsweg und Speicherung gegen unbefugte Zugriffe abgesichert sein müssen.
In der Praxis ist ein Bewerbungsformular mit HTTPS-Upload die einfachere Lösung als verschlüsselte E-Mails, weil Bewerbende keine eigene Verschlüsselungssoftware benötigen. Wer zusätzlich eine E-Mail-Adresse für Bewerbungen anbietet, sollte transparent machen, dass diese Übertragung weniger geschützt ist, und auf das Formular als bevorzugten Weg verweisen.
Verschlüsselung bei der Speicherung
Daten, die im System liegen, sollten ebenfalls verschlüsselt sein: in der Datenbank, in der Dateiablage für Lebensläufe und Zeugnisse sowie in Sicherungskopien. Fragen Sie Ihren Softwareanbieter konkret, wie Daten im Ruhezustand verschlüsselt werden, wo die Server stehen und wer die Schlüssel verwaltet. Diese Angaben gehören in den Auftragsverarbeitungsvertrag nach Art. 28 DSGVO und in die Dokumentation der TOM.
Welche Daten Vorrang haben
Nicht alle Daten sind gleich kritisch. Besonders schützenswert sind:
vollständige Lebensläufe und Zeugnisse mit Arbeitshistorie,
Gehaltsvorstellungen und Vertragskonditionen,
Interviewnotizen und Bewertungen,
Ausweis- oder Identitätsdokumente, etwa bei Freelancer-Verträgen im IT-Contracting,
Angaben, die Rückschlüsse auf besondere Kategorien nach Art. 9 DSGVO zulassen, etwa Gesundheit oder Schwerbehinderung.
Für diese Kategorien sollten Verschlüsselung, enge Zugriffsrechte und kurze Löschfristen besonders konsequent umgesetzt werden.
5. Zugriff und Weitergabe von Bewerberdaten
Need-to-know als Leitprinzip
Bewerberdaten dürfen nur den Personen zugänglich sein, die am Auswahlverfahren unmittelbar beteiligt sind. Die GDD empfiehlt zur Wahrung der Vertraulichkeit nach Art. 32 DSGVO ein Berechtigungskonzept, bei dem nur autorisierte Personalmitarbeiter Zugriff auf Bewerberdaten haben. Für eine Fachabteilung heißt das: Die Teamleitung sieht die Bewerbungen für ihre ausgeschriebene Stelle, nicht den gesamten Bewerberbestand des Unternehmens.
Ein solches Konzept lässt sich in Tabellen oder geteilten Ordnern kaum sauber abbilden. In einem Bewerbermanagementsystem werden Rollen definiert, etwa Recruiter, Hiring Manager, Administrator oder externer Kunde, und jeder Rolle werden Lese-, Bearbeitungs- und Exportrechte zugewiesen. Wie rollenbasierte Zugriffskontrolle im Detail funktioniert und wie Berechtigungen über den Lebenszyklus eines Nutzerkontos gepflegt werden, erklären wir im Beitrag zum Rollenmanagement mit RBAC.
Weitergabe an Dritte
Jede Weitergabe außerhalb des ursprünglichen Verantwortlichen braucht eine eigene Rechtfertigung. Bei Unternehmen betrifft das etwa externe Berater oder Konzerngesellschaften, bei Personalvermittlungen den Kern des Geschäftsmodells: die Vorstellung von Kandidatinnen und Kandidaten beim Endkunden. Gängige Praxis ist, das Profil erst nach ausdrücklicher Zustimmung der betroffenen Person für die konkrete Stelle und den konkreten Kunden weiterzugeben und diese Zustimmung zu dokumentieren. Wie die Rechtsgrundlage im Einzelfall aussieht, sollten Sie mit Ihrem Datenschutzbeauftragten oder einer im Datenschutzrecht tätigen Kanzlei klären, bevor Sie Ihren Vermittlungsprozess standardisieren.
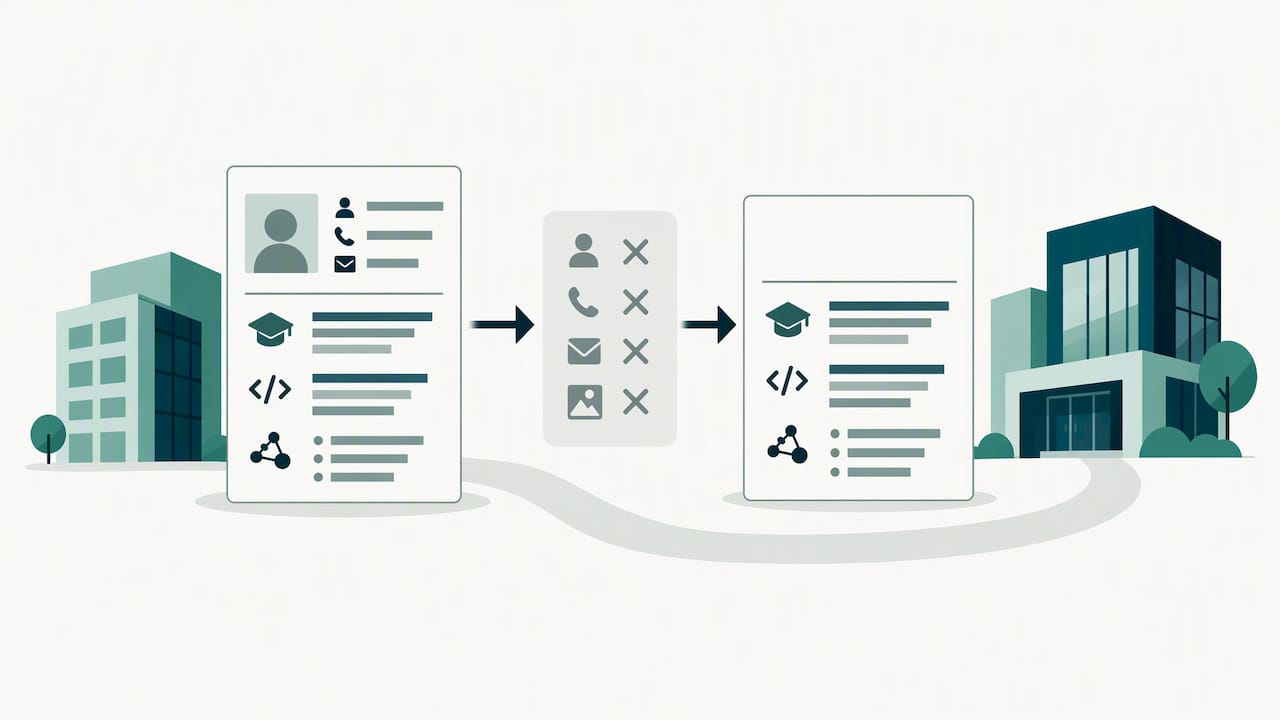
Ein zusätzlicher Schutz ist die Vorstellung in anonymisierter Form. Ein Blind CV enthält Qualifikationen, Tech-Stack und Projekterfahrung, aber keine Kontaktdaten, keinen Namen und kein Foto. So erhält der Endkunde, was er für die Vorauswahl braucht, und personenbezogene Daten werden erst offengelegt, wenn ein echtes Interesse besteht.
6. Speicherdauer, Löschung und Talentpools
Löschfristen nach einer Absage
Daten nicht berücksichtigter Bewerbender sind grundsätzlich zu löschen, sobald der Zweck entfällt. Wegen der Klagefristen nach dem Allgemeinen Gleichbehandlungsgesetz gilt laut IHK Region Stuttgart eine Aufbewahrung von vier bis maximal sechs Monaten als zulässig. In dieser Zeit können Sie sich gegen mögliche Diskriminierungsvorwürfe verteidigen.
Löschen heißt dabei vollständig löschen. Die IHK Stuttgart weist darauf hin, dass die elektronische Löschung alle E-Mail-Konten und Sicherheitskopien umfassen muss und Papierunterlagen nach DIN 66399 zu vernichten sind. Genau hier scheitern viele Prozesse: Der Datensatz im System ist gelöscht, die Bewerbung liegt aber weiterhin im Postfach der Teamleitung, in einem Download-Ordner oder als Anhang in einem weitergeleiteten Chat.
Talentpools nur mit befristeter Einwilligung
Wer Kandidatinnen und Kandidaten für künftige Stellen vormerken möchte, verlässt die Rechtsgrundlage des konkreten Bewerbungsverfahrens. Die GDD stellt fest, dass für eine längere Speicherung im Talentpool die ausdrückliche Einwilligung der bewerbenden Person erforderlich ist, die zeitlich begrenzt sein sollte.
Der Hamburgische Beauftragte für Datenschutz und Informationsfreiheit sieht in seiner Information zu Bewerberdatenschutz und Recruiting vom Juni 2024 ein Risiko, wenn für Talentpools keine konkrete Speicherdauer festgelegt wird, weil dies faktisch zu einer unbegrenzten Speicherung führt. Er empfiehlt, Einwilligungen zu befristen und nach Ablauf erneut einzuholen; andernfalls sind die Daten unverzüglich zu löschen.
Für Ihren Prozess ergeben sich daraus drei Regeln:
Die Talentpool-Einwilligung wird getrennt von der Bewerbung eingeholt, nicht als vorangekreuztes Häkchen im Formular.
Jede Einwilligung erhält ein Ablaufdatum, das im System hinterlegt ist.
Vor Ablauf wird die Person aktiv angesprochen, ob sie weiter im Pool bleiben möchte; ohne Antwort wird gelöscht.
Wie sich Talentpools so organisieren lassen, dass sie aktuell und nutzbar bleiben, statt zu einem Archiv veralteter Profile zu werden, beschreiben wir im Beitrag über dynamische Talentpools.
7. Besonderheiten für Personalvermittlungen und Headhunter
Agenturen verarbeiten mehr Daten aus mehr Quellen als eine einzelne Personalabteilung: Initiativbewerbungen, Profile aus Active Sourcing, Empfehlungen, Daten aus Kundenprojekten und häufig Freelancer-Verträge im IT-Contracting. Daraus ergeben sich spezifische Risiken.
Active Sourcing: Wer Profile aus beruflichen Netzwerken oder dem offenen Web übernimmt, muss die betroffene Person nach Art. 14 DSGVO innerhalb angemessener Frist darüber informieren, spätestens aber bei der ersten Kontaktaufnahme. Übernehmen Sie nur die Daten, die für die Ansprache und Eignungsprüfung relevant sind.
Duplikate: Wenn dieselbe Person mehrfach in der Datenbank existiert, laufen Löschfristen und Einwilligungen auseinander. Eine Löschanfrage erfasst dann nur einen Datensatz, die Kopie bleibt bestehen.
Verstreute Ablagen: Excel-Listen, lokale Ordner und E-Mail-Verläufe sind kaum zu kontrollieren. Ein zentrales System mit Protokollierung ist die Voraussetzung dafür, Auskunfts- und Löschanfragen vollständig zu beantworten.
KI-gestützte Auswahl: Matching und Scoring beschleunigen die Vorauswahl, die Entscheidung über eine Person sollte jedoch bei einem Menschen bleiben. Art. 22 DSGVO schränkt ausschließlich automatisierte Entscheidungen mit erheblicher Wirkung ein, und auch die europäische KI-Verordnung (AI Act) stellt Anforderungen an KI im Personalbereich. Dokumentieren Sie, wie ein Score zustande kommt, und prüfen Sie den Einsatz mit Ihrem Datenschutzbeauftragten.
Unsere Perspektive: Datensicherheit entsteht im System, nicht in der Richtlinie
In Gesprächen mit IT-Personalvermittlungen und HR-Teams sehen wir immer wieder dasselbe Muster: Die Datenschutzerklärung ist sorgfältig formuliert, der Prozess dahinter aber verteilt sich auf Tabellen, Postfächer und mehrere Einzeltools. Die Sales-Pipeline liegt in einem CRM, die Kandidaten in einem ATS, die Verträge in einem dritten Ordner. Jede dieser Schnittstellen ist eine Stelle, an der Daten kopiert, vergessen oder zu weit geteilt werden.
Unsere Überzeugung ist deshalb, dass Datensicherheit im Recruiting vor allem eine Frage der Architektur ist. Wenn Recruiting, Vertrieb und Contracting in einem System zusammenlaufen, gibt es eine einzige Stelle, an der Rollen vergeben, Zugriffe protokolliert und Löschfristen durchgesetzt werden. Ein vollständiger Audit-Trail macht nachvollziehbar, wer welche Daten wann bearbeitet hat. Anonymisierte Blind CVs reduzieren, was beim Endkunden überhaupt ankommt. Und eine automatische Duplikaterkennung beim Einlesen von Lebensläufen sorgt dafür, dass eine Löschanfrage nicht an einer vergessenen Kopie scheitert.
Gleichzeitig warnen wir davor, Technik als Ersatz für Verantwortung zu verstehen. Auch die beste Software ersetzt weder ein durchdachtes Löschkonzept noch die Abstimmung mit dem Datenschutzbeauftragten. KI-Scoring betrachten wir als Entscheidungshilfe, die Recruiter entlastet, nicht als Instanz, die über Menschen entscheidet.
- Recruitify Team
Wie Recruitify Sie bei der Umsetzung unterstützt
Recruitify ist eine cloudbasierte Recruiting-Plattform, die ATS, Sales CRM und IT-Contracting in einem System vereint. Für die Datensicherheit im Recruiting sind vor allem das Rollenmanagement, der Audit-Trail, die DSGVO-Anonymisierung und das Blind-CV-Modul relevant. Der KI-gestützte CV-Parser liest Lebensläufe aus PDF, DOCX, Scans und Fotos ein, erstellt strukturierte Profile und erkennt Duplikate automatisch, sodass Ihr Datenbestand konsistent bleibt.

Der Plan HR Team kostet 61 € pro Monat je Nutzer, der Plan Agency für Personalvermittlungen 67 € pro Monat je Nutzer; für größere Organisationen gibt es einen individuellen Enterprise-Plan. Alle Details finden Sie auf der Preisübersicht von Recruitify. Wie eine Agentur den Wechsel von Tabellen zu einem zentralen System umgesetzt hat, zeigt unsere Fallstudie zur Kandidatendatenbank, und einen Überblick über das Bewerbermanagement mit CRM und ATS finden Sie auf der Produktseite.
8. Checkliste für Ihren Recruiting-Prozess
Nutzen Sie die folgenden Punkte als Prüfliste für Ihr nächstes Datenschutz-Review:
Datenschutzhinweise: Sind die Informationen nach Art. 13 DSGVO vor dem Ausfüllen des Formulars sichtbar und vollständig?
Formular: Werden nur erforderliche Daten abgefragt, und ist der Upload per HTTPS verschlüsselt?
E-Mail-Bewerbungen: Gibt es einen Prozess, um per E-Mail eingegangene Unterlagen zeitnah ins System zu übernehmen und aus dem Postfach zu löschen?
Berechtigungen: Sind Rollen definiert, und sehen Fachabteilungen nur die Bewerbungen für ihre Stellen?
Protokollierung: Lassen sich Zugriffe, Änderungen und Exporte nachvollziehen?
Speicherung: Sind Datenbank, Dateiablage und Backups verschlüsselt, und ist das im Auftragsverarbeitungsvertrag dokumentiert?
Löschfristen: Werden Daten abgelehnter Bewerbender nach spätestens sechs Monaten gelöscht, einschließlich Postfächern und Sicherungskopien?
Talentpool: Liegt für jede Person eine ausdrückliche, befristete Einwilligung mit hinterlegtem Ablaufdatum vor?
Weitergabe: Ist dokumentiert, wann und auf welcher Grundlage Profile an Kunden oder Dritte gegangen sind?
Schulung: Kennen alle Beteiligten die Regeln, auch neue Teammitglieder und externe Hiring Manager?
Wenn Sie Ihre Prozesse zusätzlich anhand von Kennzahlen steuern möchten, etwa um Engpässe bei Löschläufen oder Freigaben sichtbar zu machen, hilft der Beitrag zur datengetriebenen Rekrutierung mit Analytics.
Häufige Fragen
Brauche ich eine Einwilligung, um Bewerberdaten zu verarbeiten?
Für das konkrete Bewerbungsverfahren in der Regel nicht. Die Verarbeitung stützt sich auf Art. 6 Abs. 1 lit. b DSGVO und § 26 BDSG, weil sie für die Entscheidung über eine Einstellung erforderlich ist. Eine Einwilligung brauchen Sie dagegen, wenn Sie Daten über das Verfahren hinaus speichern, etwa in einem Talentpool.
Müssen Bewerbungen verschlüsselt übertragen werden?
Die Datenschutzaufsicht verlangt, dass Übertragungsweg und Speicherung gegen unbefugte Zugriffe abgesichert sind. Für Online-Portale ist eine HTTPS-Verbindung der Standard. Bei E-Mail-Bewerbungen kommen kryptografische Verfahren oder passwortgeschützte Container in Betracht, ein verschlüsseltes Upload-Formular ist für Bewerbende meist die einfachere Lösung.
Wie lange darf ich Unterlagen abgelehnter Bewerbender aufbewahren?
Wegen der Klagefristen nach dem AGG gelten vier bis maximal sechs Monate als zulässig. Danach müssen die Daten vollständig gelöscht werden, einschließlich E-Mail-Postfächern und Backups. Papierunterlagen werden nach DIN 66399 vernichtet.
Darf eine Personalvermittlung Profile an Kunden weitergeben?
Die Weitergabe an Endkunden ist der Kern der Vermittlung, sie braucht aber eine tragfähige Rechtsgrundlage und Transparenz gegenüber der betroffenen Person. Üblich ist, die Zustimmung für jede konkrete Vorstellung einzuholen und zu dokumentieren. Anonymisierte Blind CVs reduzieren zusätzlich, welche personenbezogenen Daten beim Kunden ankommen.
Wer darf im Unternehmen Bewerberdaten einsehen?
Nur Personen, die am Auswahlverfahren unmittelbar beteiligt sind. Die GDD empfiehlt ein Berechtigungskonzept, nach dem ausschließlich autorisierte Personalmitarbeiter Zugriff haben. Fachabteilungen sollten nur die Bewerbungen für ihre eigenen Stellen sehen.
Quellen
Empfehlungen
Updates und News
Bleib immer up to date mit den neuesten Innovationen, Features und Tipps rund um Recruitify!
Indem Du Deine E-Mail-Adresse im Anmeldeformular für den Newsletter einträgst, willigst Du in deren Verarbeitung zum Zwecke des Versands von Marketinginformationen über die Produkte und Dienstleistungen des Administrators ein. Der Administrator Deiner zu diesem Zweck verarbeiteten personenbezogenen Daten ist Recruitify Sp. z o.o. mit Sitz in Warschau (KRS 0000709889). Weitere Informationen über die Grundsätze der Verarbeitung personenbezogener Daten und die Rechte der betroffenen Personen findest Du im Dokument Datenschutzerklärung.
Aktualisiert am:
Datensicherheit im Recruiting: Bewerberdaten wirksam schützen
Dein Rekrutierungsprozess
Recruitify Team
Datensicherheit im Recruiting heißt, Lebensläufe, Zeugnisse, Gehaltsvorstellungen und Interviewnotizen so zu verarbeiten, dass nur berechtigte Personen sie sehen, dass sie auf dem Übertragungsweg und im System verschlüsselt sind und dass sie gelöscht werden, sobald der Zweck entfällt. Der rechtliche Rahmen in Deutschland besteht aus der DSGVO und § 26 BDSG. Die praktische Umsetzung entscheidet sich an den Stellen, an denen sich Daten bewegen: im Bewerbungsformular, im E-Mail-Postfach, im Bewerbermanagementsystem und bei der Weitergabe an Fachabteilungen oder Endkunden. Dieser Leitfaden ordnet die Pflichten Schritt für Schritt und zeigt, welche Maßnahmen Personalabteilungen, Personalvermittlungen und Headhunter konkret umsetzen sollten.
Kurz gesagt
Rechtsgrundlage: Bewerberdaten werden in der Regel auf Basis von Art. 6 Abs. 1 lit. b DSGVO und § 26 BDSG verarbeitet, also weil sie für die Entscheidung über eine Einstellung erforderlich sind.
Informationspflicht: Bewerbende müssen bei der Datenerhebung nach Art. 13 DSGVO über Zweck, Rechtsgrundlage, Speicherdauer und ihre Rechte informiert werden.
Technik: Verschlüsselte Übertragung (HTTPS), verschlüsselte Speicherung, ein Berechtigungskonzept und protokollierte Zugriffe gehören zum Mindeststandard.
Löschung: Daten abgelehnter Bewerbender werden nach Ablauf der AGG-Klagefrist gelöscht, üblich sind vier bis maximal sechs Monate, und zwar auch in Postfächern und Backups.
Talentpool: Eine längere Speicherung braucht eine ausdrückliche, zeitlich befristete Einwilligung.
Inhaltsverzeichnis
Inhalt
Datenschutz und Datensicherheit: die Abgrenzung
Der rechtliche Rahmen für Bewerberdaten
Technische und organisatorische Maßnahmen
Datenverschlüsselung im HR-Bereich
Zugriff und Weitergabe von Bewerberdaten
Speicherdauer, Löschung und Talentpools
Besonderheiten für Personalvermittlungen und Headhunter
Checkliste für Ihren Recruiting-Prozess
1. Datenschutz und Datensicherheit: die Abgrenzung
Im Alltag werden beide Begriffe oft gleichgesetzt, sie beschreiben jedoch unterschiedliche Ebenen. Datenschutz fragt, ob und wofür personenbezogene Daten verarbeitet werden dürfen: Gibt es eine Rechtsgrundlage, ist der Zweck festgelegt, werden nur die nötigen Daten erhoben? Datensicherheit fragt, wie diese Daten technisch und organisatorisch geschützt werden: gegen unbefugten Zugriff, Verlust, Manipulation und versehentliche Offenlegung.
Im Recruiting greifen beide Ebenen ineinander. Ein rechtmäßig erhobener Lebenslauf, der unverschlüsselt in einem geteilten Postfach liegt, ist ein Sicherheitsproblem. Ein perfekt verschlüsseltes System, in dem Bewerberdaten ohne Löschkonzept jahrelang gespeichert bleiben, ist ein Datenschutzproblem. Die DSGVO verbindet beides in Art. 32, der angemessene technische und organisatorische Maßnahmen (TOM) verlangt, um die Vertraulichkeit, Integrität und Verfügbarkeit der Daten zu sichern.
Bewerbungsunterlagen sind dabei besonders sensibel. Sie enthalten neben Kontaktdaten häufig Geburtsdaten, Fotos, Arbeitszeugnisse, Gehaltsangaben und mitunter Hinweise auf Gesundheit, Religion oder Herkunft. Ein Datenleck trifft hier nicht nur die Betroffenen, sondern auch das Vertrauen in Ihr Unternehmen als Arbeitgeber oder Vermittler.
2. Der rechtliche Rahmen für Bewerberdaten
Rechtsgrundlage der Verarbeitung
Für die Verarbeitung von Bewerberdaten braucht es in den meisten Fällen keine Einwilligung. Der Landesdatenschutzbeauftragte Baden-Württemberg verweist in seinen FAQ zu Rechtsgrundlagen bei Beschäftigtendaten auf Art. 6 Abs. 1 S. 1 lit. b DSGVO: Die Verarbeitung dient vorvertraglichen Maßnahmen, die auf Anfrage der bewerbenden Person erfolgen. Ergänzend erlaubt § 26 Abs. 1 BDSG die Verarbeitung, soweit sie für die Entscheidung über die Begründung eines Beschäftigungsverhältnisses erforderlich ist.
Das Wort erforderlich setzt die Grenze. Daten, die für die Eignungsbeurteilung keine Rolle spielen, sollten Sie weder abfragen noch speichern. Ein Bewerbungsformular mit Pflichtfeldern für Familienstand oder Foto ist deshalb nicht nur ein Fragen der Gleichbehandlung, sondern auch der Datenminimierung.
Informationspflichten nach Art. 13 DSGVO
Sobald Sie Daten erheben, müssen Bewerbende informiert werden. Laut IHK Region Stuttgart gehören dazu die Kontaktdaten des Verantwortlichen, Zweck und Rechtsgrundlage, die Speicherdauer sowie die Betroffenenrechte. Der Bayerische Landesbeauftragte für den Datenschutz hält für ausschreibende öffentliche Stellen fest, dass sie die vollständigen Informationen nach Art. 13 Abs. 1 und 2 DSGVO vorhalten müssen.
Entscheidend ist der Zeitpunkt. Der Landesbeauftragte für Datenschutz Rheinland-Pfalz empfiehlt, die Hinweise zur Datenverarbeitung bereitzustellen, bevor Bewerbende eine Online-Maske aufrufen und ausfüllen. In der Praxis bedeutet das: Der Link zur Datenschutzerklärung für Bewerbende steht sichtbar über oder direkt neben dem Formular, nicht erst in der Eingangsbestätigung.
3. Technische und organisatorische Maßnahmen
Art. 32 DSGVO nennt keine abschließende Liste, sondern verlangt ein dem Risiko angemessenes Schutzniveau. Für das Bewerbungsverfahren konkretisiert die GDD-Praxishilfe zum Datenschutz im Bewerbungsverfahren aus dem Oktober 2025 die wichtigsten Bausteine: Zugriffsbeschränkungen, die Protokollierung von Zugriffen und die Verschlüsselung bei Übertragung und Speicherung.
Maßnahme | Was sie schützt | Umsetzung im Recruiting |
|---|---|---|
Berechtigungskonzept | Vertraulichkeit | Nur autorisierte Personen sehen Bewerberdaten, abgestuft nach Rolle und Stelle |
Zugriffsprotokollierung | Nachvollziehbarkeit | Wer hat welches Profil wann geöffnet, geändert oder exportiert |
Transportverschlüsselung | Übertragungsweg | HTTPS für Karriereseite und Bewerbungsformular, verschlüsselter Upload |
Verschlüsselte Speicherung | Datenbestand | Verschlüsselte Datenbank und Dateiablage, auch in Backups |
Sichere Authentifizierung | Konten | Registrierung mit Benutzername und Passwort, abgesicherter Passwort-Reset |
Löschkonzept | Speicherbegrenzung | Automatische Fristen statt manueller Erinnerung |
Eingangsbestätigung | Transparenz | E-Mail an Bewerbende nach erfolgreicher Übermittlung |
Für Online-Portale nennt die Datenschutzaufsicht Rheinland-Pfalz konkrete Anforderungen: eine verschlüsselte HTTPS-Verbindung, eine Registrierung mit Benutzername und Passwort sowie Sicherheitsfragen bei Passwortverlust. Zusätzlich sollten Portale den Bewerbenden die erfolgreiche Übermittlung per E-Mail bestätigen.
Organisatorische Maßnahmen sind ebenso wichtig wie technische. Dazu zählen Schulungen für Recruiterinnen und Recruiter, klare Regeln für den Umgang mit ausgedruckten Unterlagen, das Verbot privater Ablagen auf dem eigenen Laptop und eine dokumentierte Verantwortlichkeit für Löschläufe. Wie sich Datenschutz bereits beim Aufbau von Prozessen und Systemen verankern lässt, beschreiben wir ausführlich im Beitrag zu Privacy by Design in HR.
4. Datenverschlüsselung im HR-Bereich
Verschlüsselung ist die Maßnahme, nach der HR-Verantwortliche am häufigsten fragen, und sie ist auf zwei Ebenen zu betrachten.
Verschlüsselung bei der Übertragung
Die größte Schwachstelle im klassischen Bewerbungsprozess ist die unverschlüsselte E-Mail. Die Datenschutzaufsicht Rheinland-Pfalz weist darauf hin, dass Bewerbungsunterlagen per E-Mail mit kryptografischen Verfahren oder passwortgeschützten Containerformaten wie ZIP-Dateien übertragen werden können und dass bei Bewerbungsportalen Übertragungsweg und Speicherung gegen unbefugte Zugriffe abgesichert sein müssen.
In der Praxis ist ein Bewerbungsformular mit HTTPS-Upload die einfachere Lösung als verschlüsselte E-Mails, weil Bewerbende keine eigene Verschlüsselungssoftware benötigen. Wer zusätzlich eine E-Mail-Adresse für Bewerbungen anbietet, sollte transparent machen, dass diese Übertragung weniger geschützt ist, und auf das Formular als bevorzugten Weg verweisen.
Verschlüsselung bei der Speicherung
Daten, die im System liegen, sollten ebenfalls verschlüsselt sein: in der Datenbank, in der Dateiablage für Lebensläufe und Zeugnisse sowie in Sicherungskopien. Fragen Sie Ihren Softwareanbieter konkret, wie Daten im Ruhezustand verschlüsselt werden, wo die Server stehen und wer die Schlüssel verwaltet. Diese Angaben gehören in den Auftragsverarbeitungsvertrag nach Art. 28 DSGVO und in die Dokumentation der TOM.
Welche Daten Vorrang haben
Nicht alle Daten sind gleich kritisch. Besonders schützenswert sind:
vollständige Lebensläufe und Zeugnisse mit Arbeitshistorie,
Gehaltsvorstellungen und Vertragskonditionen,
Interviewnotizen und Bewertungen,
Ausweis- oder Identitätsdokumente, etwa bei Freelancer-Verträgen im IT-Contracting,
Angaben, die Rückschlüsse auf besondere Kategorien nach Art. 9 DSGVO zulassen, etwa Gesundheit oder Schwerbehinderung.
Für diese Kategorien sollten Verschlüsselung, enge Zugriffsrechte und kurze Löschfristen besonders konsequent umgesetzt werden.
5. Zugriff und Weitergabe von Bewerberdaten
Need-to-know als Leitprinzip
Bewerberdaten dürfen nur den Personen zugänglich sein, die am Auswahlverfahren unmittelbar beteiligt sind. Die GDD empfiehlt zur Wahrung der Vertraulichkeit nach Art. 32 DSGVO ein Berechtigungskonzept, bei dem nur autorisierte Personalmitarbeiter Zugriff auf Bewerberdaten haben. Für eine Fachabteilung heißt das: Die Teamleitung sieht die Bewerbungen für ihre ausgeschriebene Stelle, nicht den gesamten Bewerberbestand des Unternehmens.
Ein solches Konzept lässt sich in Tabellen oder geteilten Ordnern kaum sauber abbilden. In einem Bewerbermanagementsystem werden Rollen definiert, etwa Recruiter, Hiring Manager, Administrator oder externer Kunde, und jeder Rolle werden Lese-, Bearbeitungs- und Exportrechte zugewiesen. Wie rollenbasierte Zugriffskontrolle im Detail funktioniert und wie Berechtigungen über den Lebenszyklus eines Nutzerkontos gepflegt werden, erklären wir im Beitrag zum Rollenmanagement mit RBAC.
Weitergabe an Dritte
Jede Weitergabe außerhalb des ursprünglichen Verantwortlichen braucht eine eigene Rechtfertigung. Bei Unternehmen betrifft das etwa externe Berater oder Konzerngesellschaften, bei Personalvermittlungen den Kern des Geschäftsmodells: die Vorstellung von Kandidatinnen und Kandidaten beim Endkunden. Gängige Praxis ist, das Profil erst nach ausdrücklicher Zustimmung der betroffenen Person für die konkrete Stelle und den konkreten Kunden weiterzugeben und diese Zustimmung zu dokumentieren. Wie die Rechtsgrundlage im Einzelfall aussieht, sollten Sie mit Ihrem Datenschutzbeauftragten oder einer im Datenschutzrecht tätigen Kanzlei klären, bevor Sie Ihren Vermittlungsprozess standardisieren.
Ein zusätzlicher Schutz ist die Vorstellung in anonymisierter Form. Ein Blind CV enthält Qualifikationen, Tech-Stack und Projekterfahrung, aber keine Kontaktdaten, keinen Namen und kein Foto. So erhält der Endkunde, was er für die Vorauswahl braucht, und personenbezogene Daten werden erst offengelegt, wenn ein echtes Interesse besteht.
6. Speicherdauer, Löschung und Talentpools
Löschfristen nach einer Absage
Daten nicht berücksichtigter Bewerbender sind grundsätzlich zu löschen, sobald der Zweck entfällt. Wegen der Klagefristen nach dem Allgemeinen Gleichbehandlungsgesetz gilt laut IHK Region Stuttgart eine Aufbewahrung von vier bis maximal sechs Monaten als zulässig. In dieser Zeit können Sie sich gegen mögliche Diskriminierungsvorwürfe verteidigen.
Löschen heißt dabei vollständig löschen. Die IHK Stuttgart weist darauf hin, dass die elektronische Löschung alle E-Mail-Konten und Sicherheitskopien umfassen muss und Papierunterlagen nach DIN 66399 zu vernichten sind. Genau hier scheitern viele Prozesse: Der Datensatz im System ist gelöscht, die Bewerbung liegt aber weiterhin im Postfach der Teamleitung, in einem Download-Ordner oder als Anhang in einem weitergeleiteten Chat.
Talentpools nur mit befristeter Einwilligung
Wer Kandidatinnen und Kandidaten für künftige Stellen vormerken möchte, verlässt die Rechtsgrundlage des konkreten Bewerbungsverfahrens. Die GDD stellt fest, dass für eine längere Speicherung im Talentpool die ausdrückliche Einwilligung der bewerbenden Person erforderlich ist, die zeitlich begrenzt sein sollte.
Der Hamburgische Beauftragte für Datenschutz und Informationsfreiheit sieht in seiner Information zu Bewerberdatenschutz und Recruiting vom Juni 2024 ein Risiko, wenn für Talentpools keine konkrete Speicherdauer festgelegt wird, weil dies faktisch zu einer unbegrenzten Speicherung führt. Er empfiehlt, Einwilligungen zu befristen und nach Ablauf erneut einzuholen; andernfalls sind die Daten unverzüglich zu löschen.
Für Ihren Prozess ergeben sich daraus drei Regeln:
Die Talentpool-Einwilligung wird getrennt von der Bewerbung eingeholt, nicht als vorangekreuztes Häkchen im Formular.
Jede Einwilligung erhält ein Ablaufdatum, das im System hinterlegt ist.
Vor Ablauf wird die Person aktiv angesprochen, ob sie weiter im Pool bleiben möchte; ohne Antwort wird gelöscht.
Wie sich Talentpools so organisieren lassen, dass sie aktuell und nutzbar bleiben, statt zu einem Archiv veralteter Profile zu werden, beschreiben wir im Beitrag über dynamische Talentpools.
7. Besonderheiten für Personalvermittlungen und Headhunter
Agenturen verarbeiten mehr Daten aus mehr Quellen als eine einzelne Personalabteilung: Initiativbewerbungen, Profile aus Active Sourcing, Empfehlungen, Daten aus Kundenprojekten und häufig Freelancer-Verträge im IT-Contracting. Daraus ergeben sich spezifische Risiken.
Active Sourcing: Wer Profile aus beruflichen Netzwerken oder dem offenen Web übernimmt, muss die betroffene Person nach Art. 14 DSGVO innerhalb angemessener Frist darüber informieren, spätestens aber bei der ersten Kontaktaufnahme. Übernehmen Sie nur die Daten, die für die Ansprache und Eignungsprüfung relevant sind.
Duplikate: Wenn dieselbe Person mehrfach in der Datenbank existiert, laufen Löschfristen und Einwilligungen auseinander. Eine Löschanfrage erfasst dann nur einen Datensatz, die Kopie bleibt bestehen.
Verstreute Ablagen: Excel-Listen, lokale Ordner und E-Mail-Verläufe sind kaum zu kontrollieren. Ein zentrales System mit Protokollierung ist die Voraussetzung dafür, Auskunfts- und Löschanfragen vollständig zu beantworten.
KI-gestützte Auswahl: Matching und Scoring beschleunigen die Vorauswahl, die Entscheidung über eine Person sollte jedoch bei einem Menschen bleiben. Art. 22 DSGVO schränkt ausschließlich automatisierte Entscheidungen mit erheblicher Wirkung ein, und auch die europäische KI-Verordnung (AI Act) stellt Anforderungen an KI im Personalbereich. Dokumentieren Sie, wie ein Score zustande kommt, und prüfen Sie den Einsatz mit Ihrem Datenschutzbeauftragten.
Unsere Perspektive: Datensicherheit entsteht im System, nicht in der Richtlinie
In Gesprächen mit IT-Personalvermittlungen und HR-Teams sehen wir immer wieder dasselbe Muster: Die Datenschutzerklärung ist sorgfältig formuliert, der Prozess dahinter aber verteilt sich auf Tabellen, Postfächer und mehrere Einzeltools. Die Sales-Pipeline liegt in einem CRM, die Kandidaten in einem ATS, die Verträge in einem dritten Ordner. Jede dieser Schnittstellen ist eine Stelle, an der Daten kopiert, vergessen oder zu weit geteilt werden.
Unsere Überzeugung ist deshalb, dass Datensicherheit im Recruiting vor allem eine Frage der Architektur ist. Wenn Recruiting, Vertrieb und Contracting in einem System zusammenlaufen, gibt es eine einzige Stelle, an der Rollen vergeben, Zugriffe protokolliert und Löschfristen durchgesetzt werden. Ein vollständiger Audit-Trail macht nachvollziehbar, wer welche Daten wann bearbeitet hat. Anonymisierte Blind CVs reduzieren, was beim Endkunden überhaupt ankommt. Und eine automatische Duplikaterkennung beim Einlesen von Lebensläufen sorgt dafür, dass eine Löschanfrage nicht an einer vergessenen Kopie scheitert.
Gleichzeitig warnen wir davor, Technik als Ersatz für Verantwortung zu verstehen. Auch die beste Software ersetzt weder ein durchdachtes Löschkonzept noch die Abstimmung mit dem Datenschutzbeauftragten. KI-Scoring betrachten wir als Entscheidungshilfe, die Recruiter entlastet, nicht als Instanz, die über Menschen entscheidet.
- Recruitify Team
Wie Recruitify Sie bei der Umsetzung unterstützt
Recruitify ist eine cloudbasierte Recruiting-Plattform, die ATS, Sales CRM und IT-Contracting in einem System vereint. Für die Datensicherheit im Recruiting sind vor allem das Rollenmanagement, der Audit-Trail, die DSGVO-Anonymisierung und das Blind-CV-Modul relevant. Der KI-gestützte CV-Parser liest Lebensläufe aus PDF, DOCX, Scans und Fotos ein, erstellt strukturierte Profile und erkennt Duplikate automatisch, sodass Ihr Datenbestand konsistent bleibt.
Der Plan HR Team kostet 61 € pro Monat je Nutzer, der Plan Agency für Personalvermittlungen 67 € pro Monat je Nutzer; für größere Organisationen gibt es einen individuellen Enterprise-Plan. Alle Details finden Sie auf der Preisübersicht von Recruitify. Wie eine Agentur den Wechsel von Tabellen zu einem zentralen System umgesetzt hat, zeigt unsere Fallstudie zur Kandidatendatenbank, und einen Überblick über das Bewerbermanagement mit CRM und ATS finden Sie auf der Produktseite.
8. Checkliste für Ihren Recruiting-Prozess
Nutzen Sie die folgenden Punkte als Prüfliste für Ihr nächstes Datenschutz-Review:
Datenschutzhinweise: Sind die Informationen nach Art. 13 DSGVO vor dem Ausfüllen des Formulars sichtbar und vollständig?
Formular: Werden nur erforderliche Daten abgefragt, und ist der Upload per HTTPS verschlüsselt?
E-Mail-Bewerbungen: Gibt es einen Prozess, um per E-Mail eingegangene Unterlagen zeitnah ins System zu übernehmen und aus dem Postfach zu löschen?
Berechtigungen: Sind Rollen definiert, und sehen Fachabteilungen nur die Bewerbungen für ihre Stellen?
Protokollierung: Lassen sich Zugriffe, Änderungen und Exporte nachvollziehen?
Speicherung: Sind Datenbank, Dateiablage und Backups verschlüsselt, und ist das im Auftragsverarbeitungsvertrag dokumentiert?
Löschfristen: Werden Daten abgelehnter Bewerbender nach spätestens sechs Monaten gelöscht, einschließlich Postfächern und Sicherungskopien?
Talentpool: Liegt für jede Person eine ausdrückliche, befristete Einwilligung mit hinterlegtem Ablaufdatum vor?
Weitergabe: Ist dokumentiert, wann und auf welcher Grundlage Profile an Kunden oder Dritte gegangen sind?
Schulung: Kennen alle Beteiligten die Regeln, auch neue Teammitglieder und externe Hiring Manager?
Wenn Sie Ihre Prozesse zusätzlich anhand von Kennzahlen steuern möchten, etwa um Engpässe bei Löschläufen oder Freigaben sichtbar zu machen, hilft der Beitrag zur datengetriebenen Rekrutierung mit Analytics.
Häufige Fragen
Brauche ich eine Einwilligung, um Bewerberdaten zu verarbeiten?
Für das konkrete Bewerbungsverfahren in der Regel nicht. Die Verarbeitung stützt sich auf Art. 6 Abs. 1 lit. b DSGVO und § 26 BDSG, weil sie für die Entscheidung über eine Einstellung erforderlich ist. Eine Einwilligung brauchen Sie dagegen, wenn Sie Daten über das Verfahren hinaus speichern, etwa in einem Talentpool.
Müssen Bewerbungen verschlüsselt übertragen werden?
Die Datenschutzaufsicht verlangt, dass Übertragungsweg und Speicherung gegen unbefugte Zugriffe abgesichert sind. Für Online-Portale ist eine HTTPS-Verbindung der Standard. Bei E-Mail-Bewerbungen kommen kryptografische Verfahren oder passwortgeschützte Container in Betracht, ein verschlüsseltes Upload-Formular ist für Bewerbende meist die einfachere Lösung.
Wie lange darf ich Unterlagen abgelehnter Bewerbender aufbewahren?
Wegen der Klagefristen nach dem AGG gelten vier bis maximal sechs Monate als zulässig. Danach müssen die Daten vollständig gelöscht werden, einschließlich E-Mail-Postfächern und Backups. Papierunterlagen werden nach DIN 66399 vernichtet.
Darf eine Personalvermittlung Profile an Kunden weitergeben?
Die Weitergabe an Endkunden ist der Kern der Vermittlung, sie braucht aber eine tragfähige Rechtsgrundlage und Transparenz gegenüber der betroffenen Person. Üblich ist, die Zustimmung für jede konkrete Vorstellung einzuholen und zu dokumentieren. Anonymisierte Blind CVs reduzieren zusätzlich, welche personenbezogenen Daten beim Kunden ankommen.
Wer darf im Unternehmen Bewerberdaten einsehen?
Nur Personen, die am Auswahlverfahren unmittelbar beteiligt sind. Die GDD empfiehlt ein Berechtigungskonzept, nach dem ausschließlich autorisierte Personalmitarbeiter Zugriff haben. Fachabteilungen sollten nur die Bewerbungen für ihre eigenen Stellen sehen.
Quellen
Empfehlungen
Updates und News
Bleib immer up to date mit den neuesten Innovationen, Features und Tipps rund um Recruitify!
Indem Du Deine E-Mail-Adresse im Anmeldeformular für den Newsletter einträgst, willigst Du in deren Verarbeitung zum Zwecke des Versands von Marketinginformationen über die Produkte und Dienstleistungen des Administrators ein. Der Administrator Deiner zu diesem Zweck verarbeiteten personenbezogenen Daten ist Recruitify Sp. z o.o. mit Sitz in Warschau (KRS 0000709889). Weitere Informationen über die Grundsätze der Verarbeitung personenbezogener Daten und die Rechte der betroffenen Personen findest Du im Dokument Datenschutzerklärung.
Schau dir auch das an

Dein Rekrutierungsprozess
Push-Benachrichtigungen im Recruiting: zentral und DSGVO-konform
Push-Benachrichtigungen im Recruiting: passende Anlässe, zentrale Kandidatenkommunikation, Einwilligung nach DSGVO und UWG und die Kennzahlen, die zählen.
28.10.2026
Mehr erfahren
Dein Rekrutierungsprozess
Einwilligung von Bewerbern nach DSGVO: Wann sie wirklich nötig ist
Wann brauchen Sie die Einwilligung von Bewerbern nach DSGVO? Rechtsgrundlagen, Talentpool, Form, Dokumentation, Speicherdauer und Widerruf, klar erklärt.
27.10.2026
Mehr erfahren

Dein Rekrutierungsprozess
Tech-Stack in Stellenanzeigen: richtig angeben und gezielt matchen
So beschreiben Sie den Tech-Stack in IT-Stellenanzeigen präzise, trennen Muss- von Wunschkenntnissen und nutzen Tech-Stack-Matching verantwortungsvoll.
26.10.2026
Mehr erfahren
Dein Rekrutierungsprozess
Push-Benachrichtigungen im Recruiting: zentral und DSGVO-konform
Push-Benachrichtigungen im Recruiting: passende Anlässe, zentrale Kandidatenkommunikation, Einwilligung nach DSGVO und UWG und die Kennzahlen, die zählen.
28.10.2026
Mehr erfahren
Dein Rekrutierungsprozess
Einwilligung von Bewerbern nach DSGVO: Wann sie wirklich nötig ist
Wann brauchen Sie die Einwilligung von Bewerbern nach DSGVO? Rechtsgrundlagen, Talentpool, Form, Dokumentation, Speicherdauer und Widerruf, klar erklärt.
27.10.2026
Mehr erfahren